Từ vụ trộm tại Binance nhìn nhận ảo tưởng an ninh trong ngành tiền điện tử: Đóng băng, bồi thường và tập trung hóa
 Quan điểm cốt lõi

 Binance có thể bồi thường toàn bộ, nhưng tài sản bị đánh cắp chưa chắc đã có thể thu hồi, Bitcoin ra đời 18 năm, an toàn vẫn là một trong những điểm yếu lớn nhất của ngành công nghiệp tiền mã hóa.
Tác giả: Zhou, ChainCatcher
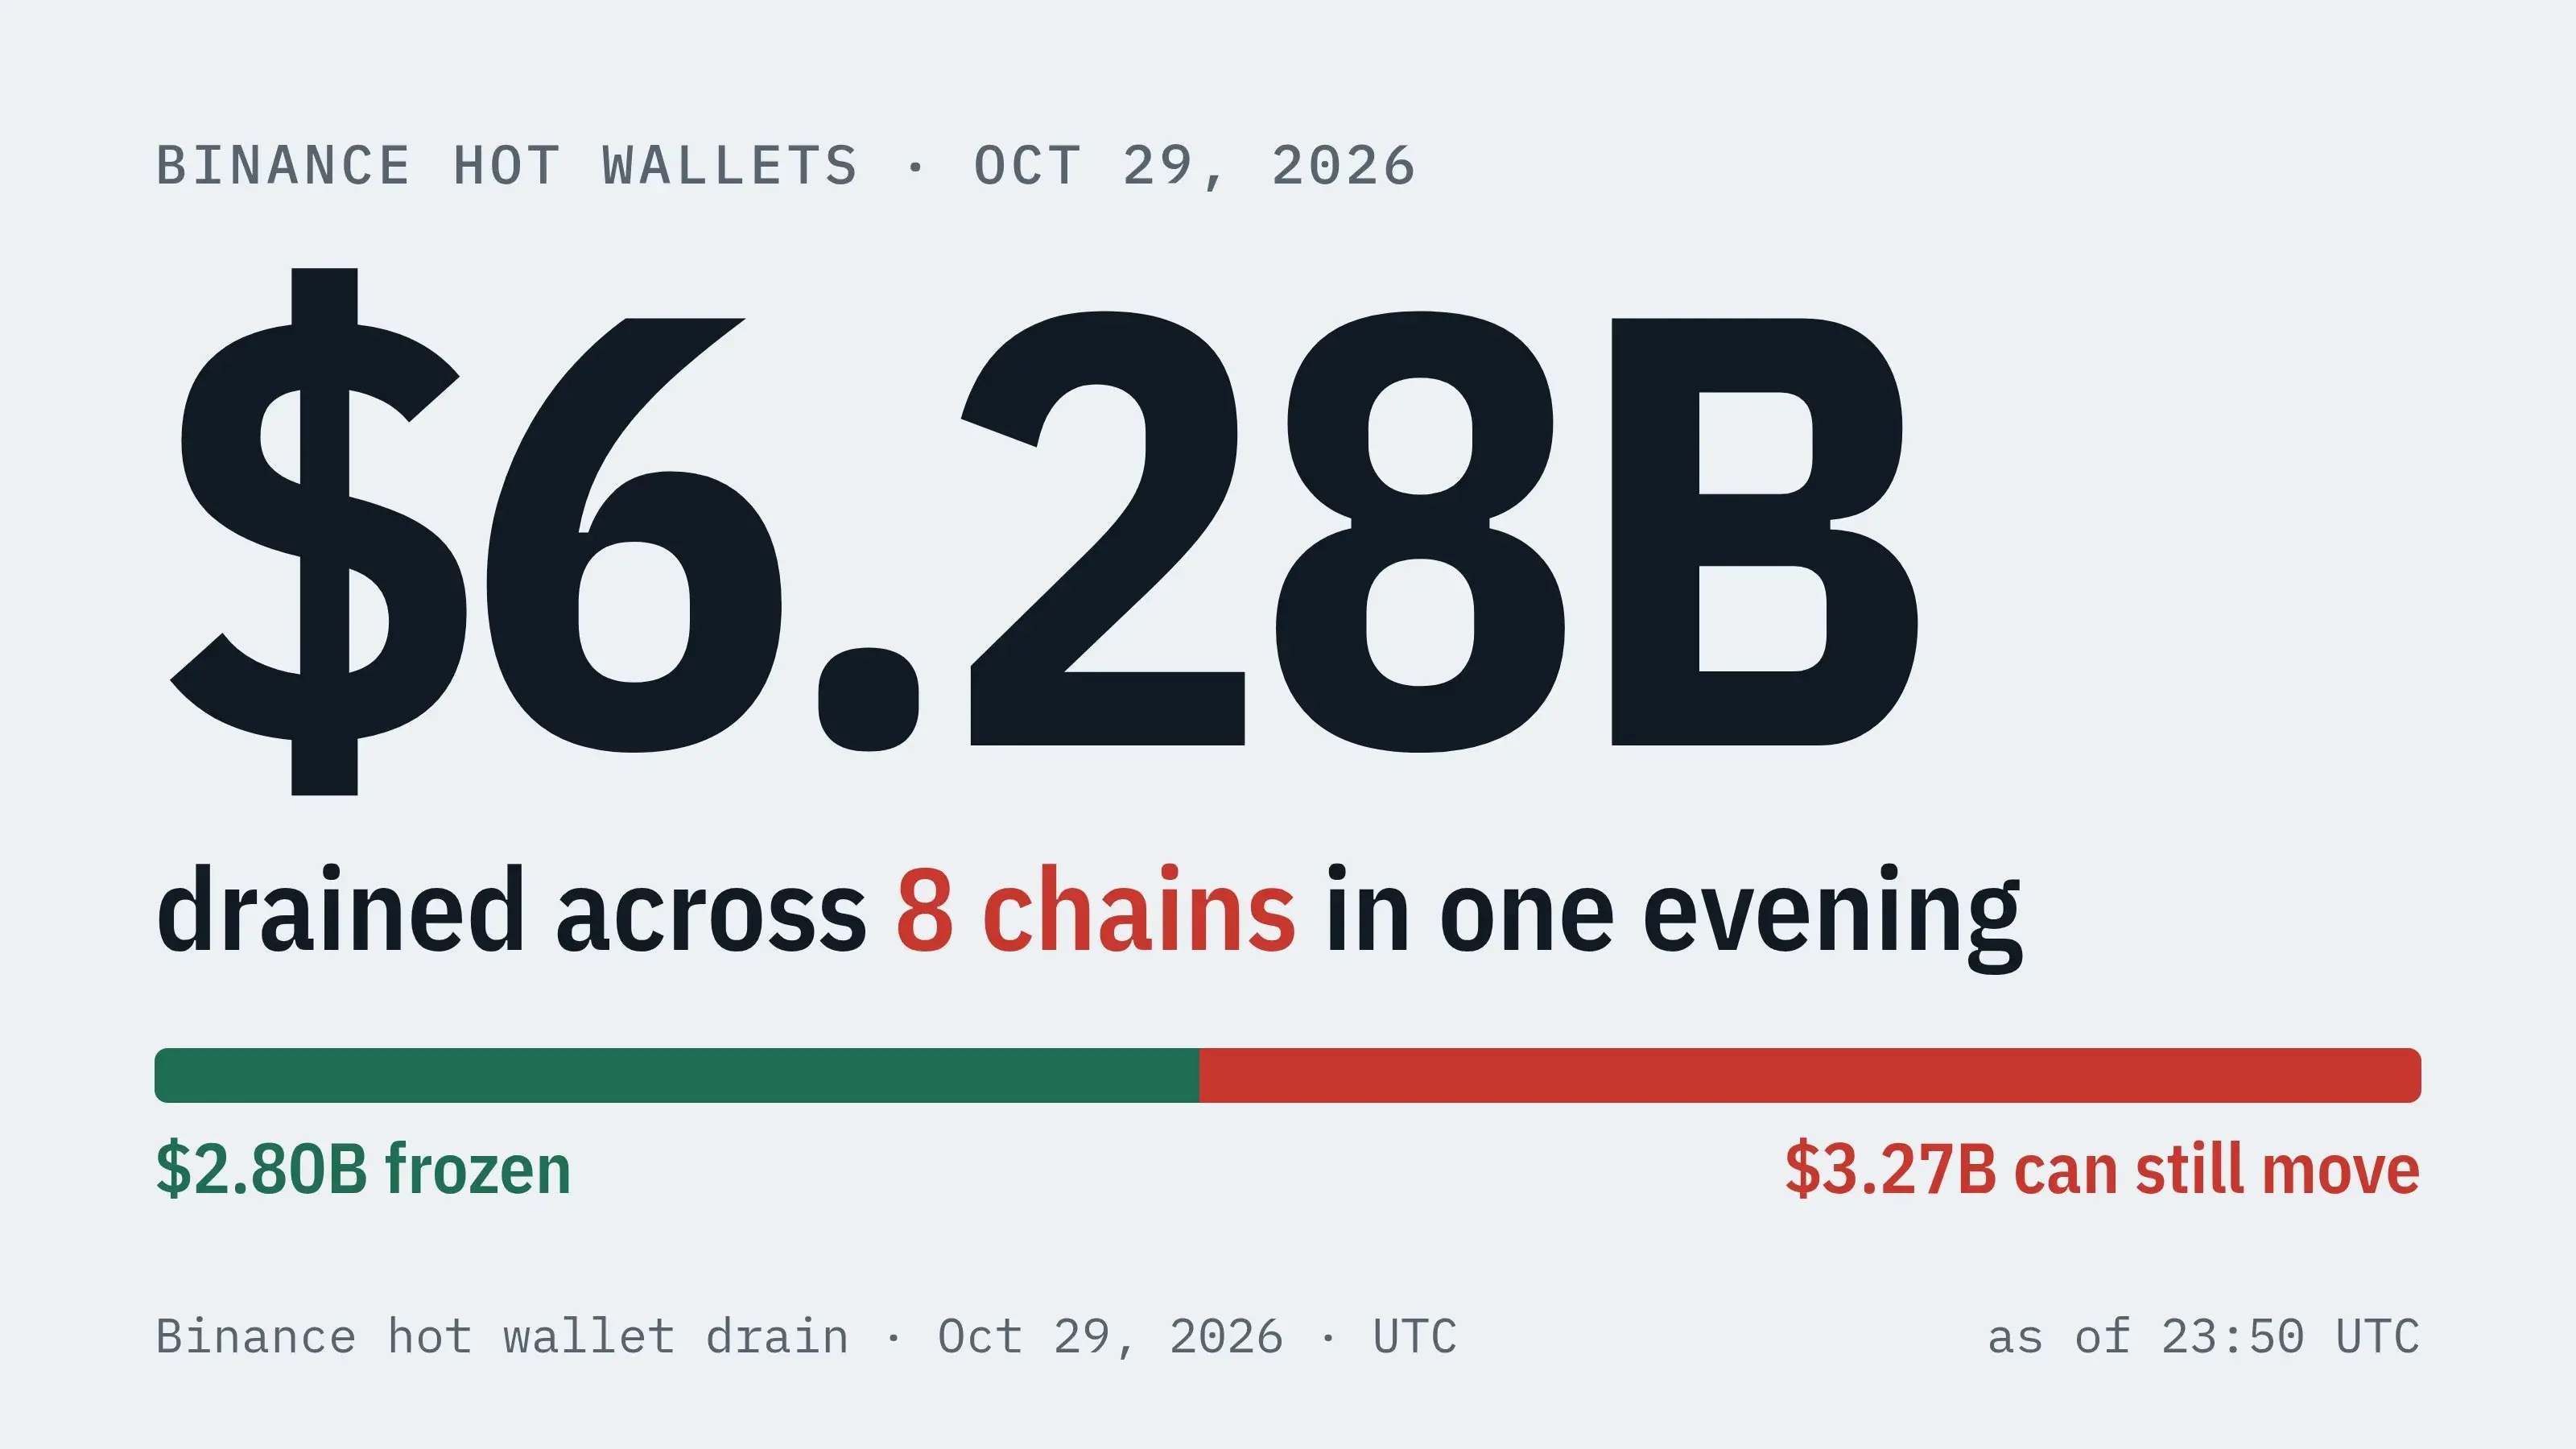
Vào lúc 0 giờ ngày 30 tháng 10 theo giờ Bắc Kinh, Binance đã bị tấn công bởi hacker, nhiều tài sản trong ví nóng trên nhiều blockchain đã lần lượt bị chuyển ra ngoài. Vào buổi sáng hôm đó, Binance xác nhận sự cố an ninh này có tổng ảnh hưởng khoảng 6,3 tỷ USD, khoảng 3 tỷ USD đã bị đóng băng trên chuỗi, và cam kết sẽ chịu toàn bộ tổn thất bằng quỹ SAFU và vốn tự có của công ty.
Tính theo giá trị vào thời điểm bị đánh cắp, đây là vụ trộm lớn nhất trong lịch sử ngành tiền điện tử, gấp khoảng bốn lần vụ trộm Bybit vào năm 2025. Sau khi tin tức được công bố, giá Bitcoin đã có lúc giảm xuống dưới 77.000 USD, BNB giảm gần 10%.
Ngoài 3 tỷ USD đã bị đóng băng, số tài sản còn lại đã chảy đi đâu? Binance cho biết đây là một cuộc tấn công phức tạp, hacker đã làm thế nào để lợi dụng hệ thống chữ ký của sàn giao dịch? Cam kết bồi thường toàn bộ có nghĩa là cái giá phải trả lớn đến mức nào?
I. 50 chữ ký được ký trước, 3 phút 24 giây để làm sạch ví nóng cốt lõi của Binance
Quá trình rút tiền vào đêm tấn công, ChainCatcher đã tổng hợp trong bài viết《Phân tích toàn bộ quá trình vụ trộm 5,6 tỷ của Binance, He Yi cho biết sẽ chịu toàn bộ tổn thất bị đánh cắp》. Sau đó, các bên đã thực hiện phân tích trên chuỗi, bổ sung thêm nhiều chi tiết về cuộc tấn công.
Theo phân tích của đồng sáng lập Cobo Thần Ngư, hacker đã chuẩn bị trước danh sách chuyển nhượng bao gồm 64 loại token và đã thực hiện hai lần diễn tập bằng ví thử nghiệm, lần cuối cách cuộc tấn công chính thức khoảng 3 tiếng rưỡi. Người sáng lập Slow Mist, Dư Hàm, cho biết, thao tác của hacker khá thô sơ, nhưng đã chuẩn bị kỹ lưỡng trước khi chính thức ra tay.
Theo thống kê của TRM Labs, những ví đầu tiên bị chuyển ra là năm ví của Binance trên XRP Ledger, thời gian là 4 giờ 05 phút, sớm hơn khoảng 20 phút so với các giao dịch lớn trên Ethereum. Sau đó, ví của Binance trên Solana, Bitcoin, Tron và các chuỗi khác lần lượt bị chuyển ra, cuối cùng liên quan đến mười chuỗi blockchain.
Trên Ethereum, cả phân tích của Thần Ngư và công ty an ninh Blockaid đều cho thấy, hacker đã phát đi một giao dịch chứa 50 chữ ký vào lúc 4 giờ 20 phút, mục tiêu là ví nóng Binance 14.
Nhờ cơ chế EIP-7702, ví thông thường có thể ủy quyền thực hiện quyền cho một hợp đồng thông minh bằng cách ký chữ ký, nhưng mỗi chữ ký chỉ có hiệu lực trên số thứ tự giao dịch của ví tại thời điểm đó.
Do Binance 14 liên tục xử lý việc rút tiền của người dùng, số thứ tự liên tục thay đổi, hacker đã chuẩn bị trước 50 chữ ký với số thứ tự liên tiếp, trong đó một chữ ký đã trúng, sau 3 phút 24 giây, tài sản trong ví đã bị chuyển đi một lần.
Sau đó, ủy quyền vẫn có hiệu lực, ngay khi có tiền mới vào ví, nó sẽ bị quét đi lần nữa, TRM Labs ghi nhận lần chuyển ra cuối cùng xảy ra vào lúc 7 giờ 56 phút. Tài sản rời khỏi ví Binance đồng thời, một cuộc đua giữa việc đóng băng và chuyển giao cũng bắt đầu.
II. Khoảng 3 tỷ USD bị đóng băng, 18.000 BTC vẫn nằm trong tay hacker
Các nhà phát hành stablecoin là những người đầu tiên hành động. 37 phút sau khi giao dịch chính xảy ra, Tether đã đóng băng hơn 970 triệu USDT trong ví nhận chính. Giám đốc điều hành Tether, Paolo Ardoino, sau đó cho biết, đã đóng băng hơn 1,56 tỷ USDT liên quan đến sự kiện này.
Giám đốc điều hành Circle, Jeremy Allaire, cũng cho biết, Circle đã đóng băng hơn 800 triệu USDC. Ripple đã đóng băng 40,54 triệu RLUSD, World Liberty Financial cũng đã đóng băng USD1 liên quan.
Theo thống kê trên chuỗi, trong khoảng 3,75 tỷ USD tài sản đã được chuyển trên Ethereum, khoảng 2,4 tỷ USD đã bị đóng băng; trong khoảng 630 triệu USD đã được chuyển trên Tron, khoảng 380 triệu USD đã bị đóng băng.
Hacker rõ ràng đã dự đoán được điều này. Thần Ngư chỉ ra rằng, trong quá trình tấn công, hacker đã đổi một phần tài sản có thể bị đóng băng như USDT sang ETH để tránh việc đóng băng từ nhà phát hành. Theo TRM Labs tiết lộ, hacker đã bán khoảng 325 triệu USDT cho các nhà tạo lập thị trường với mức chiết khấu hơn 10%, đổi lấy khoảng 122.000 ETH.
Theo nền tảng phân tích trên chuỗi Lookonchain theo dõi, hacker cũng đã bán tháo bảy loại token như UNI, ENA, PEPE, tổng cộng đổi được khoảng 70.000 ETH. Nhà phân tích trên chuỗi, Dư Tích, cảm thán rằng, người chiến thắng duy nhất trong thị trường này chỉ có hacker.
Theo thống kê của Arkham, các nhà phát hành đã đóng băng khoảng 2,8 tỷ USD, tài sản mà hacker vẫn có thể chuyển khoảng 2,9 tỷ USD, chủ yếu là 496.000 ETH từ 10 địa chỉ, cùng với 18.270,2 BTC phân bố ở 19 địa chỉ, không còn di chuyển từ 4 giờ 48 phút sáng.
ETH đã bắt đầu được chuyển, theo nền tảng giám sát trên chuỗi Onchain Lens, hacker vào chiều ngày 30 đã chuyển hơn 17.000 ETH vào một địa chỉ mới.
Về danh tính của hacker, TRM Labs với độ tin cậy cao đã quy kết cho tổ chức hacker Triều Tiên TraderTraitor, FBI trước đó đã xác định tổ chức này là kẻ đứng sau vụ án Bybit.
Thám tử trên chuỗi ZachXBT chỉ ra rằng hacker có thể là Nhóm Lazarus của Triều Tiên, và phát hiện rằng tài sản của Binance và vụ trộm Bitget vào tháng 9 năm nay đã chảy vào cùng một địa chỉ qua THORChain và đã xảy ra việc trộn lẫn.
Người sáng lập Slow Mist Dư Hàm cũng cho biết, tài sản của hacker trong vụ tấn công Binance có liên quan đến địa chỉ của hacker trong vụ trộm Phemex vào đầu năm 2025, vụ án này đã được phát hiện có liên quan đến hacker Triều Tiên.
Tuy nhiên, TRM Labs chỉ ra rằng, hacker lần này chủ yếu đã chuyển tiền thông qua việc đổi tiền và các giao thức cho vay với các nhà tạo lập thị trường, khác với cách sử dụng cầu nối chuỗi chéo nhiều sau vụ án Bybit.
III. Binance cam kết bồi thường toàn bộ, điều tra vẫn đang cập nhật
Sau khi phát hiện giao dịch bất thường, Binance trước tiên cho biết đã nhận được báo cáo về vấn đề an ninh tiềm ẩn, nhưng chưa xác nhận rằng tài sản của người dùng bị ảnh hưởng.
Vào khoảng 5 giờ 52 phút sáng, Binance cho biết một số người dùng bị cản trở trong việc rút tiền do lỗi kỹ thuật.
Khoảng 20 phút sau, chính thức thông báo rằng việc rút tiền sẽ được khôi phục sau khi vấn đề an ninh được giải quyết hoàn toàn, sau đó giao dịch Alpha của Binance cũng đã bị tạm dừng.
Vào khoảng 8 giờ sáng, đồng sáng lập Binance, He Yi, cho biết Binance sẽ chịu toàn bộ tổn thất bị đánh cắp.
Khoảng 8 giờ 30 phút, Binance thông báo tạm dừng tất cả việc nạp và rút tiền.
Vào lúc 10 giờ 23 phút, Binance công bố kết quả điều tra sơ bộ, cho biết sự kiện có thể liên quan đến việc một máy tính xách tay của kỹ sư DevOps bị xâm nhập, hacker đã lợi dụng điều này để vào một container dịch vụ và gửi giao dịch rút tiền không được phép, hiện chưa phát hiện bằng chứng về việc rò rỉ khóa riêng của ví.
Khi cuộc điều tra tiến triển, vào lúc 12 giờ 36 phút, Binance cho biết việc nạp tiền hoạt động bình thường, việc rút tiền sẽ được khôi phục trong vòng 48 giờ sau khi hoàn thành việc cải tạo an ninh, và cho biết sự kiện này do nhiều yếu tố gây ra, một chiếc máy tính bị xâm nhập có thể là điểm vào.
Vào lúc 16 giờ 56 phút, Binance lại cho biết cuộc điều tra tiếp theo đã phát hiện thêm nhiều điểm xâm nhập, đây là một cuộc tấn công phức tạp.
Quản lý cộng đồng tiếng Trung của Binance sisi giải thích rằng, máy tính của nhân viên bị hack chỉ là điểm khởi đầu của cuộc tấn công, không có trường hợp nào mà một kỹ sư có thể thao tác chuyển tiền chỉ bằng một cú nhấp chuột. CEO đồng thời Richard Teng cho biết, cuộc điều tra không quy trách nhiệm cho bất kỳ cá nhân nào.
Đáng chú ý là, chỉ ba ngày trước khi sự việc xảy ra, Binance đã thông báo rằng trong tuần qua, đội ngũ an ninh của họ đã nhận diện và ngăn chặn nhiều cuộc tấn công liên quan đến Triều Tiên, và cảnh báo rằng hacker Triều Tiên đang lợi dụng các cuộc phỏng vấn tuyển dụng giả, kiểm tra mã, v.v., để dụ dỗ mục tiêu chạy các chương trình độc hại.
Về vấn đề bồi thường, Binance cho biết sẽ chịu toàn bộ tổn thất thông qua quỹ SAFU và vốn tự có của công ty, và sẽ phát hành bản cập nhật chứng minh dự trữ sau khi hoàn tất việc sửa chữa. CZ cho biết, tổn thất lần này khoảng hơn 6 tỷ USD, trong đó 3 tỷ USD đã bị đóng băng, quỹ SAFU khoảng hơn 1 tỷ USD, phần thiếu hụt còn lại khoảng 2 tỷ USD.
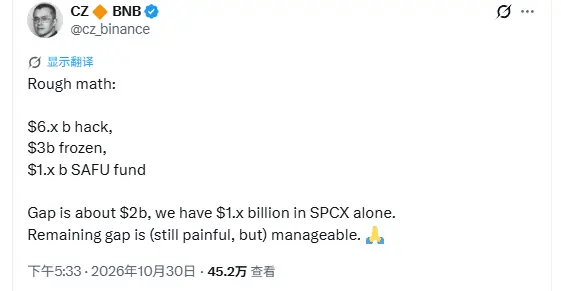
Ông cho biết, Binance đã đầu tư 500 triệu USD khi Elon Musk mua lại Twitter, do đó số cổ phần SPCX mà họ nắm giữ hiện có giá trị hơn 1 tỷ USD, có thể trang trải phần lớn thiếu hụt còn lại, phần còn lại vẫn đau đớn nhưng có thể kiểm soát.
He Yi sau đó phản hồi rằng, doanh thu cả năm của công ty đủ để trang trải tổn thất, vì vậy tạm thời không cần bán cổ phần của SpaceX.
Trước đó, blogger tiền điện tử Crypto Brave đã ước tính doanh thu hàng năm từ 16 đến 17 tỷ USD theo ước tính của Forbes và các bên thứ ba, cho rằng Binance có thể kiếm lại tổn thất trong chưa đầy một năm.
IV. BTC bị đánh cắp khó trở thành áp lực bán, việc tạm dừng rút tiền tác động lớn hơn
Sau khi tin tức được công bố, thị trường tiền điện tử đã giảm mạnh. Dữ liệu cho thấy, trong vòng một giờ sau khi tấn công xảy ra, toàn mạng đã bị thanh lý 627,7 triệu USD, trong đó các vị thế mua chiếm 606,6 triệu USD, riêng Binance đã chiếm 344,8 triệu USD.
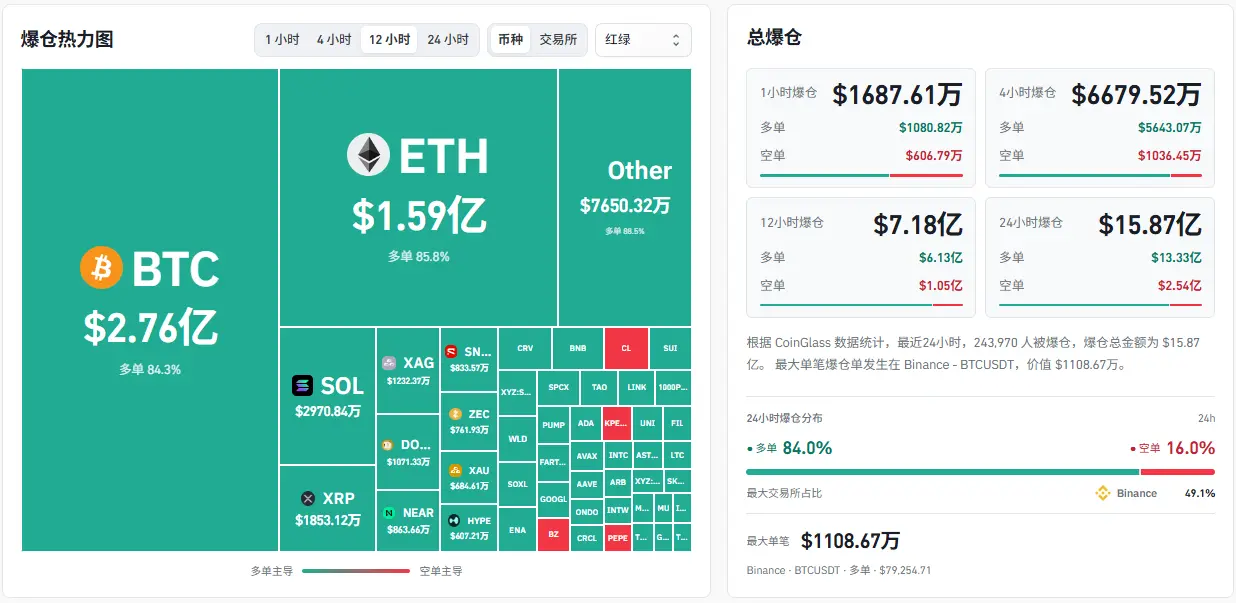
18.000 BTC rơi vào tay hacker, mối lo ngại trực tiếp nhất của thị trường là áp lực bán. Nhà phân tích tiền điện tử Benson Sun cho rằng, việc BTC này thực sự trở thành áp lực bán không dễ dàng. Trên Bitcoin không có những máy trộn lớn như Tornado Cash với tính thanh khoản đủ sâu, các địa chỉ liên quan cũng sẽ bị các sàn giao dịch lớn và các công ty phân tích trên chuỗi đánh dấu, chỉ riêng việc tách địa chỉ và trộn tiền đã là một công việc tính theo năm, sau đó còn phải bán với giá chiết khấu qua giao dịch ngoài sàn. Theo ông, BTC bị đánh cắp bề ngoài là tin xấu, nhưng thực tế tương đương với việc khóa tiền một cách gián tiếp.
KOL tiền điện tử Đại Sư Huynh Đất Úc cũng đã đề cập rằng các dịch vụ trộn Bitcoin như ChipMixer, Bitcoin Fog, Samourai đã lần lượt bị đóng cửa hoặc bị kiện trong những năm gần đây, hầu hết các sàn giao dịch tập trung cũng thực hiện KYC nghiêm ngặt và sẽ phối hợp để đóng băng tài khoản. Năm 2016, Bitfinex đã bị đánh cắp khoảng 120.000 BTC, hacker chỉ rửa được một phần nhỏ, 6 năm sau, các cơ quan thực thi pháp luật Mỹ đã thu hồi khoảng 94.000 BTC.
Người sáng lập công ty lưu trữ tiền điện tử Ballet, Bobby Lee, cho biết rằng những Bitcoin này rất có thể không thể thu hồi. Đối với Binance, việc thu hồi là không khả thi, và đối với hacker cũng khó bán ra, phần BTC này có thể sẽ lâu dài nằm lại trên chuỗi.
Tình hình của ETH thì khác. Benson Sun chỉ ra rằng, một lượng lớn token ERC-20 được đổi thành ETH rồi vào Tornado Cash, cơ bản rất khó để theo dõi, thực sự có thể tạo ra áp lực bán trên thị trường khoảng vài tỷ đô la.
Những đồng coin khác lại giảm sâu hơn, như Solana, XRP, mức giảm của các token này thường vượt quá Bitcoin và Ethereum. KOL Seven Research cho rằng điều này có liên quan trực tiếp đến việc tạm ngừng rút tiền. Hầu hết các nhà tạo lập thị trường và tổ chức định lượng trong ngành đều có tài khoản ký quỹ chính tại Binance, nhiều tổ chức thực hiện giao dịch chênh lệch giá hoặc phòng ngừa rủi ro, khi Binance ngừng rút tiền, chuỗi tài chính lập tức bị kẹt. Khi thị trường tiếp tục biến động, họ không thể rút tiền từ Binance để bổ sung ký quỹ cho các nền tảng khác, chỉ có thể bị buộc phải thanh lý và rút tiền mặt tại các sàn giao dịch khác và trên chuỗi.
Seven Research cũng đề cập rằng, nhiều sàn giao dịch hạng hai và ba, các nền tảng tài chính và quỹ dự án, về bản chất cũng đang tập trung tài chính vào tài khoản tổ chức tại Binance, nếu thời gian tạm ngừng rút tiền kéo dài, những nền tảng này có thể đối mặt với tình trạng rút tiền ồ ạt.
Hiện đã có tổ chức bắt đầu hành động, Giám đốc đầu tư ChainUp Investment, Amanda He, cho biết với Reuters rằng họ đã bán hết tất cả vị thế tại Binance, những gì có thể chuyển đi thì chuyển, còn không chuyển được thì bán để đổi lấy stablecoin.
Về thị trường trong tương lai, nhà giao dịch tiền điện tử Bonk Guy cho biết không nghĩ rằng thị trường đã thoát khỏi nguy hiểm. Anh liên tưởng đến đợt thanh lý quy mô lớn vào ngày 11 tháng 10 năm ngoái, khi đó nhiều người nghĩ rằng đáy sẽ đến ngay lập tức, nhưng thị trường đã trải qua một thời gian dài ảm đạm, vì vậy khuyên nên cẩn thận khi bắt đáy, đề phòng giảm giá lần hai.
Cũng có nhà đầu tư cảm thán rằng, hiện nay việc kiếm tiền trên thị trường tiền điện tử ngày càng khó, giữ tiền còn khó hơn.
Năm, giữ khóa riêng, quy trình ký kết bị mất kiểm soát
Ngoài biến động giá, sự kiện này còn khiến ngành công nghiệp cảnh giác hơn, đó là những vấn đề an ninh mà nó phơi bày.
Binance cho biết không phát hiện rò rỉ khóa riêng, trong khi kẻ tấn công dường như cũng không cần khóa riêng. TRM Labs chỉ ra rằng, ví chứa tài sản bị chuyển đi phân bố trên mười chuỗi, loại khóa và phương án ký khác nhau, nhưng đều tạo ra chữ ký hợp lệ cho kẻ tấn công trong khoảng nửa giờ.
Giải thích có khả năng nhất là kẻ tấn công đã có được khả năng khiến hệ thống ký chữ ký ví nóng của Binance ký các giao dịch theo ý muốn của mình.
50 quyền hạn đã được ký trước hàng loạt, cũng cho thấy việc truy cập này có thể có giới hạn về thời gian, hoặc cần yêu cầu ký qua một hệ thống nào đó.
Giám đốc điều hành công ty an ninh Blockaid, Ido Ben-Natan, cũng cho rằng, đây giống như cơ sở hạ tầng ký đã bị tấn công, khóa riêng bản thân không bị rò rỉ. Thần ngư cũng cho rằng vấn đề cốt lõi có thể nằm ở giai đoạn ký, hiện chưa phát hiện lỗ hổng hợp đồng, liệu khóa riêng có bị rò rỉ hay hệ thống ký bị lợi dụng, vẫn cần Binance xác nhận thêm.
Tuy nhiên, Giám đốc an ninh thông tin Slow Mist, 23pds, lại nghiêng về giả thuyết khóa riêng bị rò rỉ. Seven Research cũng cho rằng, từ việc kẻ tấn công có thể đồng thời làm trống một ví thông minh khác của Binance, cách thức này giống như khóa riêng đã rơi vào tay hacker.
Cuộc thảo luận trong ngành nhanh chóng chuyển sang phòng thủ. Người sáng lập OKX Xu Minh Hằng cho rằng, an ninh không nên trở thành lĩnh vực cạnh tranh thương mại. Ông đề xuất rằng, các giao dịch rút tiền lớn đến địa chỉ chưa được xác minh và cấp quyền cho hợp đồng thông minh, đều nên kèm theo xác minh bổ sung và độ trễ an ninh, và những hạn chế này nên được thực thi ở cấp độ chữ ký mật mã, ngay cả khi hệ thống quản lý ví bị tấn công cũng không thể bị vượt qua. Ông cũng kêu gọi xây dựng cơ chế hợp tác trong ngành, nhanh chóng đóng băng tài sản nghi ngờ bị đánh cắp theo quy định pháp luật khi cần thiết.
Người sáng lập Gate Han Lin thì chia sẻ giải pháp két sắt, khóa riêng được chia thành ba phần thông qua MPC, lần lượt được giữ bởi thiết bị của người dùng, Gate và một tổ chức dự phòng bên thứ ba, việc chuyển tài sản ra ngoài được thiết lập độ trễ 48 giờ, trong thời gian này người dùng có thể đóng băng bất cứ lúc nào.
Đáng chú ý là, chỉ vài giờ trước khi sự việc xảy ra, Microsoft đã phát hành báo cáo đánh giá mức độ ứng dụng AI của 8 tổ chức hacker Triều Tiên, trong đó 3 tổ chức đã tích hợp AI vào quy trình tấn công hàng ngày. Tuy nhiên, hiện chưa xác nhận được liệu cuộc tấn công này có sử dụng AI hay không.
Người sáng lập công ty ví phần cứng OneKey Yishi cho rằng, dù là Bybit hay Binance, khóa riêng đều không bị đánh cắp trực tiếp, kẻ tấn công đã phá vỡ quy trình phê duyệt giao dịch, loại rủi ro này cũng tồn tại trong lưu trữ lạnh.
Yishi lấy ví dụ về quỹ ETF Bitcoin lớn nhất thế giới IBIT, theo ước tính của CoinGlass, IBIT hiện đang nắm giữ khoảng 760.000 BTC, chủ yếu được Coinbase quản lý. BlackRock mặc dù đã bổ sung Anchorage Digital làm nhà quản lý bổ sung vào năm 2025, nhưng tính đến báo cáo quý gần nhất vẫn chưa có kế hoạch chuyển nhượng. Bảo hiểm tội phạm thương mại 320 triệu đô la mà Coinbase công bố được chia sẻ giữa tất cả khách hàng của họ, theo quy mô hiện tại của IBIT, tỷ lệ bảo hiểm không đủ 1%.
Nếu xảy ra vụ trộm lớn mà không thể thu hồi tài sản hoặc nhận được bồi thường đầy đủ, thiệt hại có thể do người nắm giữ ETF gánh chịu. Họ nghi ngờ rằng IBIT đã trở thành mục tiêu tấn công.
Trong khi đó, tiền lại đang chảy vào IBIT. Đồng sáng lập Huobi, Du Jun, cho biết, văn phòng gia đình mà ông đã cấu hình BTC từ nhiều năm trước, sau khi trải qua sự cố sàn giao dịch bị đánh cắp và sự cố an ninh chuỗi cung ứng ví lạnh, đã lần lượt đổi BTC thành IBIT, còn một phần trực tiếp bán coin để mua vàng vật chất. Cũng có nhà đầu tư tiền điện tử cho rằng, tự mình nắm giữ Bitcoin là lựa chọn đáng tin cậy hơn.
Sáu, quyền đóng băng lại gây tranh cãi, biên giới can thiệp trên chuỗi được chú ý
Khi khóa riêng và quy trình đều có thể bị mất kiểm soát, việc đóng băng trên chuỗi trở thành một phương tiện quan trọng để thu hồi tài sản.
Vào lúc 8 giờ 19 phút sáng ngày 30, Arbitrum đã phát hành tuyên bố cho biết ủy ban an ninh của họ đã thực hiện hành động khẩn cấp, chuyển 74.559.805 ARB và 8.425 ETH từ một địa chỉ liên quan đến cuộc tấn công của Binance trên Arbitrum One vào ví đóng băng trung gian, trị giá khoảng 30 triệu đô la.
Những tài sản này sau đó chỉ có thể được ủy ban an ninh thực hiện các thao tác tiếp theo, hoặc phải thông qua bỏ phiếu quản trị của Arbitrum DAO mới có thể sử dụng.
Một số nhà phân tích chỉ ra rằng, ủy ban an ninh đã tạm thời nâng cấp một hợp đồng hệ thống để thực hiện chuyển khoản nhân danh địa chỉ của kẻ tấn công, sau đó khôi phục lại thực hiện ban đầu, toàn bộ quá trình không cần chữ ký của kẻ tấn công.
Theo quy định của Arbitrum, các hành động khẩn cấp như vậy cần có ít nhất 9 trong số 12 ủy viên phê duyệt. Vào tháng 4 năm nay, Arbitrum đã đóng băng 30.766 ETH trong vụ KelpDAO bị đánh cắp theo cách tương tự, cả hai lần đều nhắm đến các quỹ được quy cho Triều Tiên.
Nhà phân tích trên chuỗi, Yu Jin, đã chế nhạo rằng kẻ hacker này có thể không nghĩ rằng Arbitrum có thể trực tiếp chuyển tiền từ ví của hắn. Việc đóng băng bản thân lại một lần nữa gây ra tranh cãi.
Những người ủng hộ cho rằng việc đóng băng tài sản của hacker là điều hợp lý. Nhà phân tích tiền điện tử yyy cho biết, mục đích của việc phi tập trung là chống lại quyền lực, phục vụ công chúng, nếu các biện pháp tập trung được sử dụng để giúp đỡ công chúng, thì điều đó đáng được tôn vinh, việc đóng băng tài sản của hacker chính là trường hợp như vậy.
Những người hoài nghi chủ yếu quan tâm đến ranh giới quyền lực. Nhà nghiên cứu tiền điện tử CyberSatoshi cho rằng, ETH trên mạng chính Ethereum không thể bị thay đổi, nhưng số dư trên Rollup được quản lý bởi đa chữ ký 12 chọn 9, mức độ chủ quyền của tài sản L2 phụ thuộc vào khóa quản lý cầu nối giữa các chuỗi. Cũng có nhà phân tích đặt ra câu hỏi rằng, trong trường hợp nào thì quản trị blockchain nên có quyền chuyển tài sản mà không cần chữ ký của chủ sở hữu, vẫn cần có ranh giới rõ ràng hơn.
Sau khi đóng băng, tài sản thuộc về ai cũng là một vấn đề khó khăn. ETH bị đóng băng trong vụ KelpDAO ban đầu dự định được sử dụng để bồi thường cho người dùng bị hại, nhưng vào đầu tháng 5, một nhóm các chủ nợ có phán quyết về khủng bố đối với Triều Tiên, chưa được bồi thường, đã yêu cầu lệnh hạn chế từ tòa án Mỹ, khẳng định rằng ETH này thuộc về tài sản mà Triều Tiên có quyền lợi. Vào ngày 8 tháng 5, Tòa án liên bang khu vực phía Nam New York đã cho phép Arbitrum DAO bỏ phiếu để chuyển tài sản cho Aave LLC, nhưng lệnh hạn chế cũng được chuyển cùng tài sản, tòa án giữ lại phán quyết về tranh chấp cốt lõi.
Tính đến thời điểm phát hành, việc rút tiền từ Binance vẫn chưa được khôi phục, theo thời gian biểu chính thức dự kiến sẽ khởi động lại vào ngày 1 tháng 11. Khi nào sẽ công bố chứng minh dự trữ và báo cáo phục hồi kỹ thuật, khi nào số BTC và ETH còn lại bắt đầu di chuyển, và việc phân bổ cuối cùng của khoảng 3 tỷ đô la tài sản bị đóng băng vẫn đang chờ đợi diễn biến tiếp theo.
 Cảnh báo rủi ro
 Cảnh báo rủi ro