供給チェーンの異常から疑わしいハードウェアの埋め込みまで:Ledgerユーザー盗難事件の全解析
 核心的な視点

 コールドウォレットは、もはや絶対的に安全な答えではなくなった。
オリジナル | Odaily Azuma
これまで「最も安全なコイン保管方法」と見なされていたコールドウォレットも、もはや安全ではなくなった。
10月9日の夜、ブロックチェーン探偵Specterが投稿し、XおよびReddit上でLedgerユーザーのウォレットが盗まれたという報告が相次いでいることを確認した。関連アドレスを追跡したところ、Specterは、関与したアドレスがイーサリアム、TRON、ビットコインなどの複数の主流ブロックチェーン上の数百のウォレットから資金を受け取っており、累計損失は8600万ドルを超えていることを発見した。
サプライチェーンの異常から疑わしいハードウェアの埋め込み、問題はどこにあるのか?
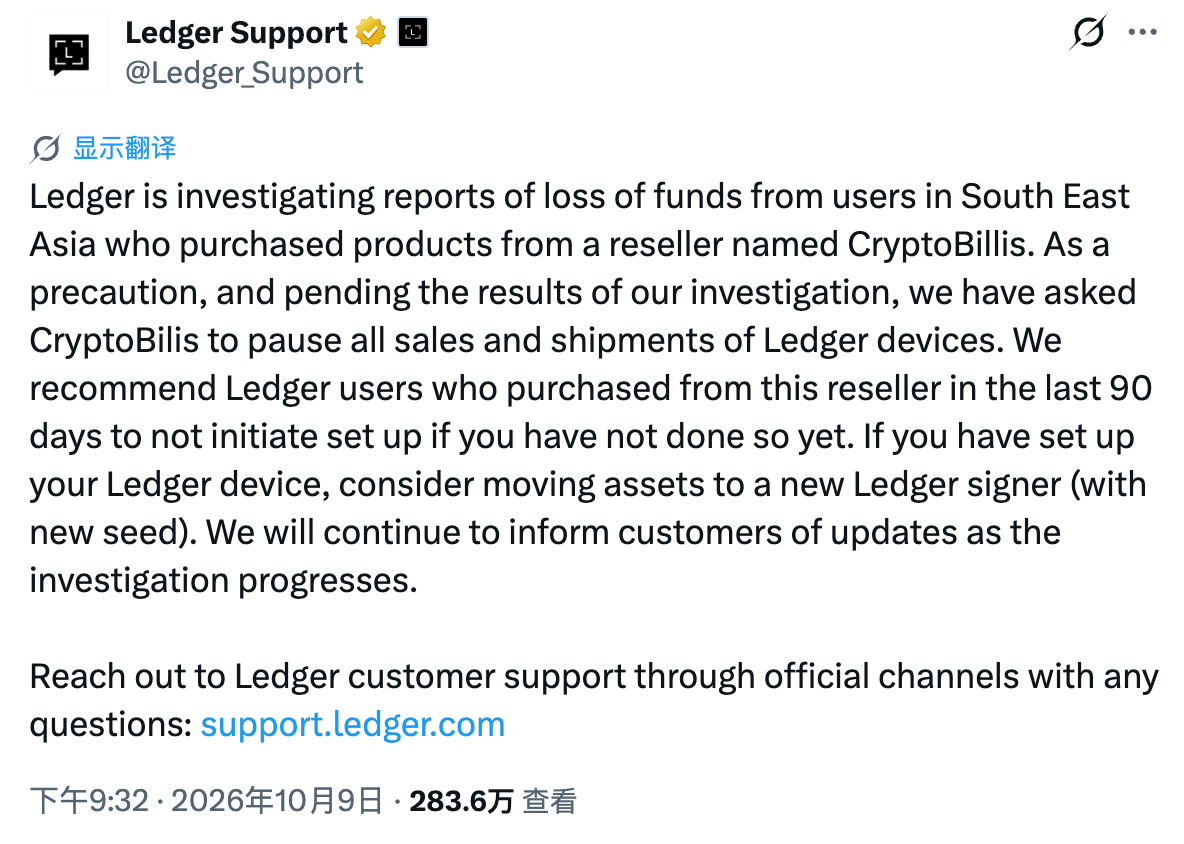
盗難事件が発生した後、Ledgerはすぐに声明を発表し、調査の手がかりをCryptoBilisというディストリビューターに向けた。
Ledgerは、同社が東南アジアのユーザーに関与する資産の盗難事件を調査していると述べ、関連ユーザーは以前にディストリビューターCryptoBilisを通じてデバイスを購入していた。Ledgerはこのディストリビューターに販売および出荷を一時停止するよう要求し、過去90日以内にこのルートでデバイスを購入したユーザーには初期化を行わないように勧告した。すでに設定を完了したユーザーは、新しいリカバリーフレーズを使用して新しいLedger署名デバイスを作成し、資産を新しいウォレットに移動するべきである。
より具体的な手がかりは、前Mt. GoxのCEOであるMark Karpelèsから得られた。10月8日、Karpelèsは市場で隠れたSIMカードを搭載した偽造または改ざんされたLedgerデバイスが販売されているという警告を発していた。これらのSIMカードは、盗まれたリカバリーフレーズを送信することができる。
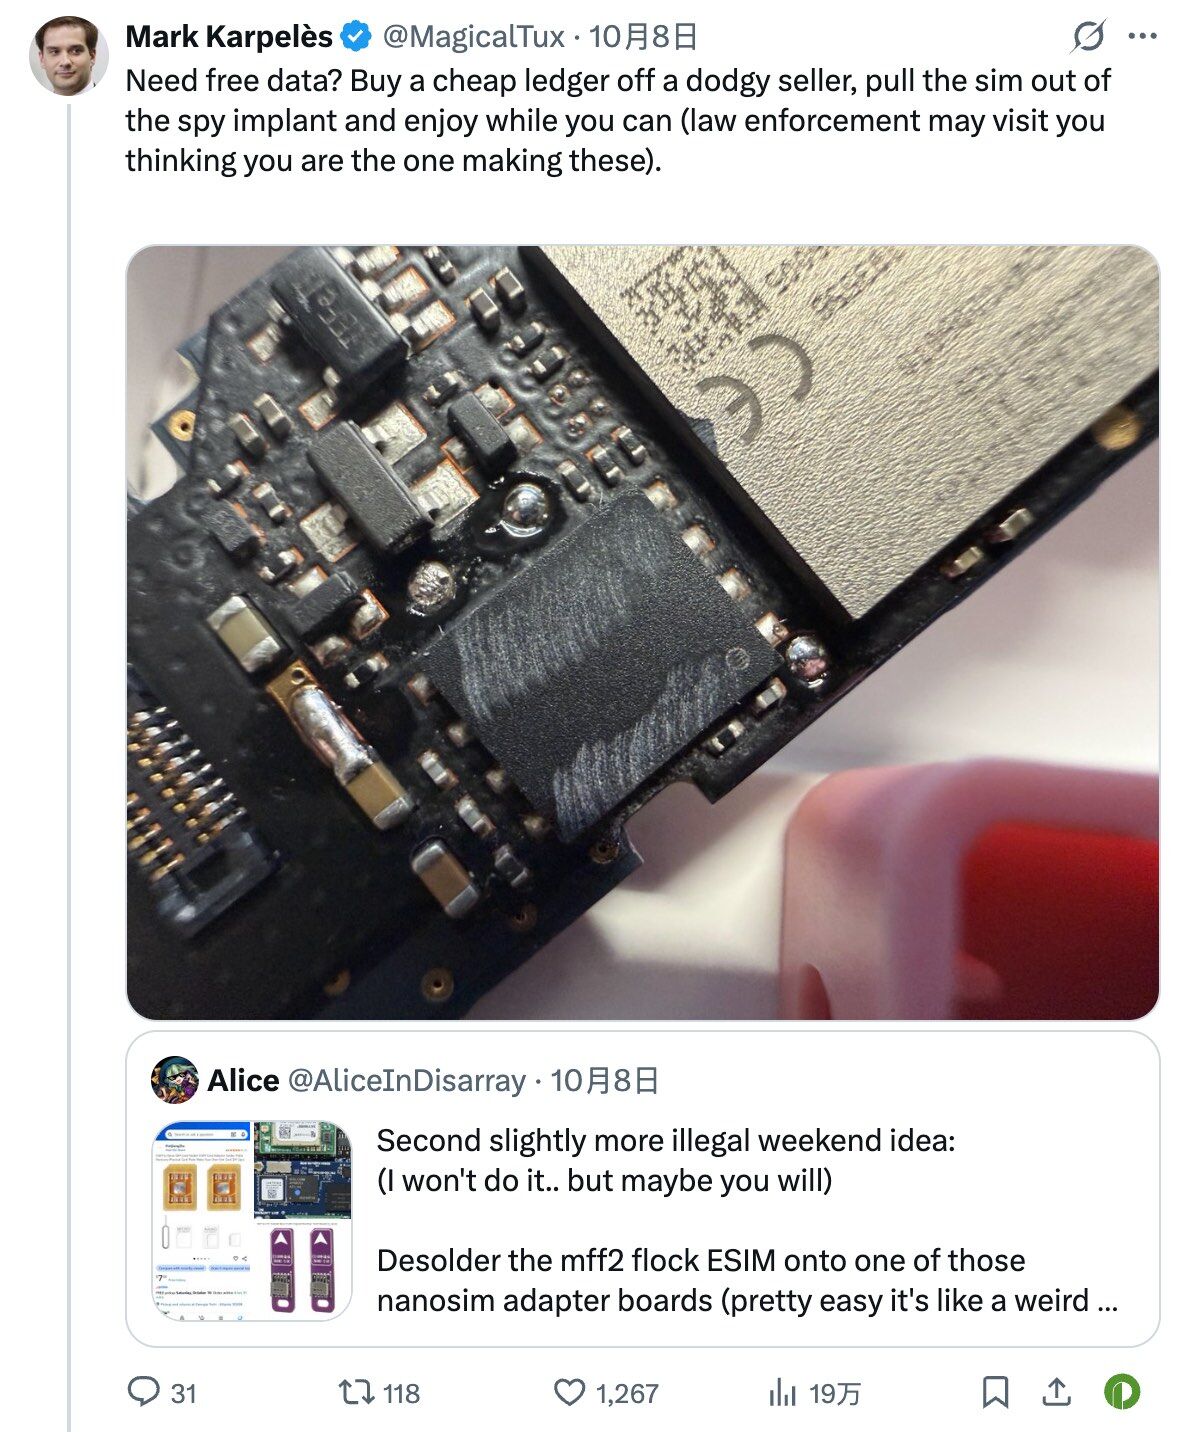
事件発生後、Karpelèsはさらに、マレーシアから購入したLedgerハードウェアウォレットの外装は無傷であったが、画面のパッドの下にSIMカードチップを持つ疑わしいモジュールが隠されていたことを明らかにした。

SlowMistの最高情報セキュリティ責任者23pdsは、攻撃者が悪意のあるモジュールを介してデバイスの画面表示データを傍受し、ユーザーがウォレットを初期化したりリカバリーフレーズを確認したりする際に記録し、その情報をLTEまたはeSIMを通じて外部に送信する可能性があると推測した。
この種の攻撃の危険性は、ユーザーがハードウェアウォレットの安全性に対する一般的な認識を回避できる可能性があることにある。ハードウェアウォレットの安全要素は秘密鍵を保護し、直接読み取られるのを防ぐことができるが、周辺ハードウェアが画面情報を傍受するのを防ぐことは必ずしもできない。言い換えれば、コアの安全要素が攻撃されていなくても、デバイスが物理的に改ざんされると、リカバリーフレーズが漏洩する可能性がある。
ただし、上記の攻撃メカニズムは現在も技術的推測に過ぎず、今回のセキュリティ事件の具体的な原因はさらなる検証を待つ必要がある。また、攻撃者が昨日行動を起こした理由は、Karpelèsの警告が徐々に広まっているためであり、攻撃者は行動が露見することを恐れて資金を移動し始めたという見方もある。
この攻撃経路が最終的に確認されれば、今回の事件が暴露するのは特定のウォレットの安全問題だけでなく、より根本的なリスクである:ユーザーが手元のハードウェアが工場から納品まで信頼できる状態であることを確認できない場合、自己管理はどれほど安全であり得るのか?
ランボルギーニ、秘密保持制限、株式譲渡……CryptoBilisには疑点が満載
調査が進むにつれて、関与したディストリビューターCryptoBilisの背景も徐々に明らかになってきた。
CryptoBilisはマレーシアのバンダール・スリ・ペタリンに位置するWeb3のeコマースおよび自己管理ツールの販売業者で、ハードウェアウォレットなどの製品を扱っている。公開情報によれば、同社はArravind PrabuとVimal Selvamanyによって共同設立され、前者がCEO、後者がCTOを務めている。
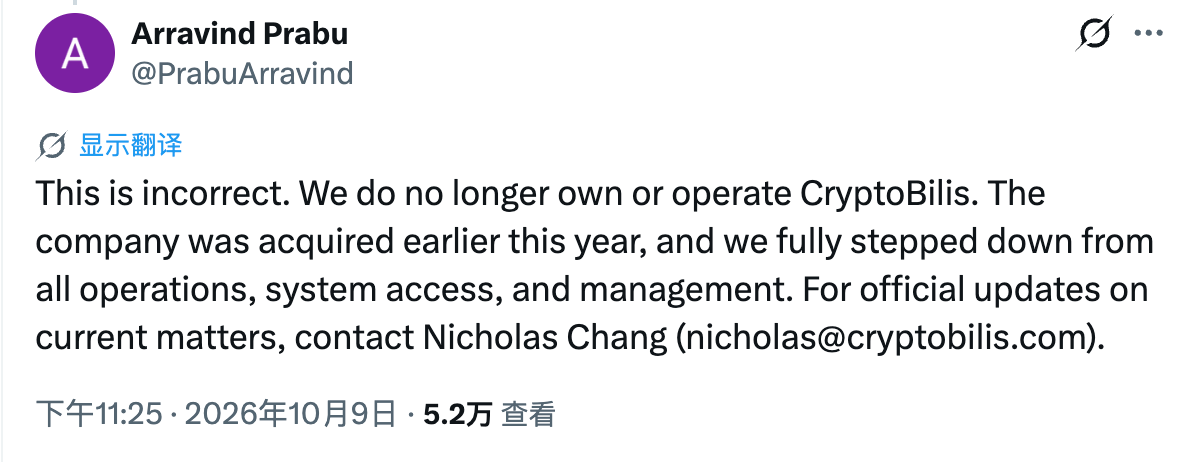
しかし、事件が注目を集めると、Arravind PrabuはすぐにX上で、外部のCryptoBilisがまだ運営されているという主張は正確ではないと明らかにした。同社は今年の3月にすでに買収されており、元管理チームはすべての運営、管理、およびシステム権限から退出している。現在の事件について、彼は外部に現任の責任者Nicholas Chang(nicholas@cryptobilis.com)に連絡するよう勧めた。
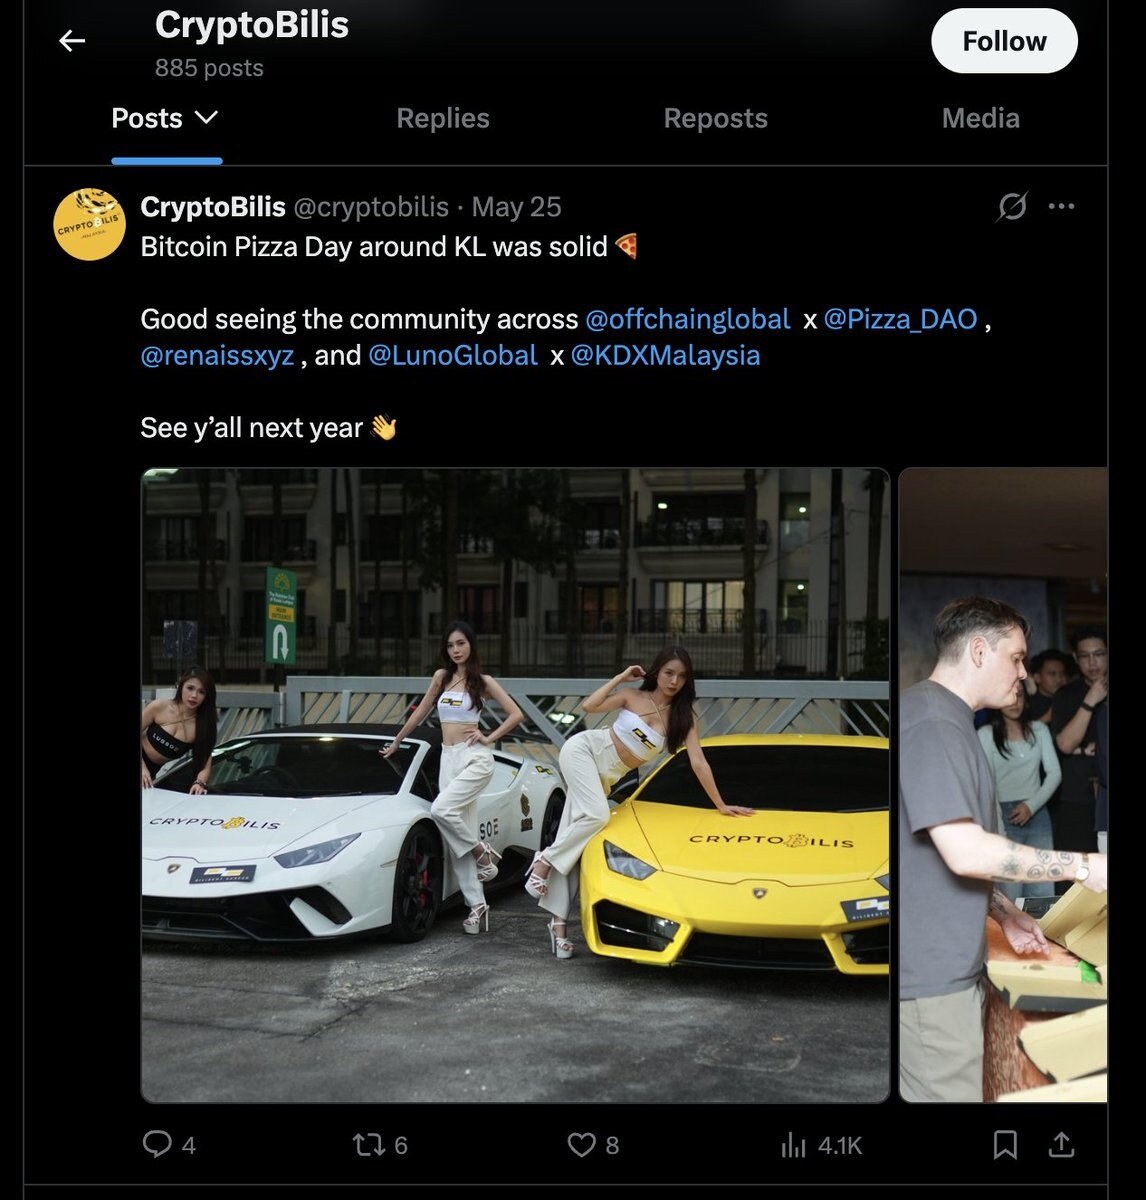
コミュニティのユーザーはすぐに質問を続けた。会社がすでに譲渡されたのに、なぜ以前に公式に発表しなかったのか、アカウントの最近の投稿ではランボルギーニを自慢している……Arravind Prabuはこれに対し、その投稿は新しい管理チームによって公開されたものであり、元チームは契約の秘密保持条項により、10月19日まで取引を公表できないとし、現在は会社のアカウント、バックエンド、および運営システムにアクセスできないと述べた。
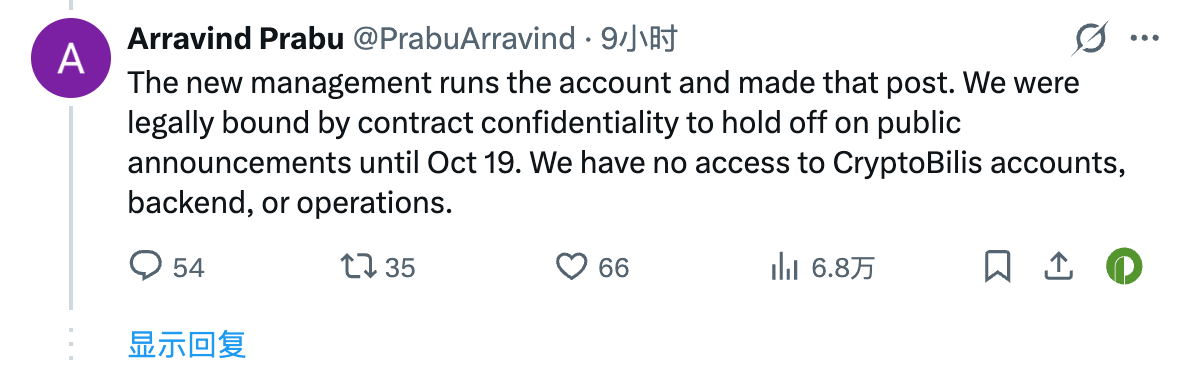
元管理層が運営から退出したというのは前CEOの公の発言であるが、交代後に会社内部で何が起こったのかについては、独立した検証情報が不足している。
もう一つ注目される手がかりは、会社の株式に関するものである。Bitcoin Newsは事件後、関連する株式移転記録を公開し、JIAMINGという名前の個人が、中国の黒竜江省に登録された住所を持ち、8月3日からCryptoBilisの100%の株式を保有していることを示した。
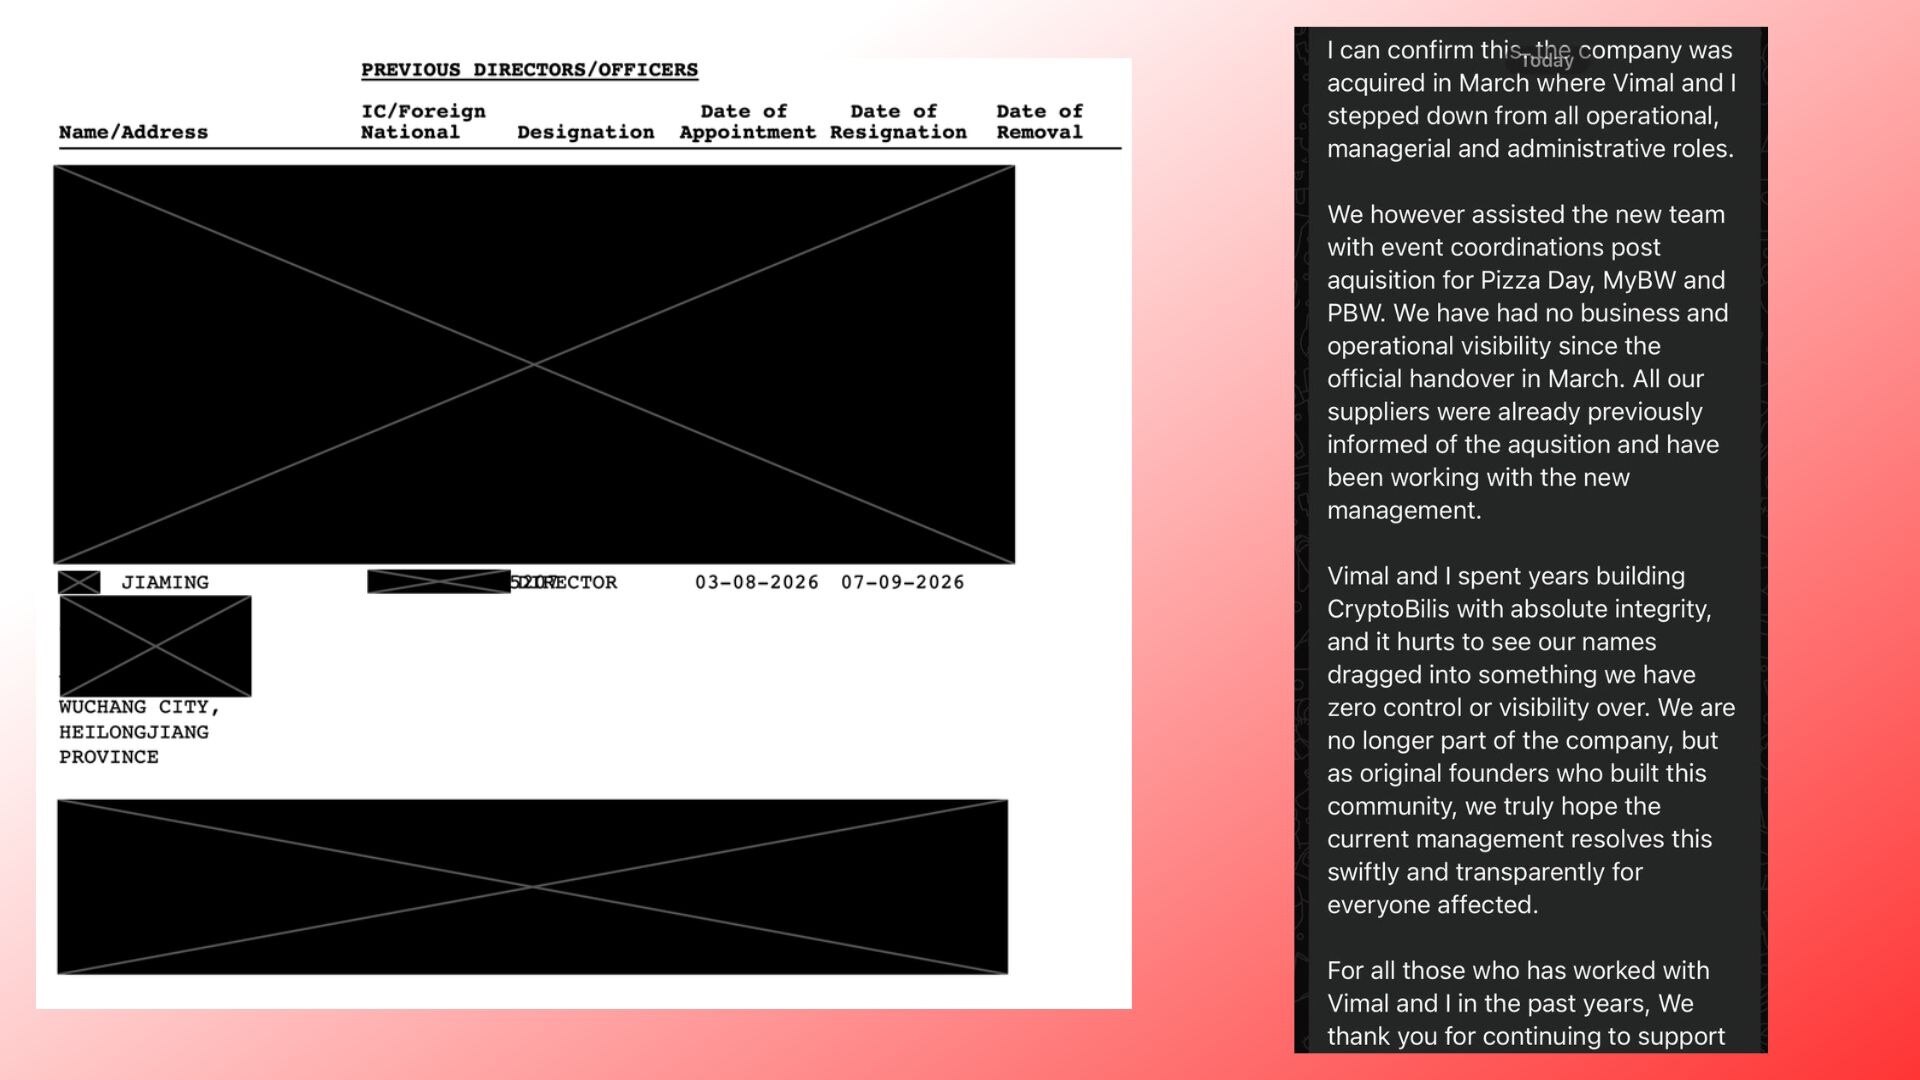
これは、少なくとも公開情報から見ると、CryptoBilisは疑わしいサプライチェーン攻撃が発生する数ヶ月前に確かに譲渡されたことを示している。ただし、株式変更の具体的な取引の取り決め、新しい管理チームの実際の運営状況、および新しい株主が関与したデバイスに関連しているかどうかについては、確固たる証拠がない。新しい株主の登録住所や買収時期だけで、盗難事件と直接関連付けることはできない。
調査に直面して、CryptoBilisは公式Xアカウントを通じて、マレーシア、フィリピン、インドネシアのすべての店舗およびオンラインチャネルでのハードウェアウォレットの販売および出荷を一時停止することを公表した。実店舗は一時的に閉鎖される。会社は、この措置がLedgerのセキュリティ事件の調査に協力することを目的としており、内部プロセスの独立した専門家による審査を受けることを述べた。未納品の注文はカスタマーサービスが積極的に連絡して処理し、さらなる進展は3営業日以内に発表される予定である。
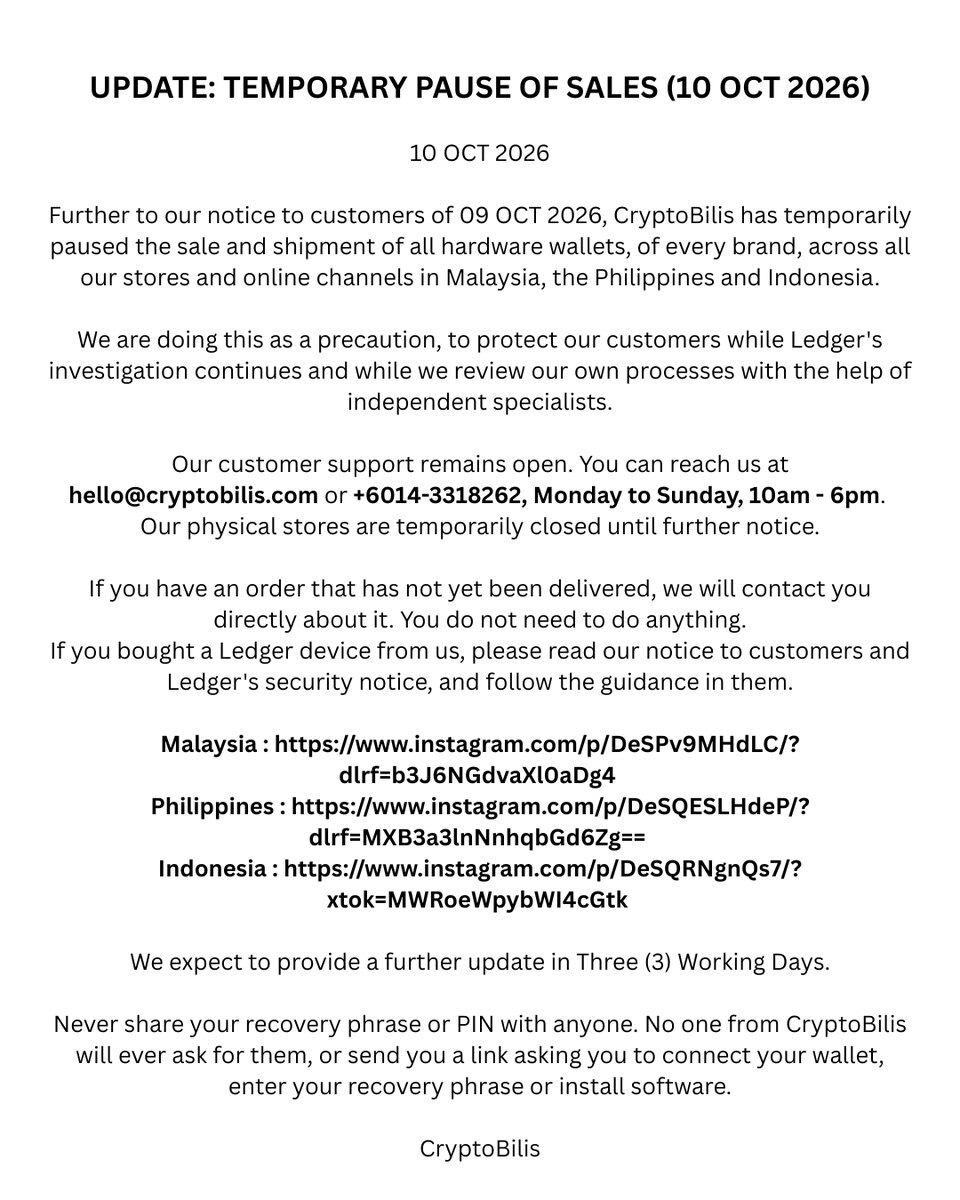
記事執筆時点で、事件の最も重要な疑問はまだ解決されていない------デバイスはどの段階で改ざんされたのか、元のサプライチェーンは誰かに利用されたのか、現管理チームは納品プロセスを再現するのに十分な記録を提供できるのか------これらの問題は、今後の調査と開示を待つ必要がある。
個人の損失事例:ある大口投資家は一週間前にウォレットを購入したばかり……
現在のブロックチェーンの追跡状況から見ると、今回の事件の損失は規模が驚異的であり、資金の流れも異なる特徴を示している。
Galaxyの研究責任者Alex Thornは分析し、Ledger、CryptoBilisのサプライチェーン事件に関連するビットコインの損失は現在213.42枚であり、当時の価格で約1770万ドルに相当すると述べた。そのうち約92%のビットコインは、集約時に保有期間が90日未満であった。現在追跡されている関連BTCはまだ使用されておらず、3つの集約アドレスに集中して保管されている。

個々の被害者の損失はさらに衝撃的である。Lookonchainの監視によれば、アドレスがTY24Yaとマークされたユーザーは3週間前に関連するLedgerデバイスを購入し、その後ウォレットに700万USDTを入金したが、この資金は約10時間内にすべて転送されてしまった。さらに別のユーザーは4ヶ月前に約520万ドルで80枚のBTCを購入し、一時的に約138万ドルの利益を得ていたが、一週間前にCryptoBilisからLedgerデバイスを購入した後、すべてのBTCをそのデバイスに転送し、最終的に全額損失を被った。
資金は取り戻せるのか?
事件発生後まもなく、攻撃者は迅速にマネーロンダリングおよびミキシングプロセスを開始した。
ブロックチェーン分析機関Onchain Lensは追跡し、疑わしい攻撃者が4つのウォレットを通じてTornado Cashに430.2枚のETHを預け入れ、約107万ドルの価値を持ち、イーサリアムチェーン上の追跡リンクを断とうとしていることを示した。
同時に、業界も攻撃者の不正資金に対する「封鎖」を開始した。**Tetherは現在、この事件に関連する一部のUSDTを凍結しているが、ハッカーの対応も同様に狡猾で専門的であり、Tetherが介入した後、迅速にトロンエコシステムのSUN.ioおよびUSDD PSMメカニズムを利用して、凍結されていないUSDTを検閲耐性の高い分散型ステーブルコインUSDDに瞬時に交換し、一部の送金はバイナンスのホットウォレットにも関連している(後にハッカーの身元を特定する手がかりとなる可能性がある)。
眼下、追跡の鍵は、中央集権型プラットフォームや凍結可能なステーブルコインアドレスに残っている資金をタイムリーに識別し、遮断できるかどうかにかかっています。 混合プロトコル、クロスチェーンの流通、またはその他の複雑な経路に入った資産の追跡と回収の難易度は、さらに上昇する可能性があります。
現在のところ、Ledgerは完全な資金回収プランを発表しておらず、被害者への補償の取り決めも明らかにしていません。調査が進むにつれて、資産が回収できるか、責任が誰にあるかは、さらなる確認を要します。
コールドウォレットは、もはや絶対的な安全の答えではない
長い間、コールドウォレットは暗号資産の自己管理において最も信頼できる選択肢の一つと見なされてきました。Ledgerはこの市場で最も代表的なブランドです。取引所の管理と比較して、ユーザー自身が秘密鍵を保管することは、第三者への依存を減らすためのものでした。しかし、この事件は不安を呼び起こす問題を提起しました ------ もしユーザーが購入したデバイスが納品前に物理的に改ざんされていた場合、たとえパッケージが無傷で、コアのセキュリティコンポーネントが攻撃されていなくても、資産はリスクにさらされる可能性があります。
もちろん、現在の事件の具体的な攻撃経路は最終的に確認されていませんし、それをもってハードウェアウォレットの全体的な安全性を否定することはできませんが、少なくともユーザーに対して、安全はデバイス自体だけでなく、購入チャネル、初期化プロセス、そしてリカバリーフレーズの保管方法にも依存することを思い出させます。
リスクがサプライチェーンの源から始まる可能性があるとき、最も安全に見える自己管理の選択肢でさえも失敗する可能性があります。今回は、確かに防ぎようがない状況です。
 リスク警告