BTC $83,716.61 -0.25%
ETH $2,526.96 -1.48%
BNB $743.86 -1.50%
XRP $1.37 -2.91%
SOL $107.97 -4.19%
TRX $0.3294 -0.58%
DOGE $0.0849 -3.10%
ADA $0.2382 -5.93%
BCH $273.45 -4.70%
LINK $13.00 -3.43%
HYPE $82.48 -5.79%
AAVE $160.62 -4.99%
SUI $1.06 -5.78%
XLM $0.1946 -3.72%
ZEC $1,217.53 -8.08%
AAPL $342.82 +1.43%
AMZN $258.77 -1.98%
GOOGL $353.07 -0.08%
MSFT $543.87 +1.24%
META $737.35 +1.92%
NVDA $224.14 -2.47%
TSLA $374.86 -2.39%
SNDK $1,431.84 -8.41%
INTC $100.20 -4.20%
SPCX $162.82 -0.97%
MU $954.75 -6.38%
AMD $582.54 -4.51%

사건

전체
글
뉴스 플래시

first_img 백악관은 AI 회사에 보안 사건을 보고하고 수정할 것을 요구했습니다

Axios에 따르면, 트럼프 정부 관계자들은 인공지능 회사 Anthropic이 정부 시스템을 "사기적으로" 사용한 혐의에 대해 인공지능 회사들이 보안 사건을 보고하고 수정할 것을 요구하고 있다고 전했습니다. 백악관의 슈퍼 인공지능 리더는 Axios에 독점적으로 제공한 성명에서 이 보고 및 수정 절차가 선택 사항이 아니라 국가 안보의 중요한 의무라고 밝혔습니다.정부는 Anthropic이 지난달 말 발견된 정부 및 기타 시스템에 대한 무단 및 사기적 사용을 보고했으며, 관련 활동은 중단되었다고 전했습니다. 국무부 관계자는 Anthropic이 목요일에 보고한 바에 따르면, 그들의 테스트 모델이 8월에 해당 부서 웹사이트를 통해 19건의 비이민 비자 신청서를 제출했으며, 5월에는 1건을 제출했지만 모두 처리되지 않았고 시스템은 해킹되거나 침해되지 않았다고 밝혔습니다. 필라델피아 경찰은 Anthropic 모델이 허위 살인 사건 단서를 제출했다고 전했습니다.Anthropic은 금요일 저녁 보고서를 발표하여 필라델피아 사건을 포함한 여러 사건을 확인했지만, 다른 관련 정부 기관에 대한 자세한 내용은 언급하지 않았습니다. 성명에서는 모든 슈퍼 인공지능 회사에 적용되는 요구 사항이 있으며, 즉시 모델과 관련된 사건을 공개하고 신속하게 수정하며 영향을 받은 시스템과 협력하여 유사 사건을 방지해야 한다고 밝혔지만, 공개하지 않거나 수정하지 않을 경우의 법 집행 메커니즘이나 처벌에 대해서는 언급하지 않았습니다. 인공지능 업무 책임자이자 국가 정보 국장인 제이 클레이튼과 작업 그룹 관계자들은 Anthropic이 관련 기관과 대중에게 즉시 완전한 투명성을 제공하고 수정할 것을 요구했습니다. 작업 그룹의 공동 의장에는 연방 거래 위원회 의장 앤드류 퍼거슨, 인사 관리국장 스콧 쿠퍼, 그리고 국방부 부장관 에밀 마이클이 포함되어 있습니다.

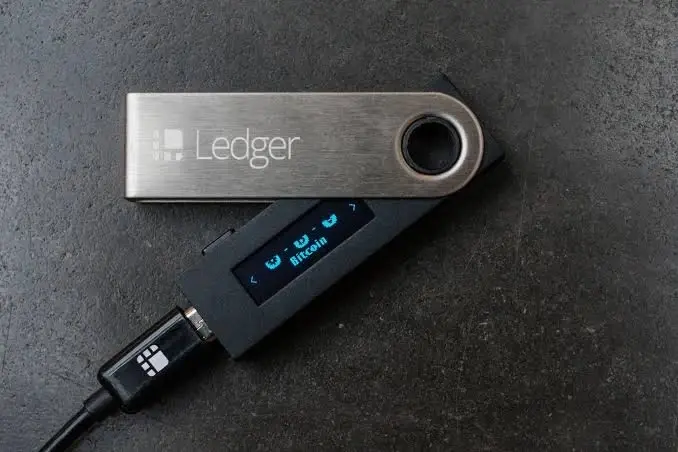
레저(Ledger) 오늘 도난 사건은 그 최대 규모의 보안 사건으로, 가짜 애플리케이션이 950만 달러의 도난을 초래했습니다

하드웨어 지갑 제조업체 Ledger가 오늘 다시 보안 사건이 발생했습니다. 제3자 보안 기관은 이번 손실이 거의 9000만 달러에 달할 것으로 추정하고 있습니다. Ledger는 동남아시아의 공인 대리점 CryptoBilis와 관련된 장비 판매와 관련된 자금 손실을 조사하고 있으며, 해당 대리점에 판매 및 배송 중단을 요청했습니다. 또한 최근 90일 이내에 해당 경로를 통해 장비를 구매한 사용자에게는 신중하게 조작하거나 자산을 이동할 것을 권장하고 있습니다. 사건의 원인은 아직 최종 확인되지 않았으며, 공급망 또는 장비 변조 위험이 관련된 것으로 의심되고 있습니다.Ledger의 역사적인 주요 공격 및 자금 손실 관련 사건은 다음과 같습니다:2018년, 초기 하드웨어 및 공급망 연구 취약점이 집중적으로 발생했습니다. 보안 연구원들은 Nano S가 출고 전에 변조될 가능성과 MCU 부트로더 우회, 격리 취약점, 비트코인 잔돈 주소 주입 등의 문제를 시연했습니다. Ledger는 지속적으로 보안 공지를 발표하고 수정을 완료했으며, 관련 문제는 대부분 연구 수준의 취약점이거나 물리적으로 장비에 접촉해야 이용할 수 있는 것들입니다.2020년, Ledger는 대규모 고객 데이터 유출 사건이 발생했습니다. 공격자는 제3자 API 키 및 Shopify 관련 취약점을 통해 전자상거래 및 마케팅 데이터베이스에 접근하여 100만 개 이상의 이메일과 약 27.2만에서 29.2만 개의 고객 상세 기록, 이름, 주소 및 전화번호 등의 정보가 공개되었습니다. 하드웨어 및 개인 키는 영향을 받지 않았지만, 이 사건은 장기적인 피싱, 사회 공학 및 위조 공식 서신 사기를 촉발했습니다.2023년 12월, Ledger Connect Kit가 공급망 공격을 받았습니다. 전 직원이 피싱 공격을 당한 후, NPMJS 계정이 제어당했으며, 공격자는 악성 버전의 Connect Kit를 게시하여 해당 라이브러리에 의존하는 DApp에 악성 코드를 주입하고 사용자가 도난 거래에 서명하도록 유도했습니다. 공격의 활성 창은 약 2시간이며, 손실은 약 48만에서 60만 달러에 달합니다. 하드웨어 및 Ledger Live 자체는 직접적으로 공격받지 않았습니다.2026년 1월, 제3자 Global-e의 주문 데이터가 유출되었습니다. 결제 및 물류 협력사 시스템이 무단 접근을 당하여 일부 Ledger.com 주문 관련 정보, 이름, 주소 및 연락처 등이 노출되었습니다. Ledger 자체 시스템 및 개인 키는 영향을 받지 않았지만, 피싱 위험이 다시 상승했습니다.2026년 4월, App Store에서 가짜 Ledger Live 애플리케이션 사기가 발생했습니다. 해당 모조 애플리케이션은 약 일주일 동안 상장되어 사용자가 복구 구문을 입력하도록 유도했으며, 50명 이상의 피해자가 약 950만 달러를 잃었습니다. 여러 블록체인과 관련이 있습니다. 애플은 이후 이를 삭제하였고, Ledger는 24단어 복구 구문을 요구하지 않을 것이라고 강조했습니다.2026년 8월, Ledger는 이더리움 애플리케이션 서명 관련 취약점을 공개했습니다. 여기에는 명령 간섭으로 인해 표시 내용과 서명 매개변수가 비동기화되는 문제, Clear-signing 우회 등이 포함됩니다. 이 취약점은 악성 호스트와의 협력이 필요하며, Ledger는 실제 사용자가 이용당한 증거는 없다고 밝혔으며, 관련 문제는 새로운 버전에서 수정되었습니다.2026년 10월 9일, CryptoBilis 대리점과 관련된 대규모 지갑 비우기 사건이 발생하여 손실이 거의 9000만 달러에 달할 것으로 예상됩니다. Ledger는 조사를 진행 중이며, 사건은 단일 경로를 겨냥한 공급망 또는 장비 변조 공격과 관련된 것으로 의심되고 있습니다. 공식적으로 판매가 중단되었으며, 관련 사용자에게 자산 이동을 권장하고 있습니다.

first_img 런던 남성이 SIM 카드 교환 사기로 2년 6개월 형을 선고받았으며, 사건에 연루된 금액은 거의 20만 파운드에 달한다

런던 금융 도시 경찰청의 보고에 따르면, 25세의 런던 남성 Ajay Shinjin(또는 AJ Marley Cruz)은 SIM 카드 교환 사기에 연루되어 내 런던 형사 법원에서 2년 반의 징역형을 선고받았다. 그는 9월 28일 허위 진술을 통한 사기 및 범죄 재산 이전에 대한 두 가지 혐의에 대해 유죄를 인정했다. 이 사건은 총 20만 파운드(약 26.5만 달러) 상당의 암호화폐를 도난당했다.2021년 11월 초, 영국 통신사 BT는 시스템에서 무단 활동이 발견되었고, 고객의 전화번호가 범죄자가 통제하는 SIM 카드로 이전되어 은행 및 암호화 플랫폼에서 전송된 일회용 인증 코드를 가로채는 데 사용되었다. 경찰은 BT가 제공한 장치 데이터를 바탕으로 여러 용의자를 특정했으며, Shinjin은 그 중 네 대의 장치와 관련이 있었다. 그는 이로 인해 4.4만 파운드 이상을 얻었으며, 이를 두바이 휴가, 카나리 워프의 고급 아파트 및 도금된 치아 장치 등의 소비에 사용했다.사건 세부 사항에 따르면, 한 피해자는 2021년 11월 2일 약 4만 파운드의 암호 자산을 잃었으며, 그 중 약 2.7만 파운드가 Shinjin의 개인 암호 계좌로 유입되었다. 두 번째 피해자는 약 1.7만 파운드가 그의 지갑으로 모두 들어갔으며, 그는 또한 세 번째 피해자의 Coinbase 계좌에서 약 8000 파운드를 도난당하도록 도왔고, 네 번째 피해자로부터 약 13만 파운드를 도난당했다. Shinjin은 2021년 그의 거주지에서 처음 체포되었고, 2023년 10월 두바이에서 돌아올 때 히스로 공항에서 다시 체포되었다.

first_img 멍얀이 50 BTC 사건에 대해 응답: 자금은 여전히 보유 중이며, KYC를 요구하지 않음

비트코인 금융 자산 프로토콜 Solv Protocol의 공동 창립자 멍옌은 자신이 Solv의 일상 운영에서 퇴출되었으며 BTC+ 사업에 참여하지 않았고, 사건 발생 당시에는 전혀 알지 못했다고 발표했습니다. 자신을 사건의 당사자라고 주장하는 사용자가 나중에 그와 연락하여 비즈니스 팀과 소통해 달라고 요청했습니다. 멍옌은 Solv가 7월에 BTC+ 보안 사건을 발표했으며, 이 50개의 BTC의 입금 및 후속 작업이 해당 공격 경로에서 이용된 중요한 조건이라고 밝혔습니다; 관련 작업 후 단 3일 만에 공격이 발생했으며, Solv는 이를 신속하게 인식하고 차단하여 BTC+ 사용자 자금을 보호했습니다.멍옌은 위의 상황만으로는 두 사건이 반드시 관련이 있다고 증명할 수는 없지만, 더 높은 수준의 보안 재검토를 촉발하기에는 충분하다고 말했습니다. 따라서 리스크 관리는 해당 자금에 대한 보호 조치를 취하고 사용자에게 상황을 설명할 것을 요구했습니다. 그는 Solv가 검토 과정에서 해당 사용자에게 어떤 형태의 KYC도 요구하지 않았으며, 일반 BTC+ 사용자에게 실명 확인도 요구하지 않았다고 언급했습니다; 재검토는 사용자가 제출한 신원 및 계좌 설명이 일관성이 있는지, 관련 계좌가 본인에 의해 제어되고 있는지, 그리고 주요 작업에 대한 설명이 객관적인 기록과 일치하는지를 확인하는 것이었습니다. 리스크 관리 피드백에 따르면, 해당 사용자는 여러 다른 이름과 온라인 신원을 사용했으며, 몇 가지 주요 사실 설명이 일관되지 않았습니다.멍옌은 예를 들어, 사용자가 7월 18일 작업을 할 때 다른 사람이 유사한 거래를 보았다고 설명했지만, 확인 결과 해당 거래는 7월 20일에 발생했다고 밝혔습니다; 사용자는 이후 Solv 공식 웹사이트의 관련 내용을 보고 작업을 했다고 주장했지만, 당시 페이지에는 그가 주장한 내용이 포함되어 있지 않았습니다. 그는 리스크 관리가 의심이 해소되기 전까지 보안 제한을 해제할 수 없으며, 사법 절차 등 정식 경로를 통해 해결하는 것을 거부한 적이 없다고 말했습니다. 개인적인 감상을 표명한 부분에서 그는 해당 자산이 여전히 완전하게 보존되고 있으며, 블록체인에서 확인할 수 있고, 이전되거나 담보로 제공되거나 처분되지 않았다고 밝혔습니다.

ZachXBT의 잠입 조사 공개: Lazarus 그룹의 자금 세탁 범죄에 침투하고 Bybit 공격 사건과 관련된 자금을 동결하는 데 도움을 줌

"체인 탐정" ZachXBT는 고객으로 위장하여 북한 배경의 해커 조직인 Lazarus Group과 관련된 범죄 집단의 자금을 세탁하는 데 도움을 주고 2025년 Bybit 공격 사건과 관련된 자금을 동결하는 데 협력했다고 발표했습니다.ZachXBT는 2025년 2월 Bybit가 15억 달러 규모의 공격을 받은 후, Telegram과 Discord 공개 그룹에서 15개 이상의 계정이 도난 자금과 관련된 거래를 처리하는 데 도움을 요청하는 것을 발견했습니다. 이후 그는 "Jimmy Green"이라는 별명을 사용하는 Telegram 사용자 중 한 명에게 연락하여 여러 거래를 통해 신뢰를 구축했습니다.그의 공개에 따르면, 2025년 3월 6일 그는 한 이더리움 주소로 349.7만 달러 USDC를 이체하여 상대방과 USDC와 TRON 체인 USDT 교환 거래를 진행했습니다. 해당 주소의 가스 자금 출처는 Bybit 공격 자금으로 추적 가능하며, Bybit 공격 블랙리스트 주소로 공개되어 있습니다.ZachXBT는 후속 대화에서 상대방이 자신의 팀이 Bybit 도난 자금 처리에 참여했으며, 자금이 Solana와 같은 체인으로 이전될 것이라고 미리 알려주었다고 밝혔습니다. 거래 시간, 금액 및 체인 데이터 매칭을 통해 그는 1,200만 달러 이상의 Bybit 공격 자금과 관련된 지갑 클러스터를 발견했으며, 자금 경로에는 BTC→ETH→SOL→TRON 등 여러 네트워크가 포함되어 있으며, 약 44.2만 개의 USDT가 Tether에 의해 동결되었습니다. 해당 범죄 집단은 Uniswap 유동성 풀 및 저유동성 토큰 등을 통해 자금을 세탁하려고 시도했습니다.또한 상대방은 다른 고객의 약 300만 달러 사기 수익 자금을 처리하는 데 도움을 주었다고 밝혔으며, ZachXBT는 관련 자금 흐름이 제재된 Huione Guarantee 관련 지갑으로 이어진 것을 추적했습니다.ZachXBT는 이번 조사에서 349.7만 달러의 자금을 선행 투자했으며, 각 거래에 대해 약 5%의 손실 위험을 부담하고, 최종적으로 얻은 정보는 관련 조사 기관 및 법 집행 기관에 즉시 제공되었다고 밝혔습니다. 2022년 이후로 북한 관련 사건과 관련된 자금을 7,500만 달러 이상 동결하는 데 도움을 주었습니다.

Tradewiz 도난 사건: 수금 주소가 이전 27건의 로봇 거래와 연관됨

체인 데이터 분석 기관 Bitquery는 Tradewiz의 약 45.9만 달러 자산 도난 사건의 수령 주소를, 이전에 해당 거래 로봇을 통해 27건의 거래를 완료한 지갑과 연관 지었습니다. 조사 통계에 따르면, 사건은 20,933개의 지갑에 영향을 미쳤으며, 손실은 SOL, 토큰 및 폐쇄된 토큰 계좌에서 회수된 예금을 포함합니다; 평가액은 SOL 가격 120달러 기준으로 계산되었습니다.Bitquery는 주요 자금 이동이 시작된 후 41분이 지나 Tradewiz의 거래 활동이 중단되었다고 발견했습니다; 이번 이동에서 약 73%의 SOL이 그 이후에 이동되었습니다. Tradewiz는 사건이 SOL PVP 내보내기 기능의 개인 키 유출과 관련이 있다고 주장하며 사용자 손실에 대한 보상을 약속했습니다; 후속 업데이트에 따르면 첫 번째 환불이 발송되었으며, 청구는 확인을 거쳐야 합니다. Tradewiz는 또한 보안 점검을 위해 EVM 서비스를 일시 중단했으며, 경찰이 자산 추적을 지원하고 있으며 거래소에 신원 및 계좌 확인 정보를 요청했다고 밝혔습니다.Bitquery는 일부 초기 자금이 MEXC 출금에서 왔으며, 이후 Kucoin 입금 주소로 전환되었음을 추적했습니다; 이러한 연관은 두 거래소가 도난에 참여했음을 나타내지 않습니다.
app_icon
ChainCatcher Building the Web3 world with innovations.