








Бинанс 6,3 миллиарда долларов хакер определил TraderTraitor, и какое отношение это имеет к Лазарю?
 Ключевые тезисы

 В начале атаковали банки, но позже обнаружили, что криптовалюта приносит деньги быстрее.
Автор:Ритм BlockBeats
1 ноября ФБР США выпустило уведомление, в котором связывает кражу 6,3 миллиарда долларов с Binance, произошедшую 29 октября, с Северной Кореей. В уведомлении использовалось одно слово: TraderTraitor.
Если поискать это имя, можно обнаружить, что 1,5 миллиарда от Bybit, 300 миллионов от Bitget, а также несколько крупных дел с криптовалютами за последние годы связаны с этим именем.
TraderTraitor не является компанией и не представляет собой организационную структуру. Это кодовое название, данное правительством США для определенного типа действий.
В апреле 2022 года ФБР, Управление кибербезопасности и безопасности инфраструктуры США (CISA) и Министерство финансов США выпустили совместное уведомление под номером AA22-108A. Это слово впервые появилось в официальном контексте. Тогда оно относилось к нескольким троянским программам, замаскированным под торговые приложения, таким как DAFOM, TokenAIS, CryptAIS, которые выглядели достаточно правдоподобно и начинали красть приватные ключи после установки.
Людей, занимающихся этой деятельностью, в индустрии называют Lazarus Group, APT38, BlueNoroff, Stardust Chollima — это не четыре разные группы. Lazarus, или Лазарь, — это общее название; APT38 (Mandiant), BlueNoroff (Касперский), Stardust Chollima (CrowdStrike) — это три разных названия, данные одной и той же линии, занимающейся финансами, разными компаниями по безопасности.
Два года спустя этот ярлык был применен к конкретным действиям. 23 декабря 2024 года ФБР, Центр киберпреступности Министерства обороны США и Японская полиция совместно опубликовали выводы по делу о краже 300 миллионов долларов DMM, впервые использовав выражение "северокорейские киберпреступники, отслеживаемые как TraderTraitor", и перечислили три его псевдонима: Jade Sleet (по версии Microsoft), UNC4899 (по версии Google), Slow Pisces (по версии Palo Alto).
Теперь информация более ясна: TraderTraitor — это подразделение большого конгломерата Lazarus, специализирующееся на криптоактивах и приносящее наибольшую прибыль. Оно, по крайней мере, с 2020 года сосредоточено исключительно на блокчейне — торговых платформах, DeFi, сервисах кошельков, криптофондах и частных лицах, владеющих большим количеством криптовалюты.
От ограбления банков к ограблению торговых платформ
Lazarus — это зонтичное название, под которым скрывается множество действий, включая удаление данных Sony Pictures в 2014 году и перевод денег из Центрального банка Бангладеш в 2016 году.
Например, в случае с Центральным банком Бангладеш, действовали под именем APT38, также известной как BlueNoroff. В феврале 2016 года они подделали инструкции SWIFT (международные сообщения для переводов между банками), пытаясь перевести 1 миллиард долларов с аккаунта Центрального банка Бангладеш в Нью-Йорке. В итоге получилось 81 миллион, потому что одна из транзакций была неправильно написана и была остановлена промежуточным банком.
Те навыки, которые они использовали для изучения банковских процессов, нахождения лазеек в ручной проверке и подделки инструкций, позже были перенесены на криптовалютные торговые платформы.
Примерно в 2020 году они начали улучшать свои методы, нацеливаясь на криптоиндустрию. Причины очевидны: много денег и отсутствие регулирования, неплохая ликвидность.
Существует несколько способов атаки.
Первый — это поддельные вакансии. Рекрутеры находят вас на LinkedIn, общаются довольно хорошо, а затем отправляют "тест на программирование перед трудоустройством" или установочный пакет "внутреннего инструмента". Установив его, ваш компьютер оказывается под их контролем. 6,2 миллиарда долларов Ronin были потеряны именно так.
Второй способ — это цепочка поставок. Они перестают обманывать и начинают загрязнять инструменты разработчиков: вредоносные репозитории на GitHub, отравленные пакеты на npm, такие как JumpCloud. Один человек попадает в ловушку, и за ним следуют целые компании.
Третий способ — это прямая модификация транзакций. В деле DMM они украли учетные данные для входа, проникли во внутреннюю переписку кошельковой компании Ginco и изменили нормальную транзакцию. В деле Bybit они взломали компьютер разработчика Safe{Wallet} и вставили скрипт на фронтенд сайта, так что подписывающий видел нормальную страницу, но подписывал другую транзакцию.
Это также касается и случая с Binance.
Злоумышленники подготовились за 36 часов, подписав 50 разрешений EIP-7702, новой функции Ethereum, позволяющей кошелькам временно "арендовать" программу, а затем заставили горячий кошелек Binance самостоятельно перевести деньги; 40 минут, через 10 сетей. Выводы компаний по безопасности: они, вероятно, уже получили доступ к системе подписей Binance.
Сумма, украденная этой организацией
Двенадцать самых известных случаев — 9,7 миллиарда долларов.
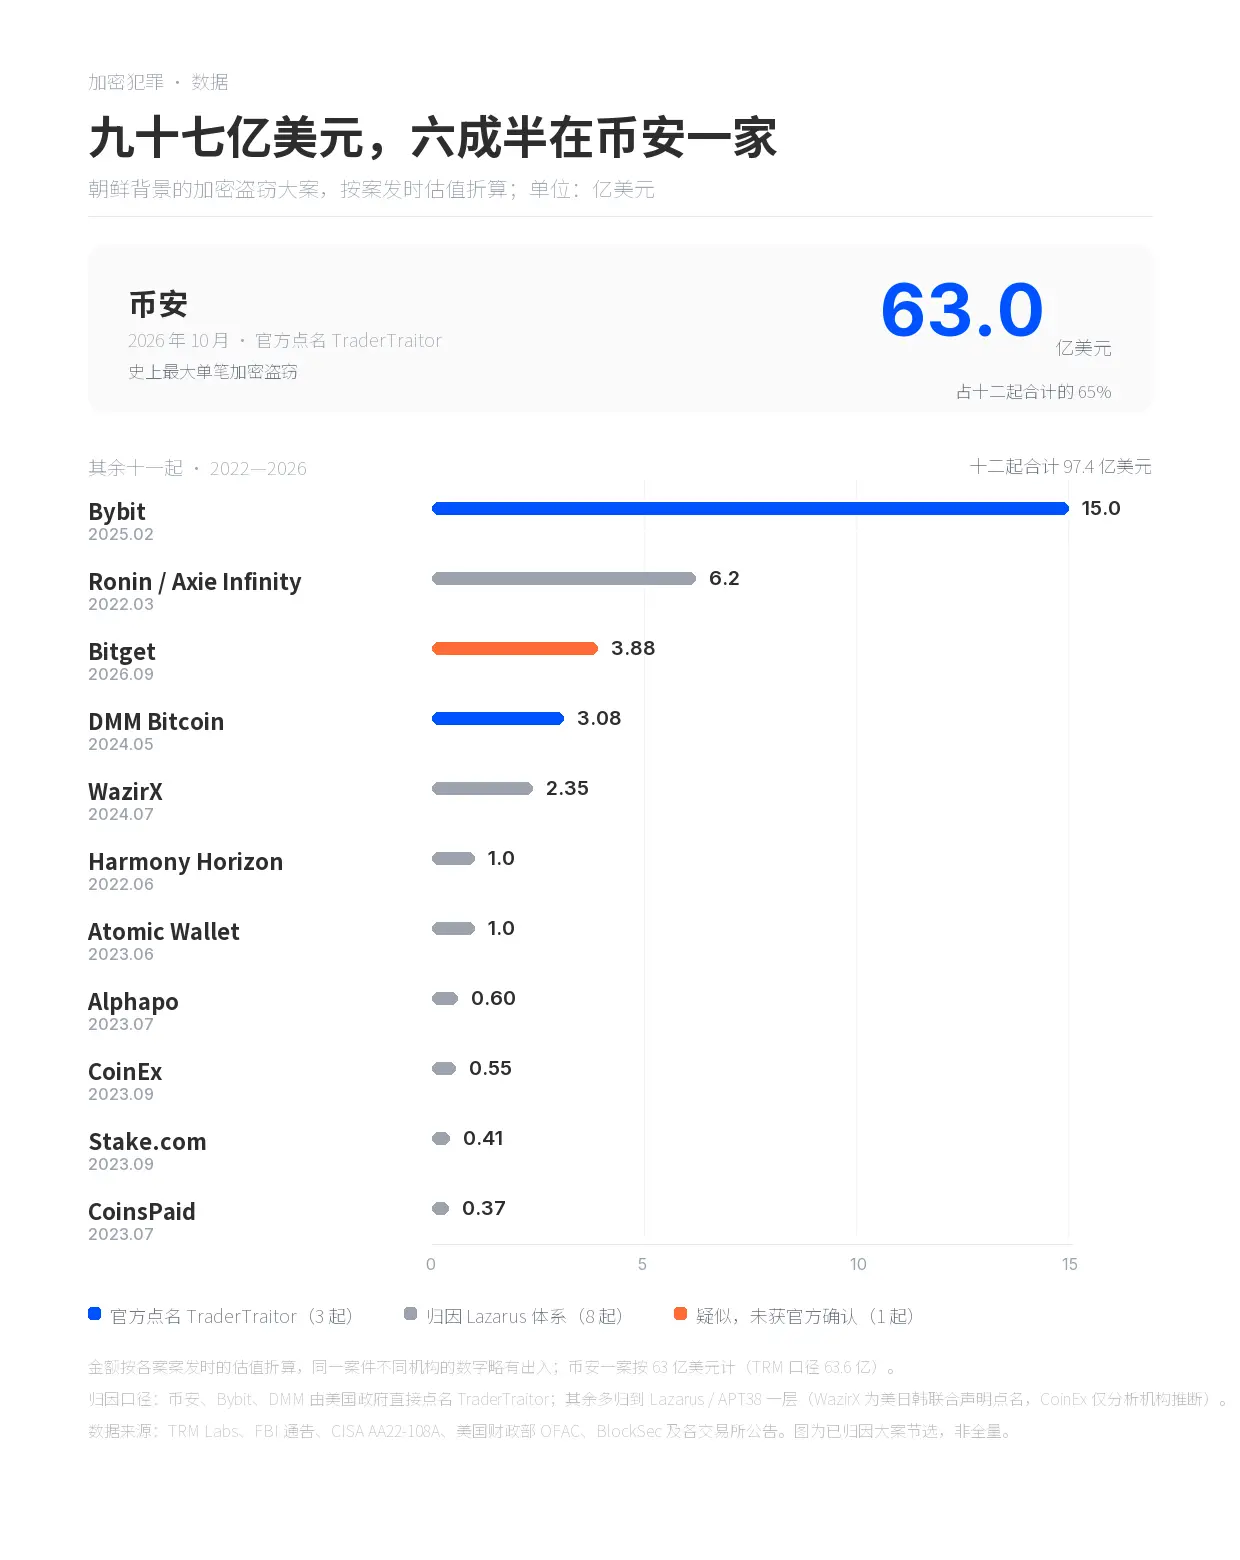
63 миллиарда только от Binance. Остальные десять случаев с 2022 по 2026 год в сумме составляют 3,44 миллиарда.
15 миллиардов от Bybit — это измененный фронтенд; 6,2 миллиарда от Ronin — это обман через поддельные вакансии; 3,88 миллиарда от Bitget — это поддельные инструкции на вывод средств, записанные в систему кошелька.
3,08 миллиарда от DMM, 2,35 миллиарда от WazirX, по 1 миллиард от Harmony и Atomic, 600 миллионов от Alphapo, 550 миллионов от CoinEx, 410 миллионов от Stake, 370 миллионов от CoinsPaid.
В таблице только Binance, Bybit и DMM были прямо названы правительством США как TraderTraitor. Ronin, Harmony, Stake, Alphapo, CoinsPaid, Atomic были отнесены ФБР к Lazarus/APT38; WazirX был упомянут в совместном заявлении США, Японии и Южной Кореи в январе 2025 года; CoinEx имеет только предположения аналитических агентств. Случай с Bitget был связан с подозрениями нескольких организаций о связи с TraderTraitor, но официальных выводов не было.
По данным TRM, с 2017 года Северная Корея совершила сто преступлений, суммарно на 12,8 миллиарда долларов; с начала этого года — 7,4 миллиарда; в 2026 году 85% от общего объема украденных криптоактивов будет записано на счет Северной Кореи. Эта таблица — лишь двенадцать из них.
Лица, которые можно сопоставить
Среди северокорейских хакеров, упомянутых официальными лицами США и оставивших фотографии, не один. Пак Чжин Хёк, Джон Чан Хёк, Ким Иль были упомянуты в обвинительном акте от февраля 2021 года; в 2024 году добавился Рим Чон Хёк с вознаграждением в 10 миллионов долларов.
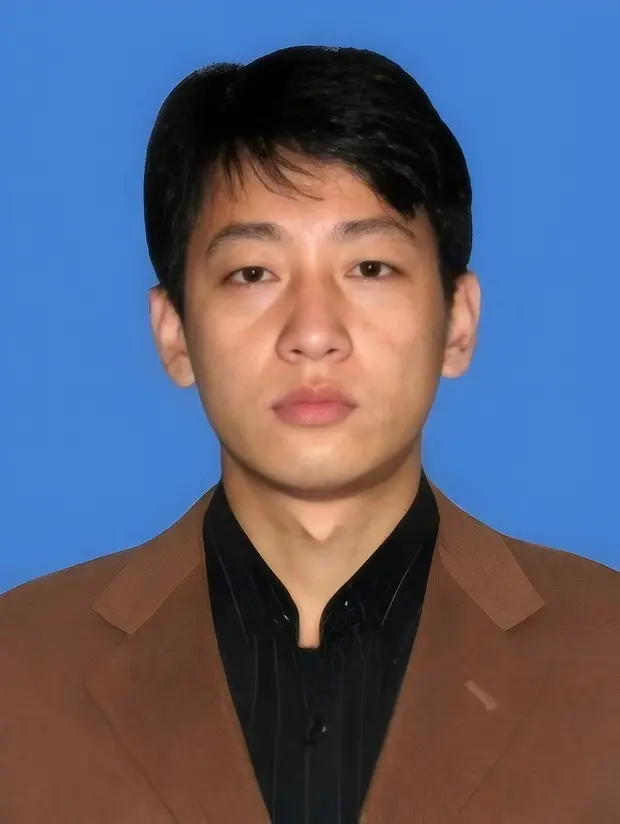
ФБР разыскивает Пак Чжин Хёка (Park Jin Hyok)
Пак Чжин Хёк — один из первых, против кого было выдвинуто обвинение: в июне 2018 года Министерство юстиции США предъявило ему уголовные обвинения, которые были сняты в сентябре того же года. В обвинительном акте говорится, что он участвовал в сговоре, включая атаку на Sony Pictures в 2014 году, WannaCry в 2017 году и кражу 81 миллиона долларов из Центрального банка Бангладеш в 2016 году. Он до сих пор в бегах и никогда не появлялся в суде.
Отслеживание кражи Binance
Binance уже компенсировала около 90% убытков за счет корпоративных средств, фонда SAFU и страхового фонда по фьючерсам; оставшиеся 10% — это токены с низкой ликвидностью; все убытки несет компания, а не пользователи.
На 1 ноября было заморожено около 2,7 миллиарда долларов, что составляет примерно 42%, эмитентами стейблкоинов и Комитетом по безопасности Arbitrum. У злоумышленников все еще в руках 420 тысяч эфиров и 18 270 биткойнов, что составляет около 2,4 миллиарда долларов.
Способы отмывания денег остаются стандартными: мосты между цепочками, обменные услуги, такие как THORChain, смешиватели, которые перемешивают криптовалюту многих пользователей, а затем уходят на внебиржевые сделки.
На этот раз произошел небольшой инцидент: THORChain недавно задержал процесс отмывания украденных средств в результате неожиданной реорганизации цепи Ethereum. Эта реорганизация привела к тому, что THORChain ошибочно повторно возместил пользователю, который внес 10 ETH, что вызвало экстренную приостановку протокола, временно остановив всех пользователей от обмена между цепочками, включая связанных с северокорейскими хакерами.
В прошлый раз украденные средства Bitget прошли через THORChain, и THORChain не заморозил их, заявив, что децентрализация не позволяет замораживать средства, но когда они сами были ограблены, они не говорили так.
Когда THORChain восстановит свои услуги, если украденные средства Binance снова пройдут через THORChain, интересно, какие оправдания они найдут, чтобы отговориться.
 Предупреждение о рисках
 Предупреждение о рисках

Популярные статьи





