








Подпись действительна, но не означает, что намерение истинно: на примере инцидента с 6,3 миллиарда долларов от Binance рассмотрим следующий шаг в криптоиндустрии
 Ключевые тезисы


 Мы научили машину, как подписывать, но еще не научили, почему подписывать.
Автор:Хуан Цзянь, Гуаньюань Текнолоджи
30 октября 2026 года, 4:05 по пекинскому времени.
Крупнейшая в мире криптовалютная биржа Binance начала массовый вывод активов с блокчейна. В течение следующих 20 минут как минимум 10 горячих кошельков на различных блокчейнах были последовательно очищены: Ethereum около 3,79 миллиарда долларов, Bitcoin около 1,47 миллиарда долларов, Tron около 630 миллионов долларов.
По данным самой Binance, затронутые активы составляют около 6,3 миллиарда долларов; по статистике компании по анализу блокчейнов TRM, это 6,36 миллиарда.
Это крупнейшая кража криптоактивов, зафиксированная с момента ведения публичных записей, почти в четыре раза превышающая случай с Bybit в 2025 году (1,5 миллиарда долларов).
Прошел день, и в техническом сообществе больше всего обсуждают "злоупотребление новыми функциями Ethereum". Но меня больше интересует одна фраза из объявления Binance:
Не было обнаружено доказательств утечки приватных ключей.
Приватные ключи не потеряны, но деньги пропали.
Эти несколько слов являются ключом к пониманию всей ситуации и тем местом, которое, как мне кажется, вся криптоиндустрия должна переосмыслить.
Кража, в которой "все этапы были правильными"
Восстановим цепочку событий.
Начало атаки не на блокчейне, а на ноутбуке. Предварительное расследование указывает на инженера, ответственного за разработку и эксплуатацию (DevOps), злоумышленник получил доступ к сервисному контейнеру через этот компьютер, а затем из контейнера отправил несанкционированную транзакцию в систему горячих кошельков.
Поскольку запрос был отправлен изнутри ------ с машины с правами доступа, с учетной записи с правами ------ все проверки прошли успешно. Система подписания работала как обычно, используя настоящий приватный ключ, была создана полностью законная подпись.
На Ethereum эта подпись сделала одно: передала права на выполнение горячего кошелька злоумышленнику, заранее развернувшему код контракта. Проще говоря, она подписала не "перевести деньги", а "передать права на операции с этим счетом программе, написанной посторонним".
Как только эта делегирование вступает в силу, оно остается действительным на длительный срок. Каждая копейка, поступающая на этот кошелек, будет автоматически выведена.
Есть еще один интересный момент: злоумышленник не знал, на каком именно номере транзакции (nonce) находится этот кошелек. Анализ безопасности компании Aviatrix предполагает, что злоумышленник получил около 50 предварительно подписанных разрешений по последовательным номерам и подал их одновременно ------ 49 из них были недействительными, 1 попала в цель, и этого было достаточно.
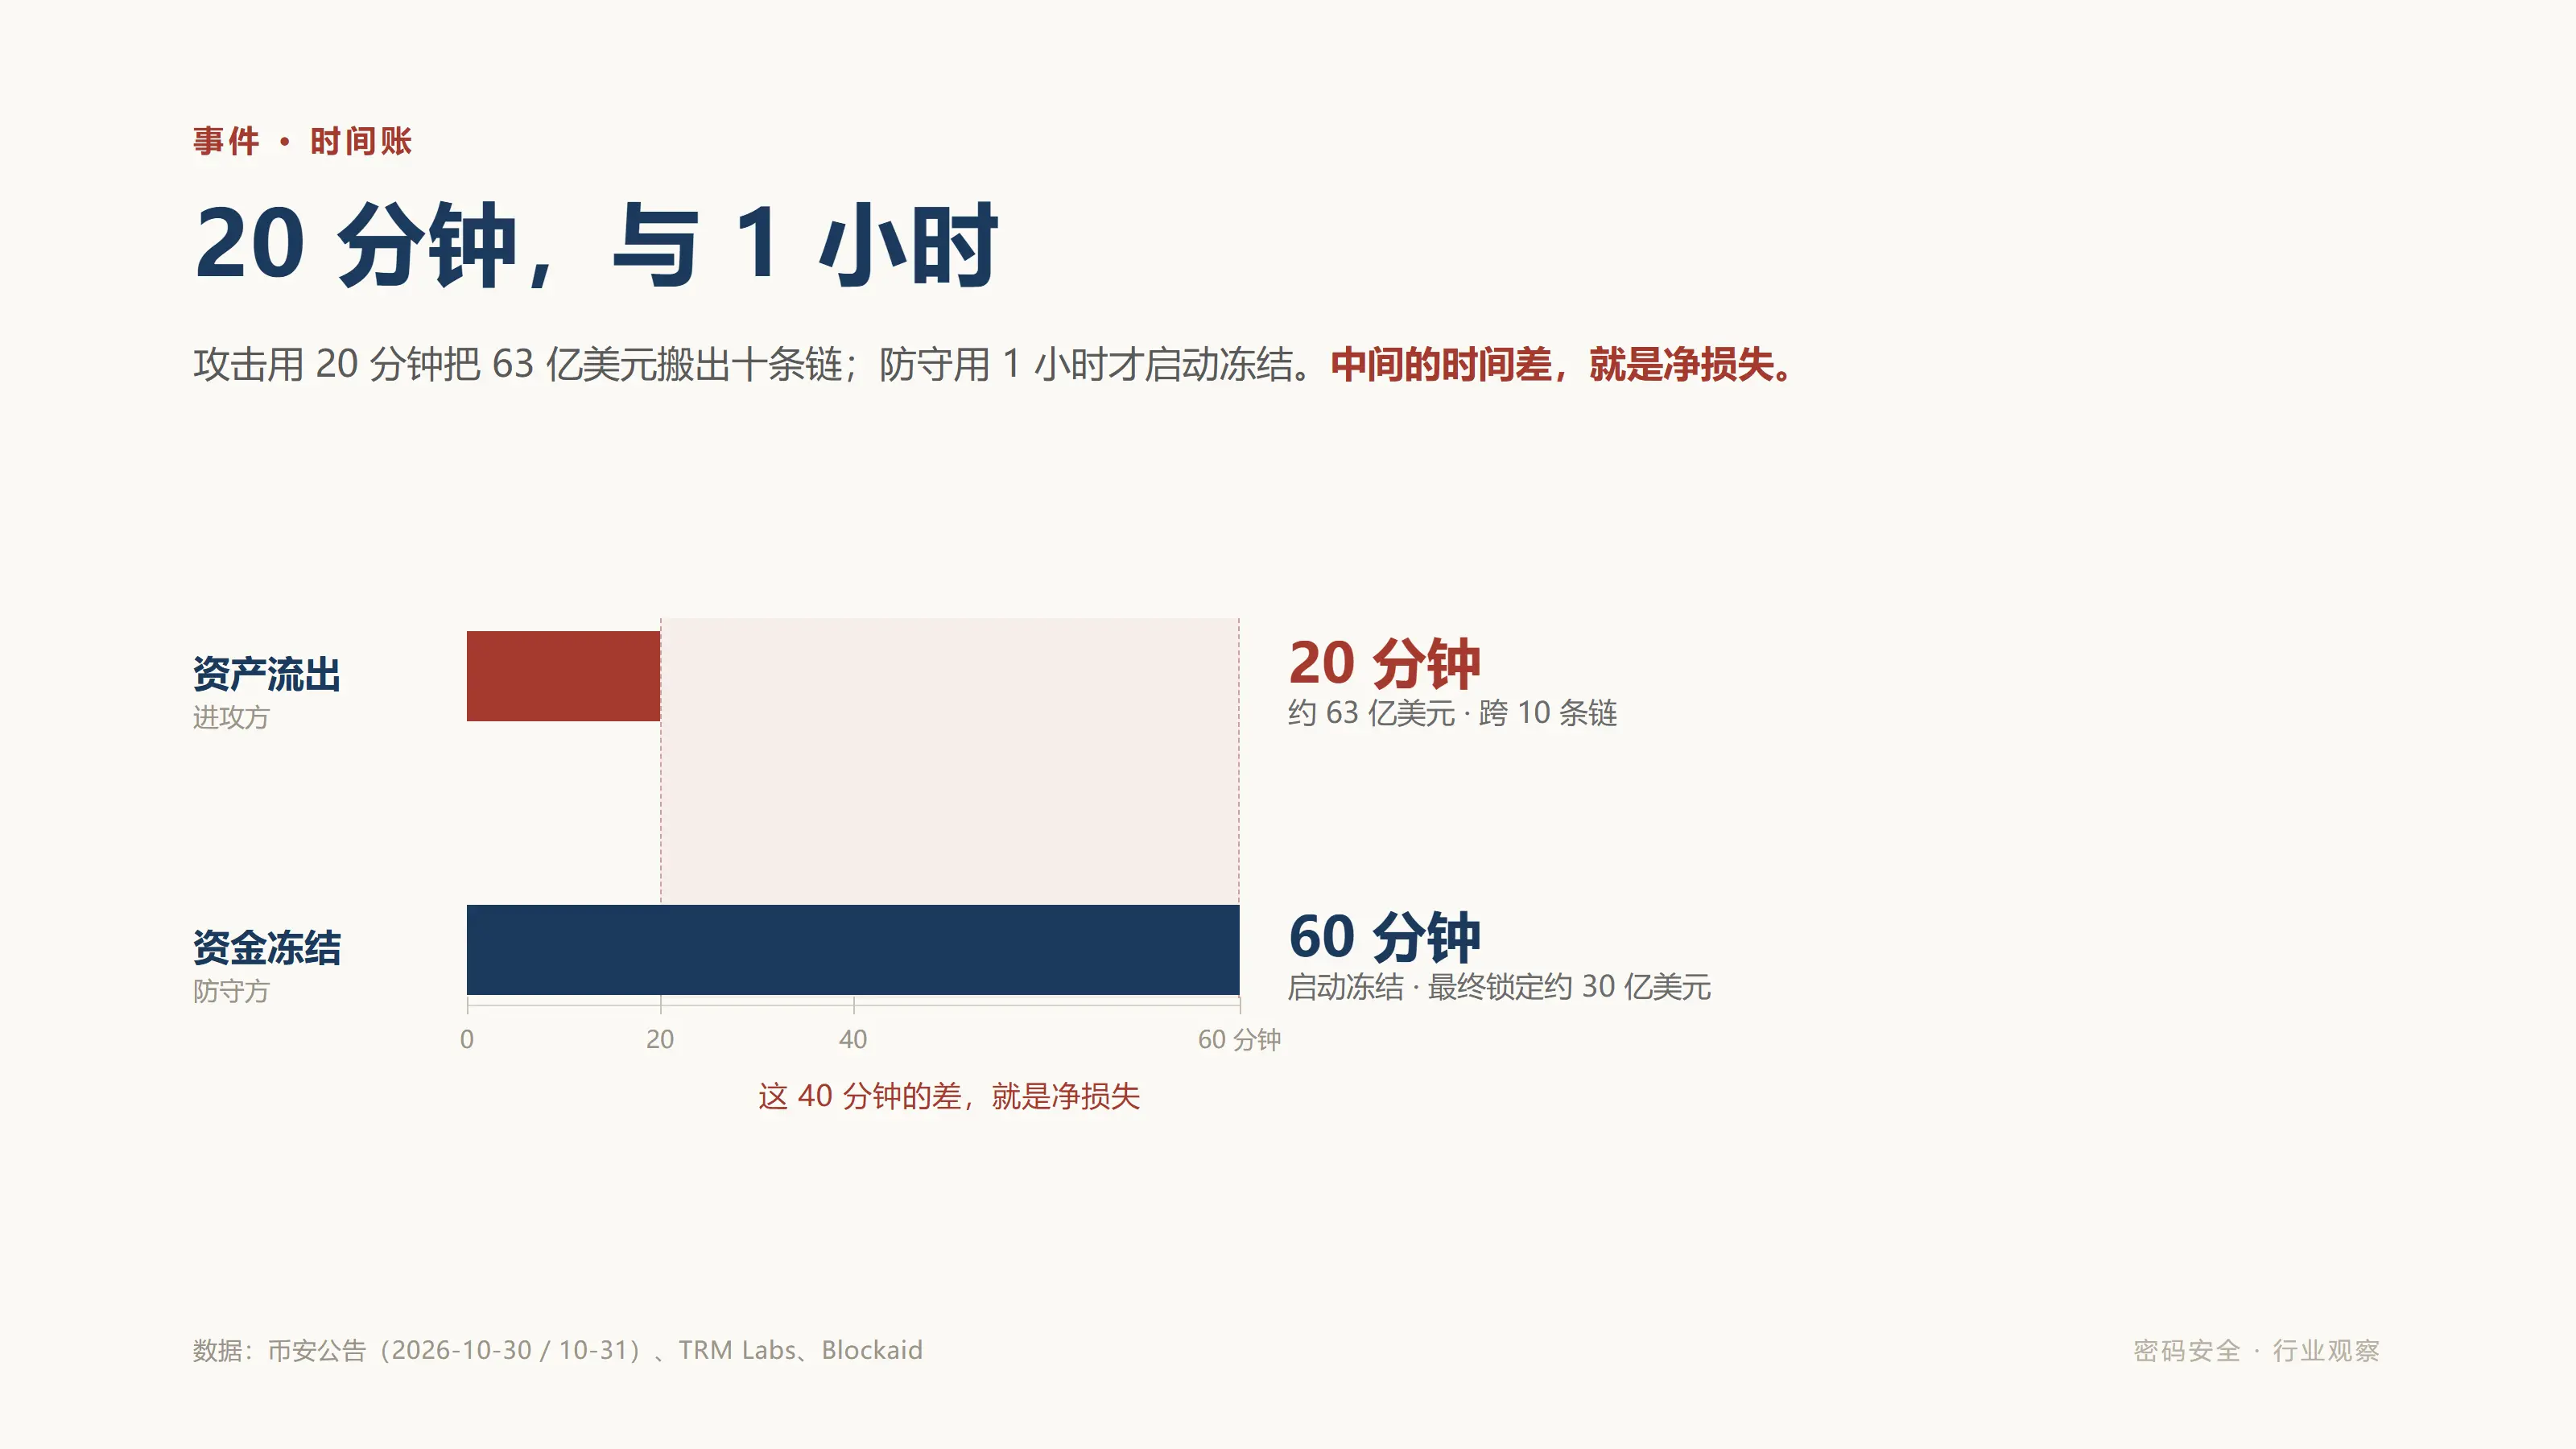
Теперь взглянем на другую половину временной шкалы. Автоматическое обнаружение безопасности компании Blockaid отметило аномалию менее чем через две минуты после кражи, в течение 11 минут была завершена квалификация, а через час адрес злоумышленника был помечен как злонамеренный по всей сети, заморозка началась немедленно, в итоге было заблокировано около 3 миллиардов долларов.
С одной стороны, 20 минут на вывод 6,3 миллиарда, с другой стороны, 1 час на заморозку 3 миллиардов. Разница во времени между этими событиями и есть чистые убытки.
И все это произошло, когда криптосистема не зафиксировала никаких ошибок.
Подпись — это действие, намерение — это содержание
В криптографии можно доказать только одно:
Эти данные действительно подписаны тем, кто владеет этим приватным ключом.
Однако есть длинный список вещей, которые она не может доказать: был ли подписавший в здравом уме, был ли он введен в заблуждение, знал ли он, что подписывает, хотел ли он подписать что-то другое.
В этот раз у Binance приватный ключ был настоящим, подпись была настоящей, процесс был настоящим, криптомашина тоже работала. Единственное, что искажено, — это намерение.
Вот что я хочу сказать в этой статье ------ подпись и намерение подписи — это две разные вещи.
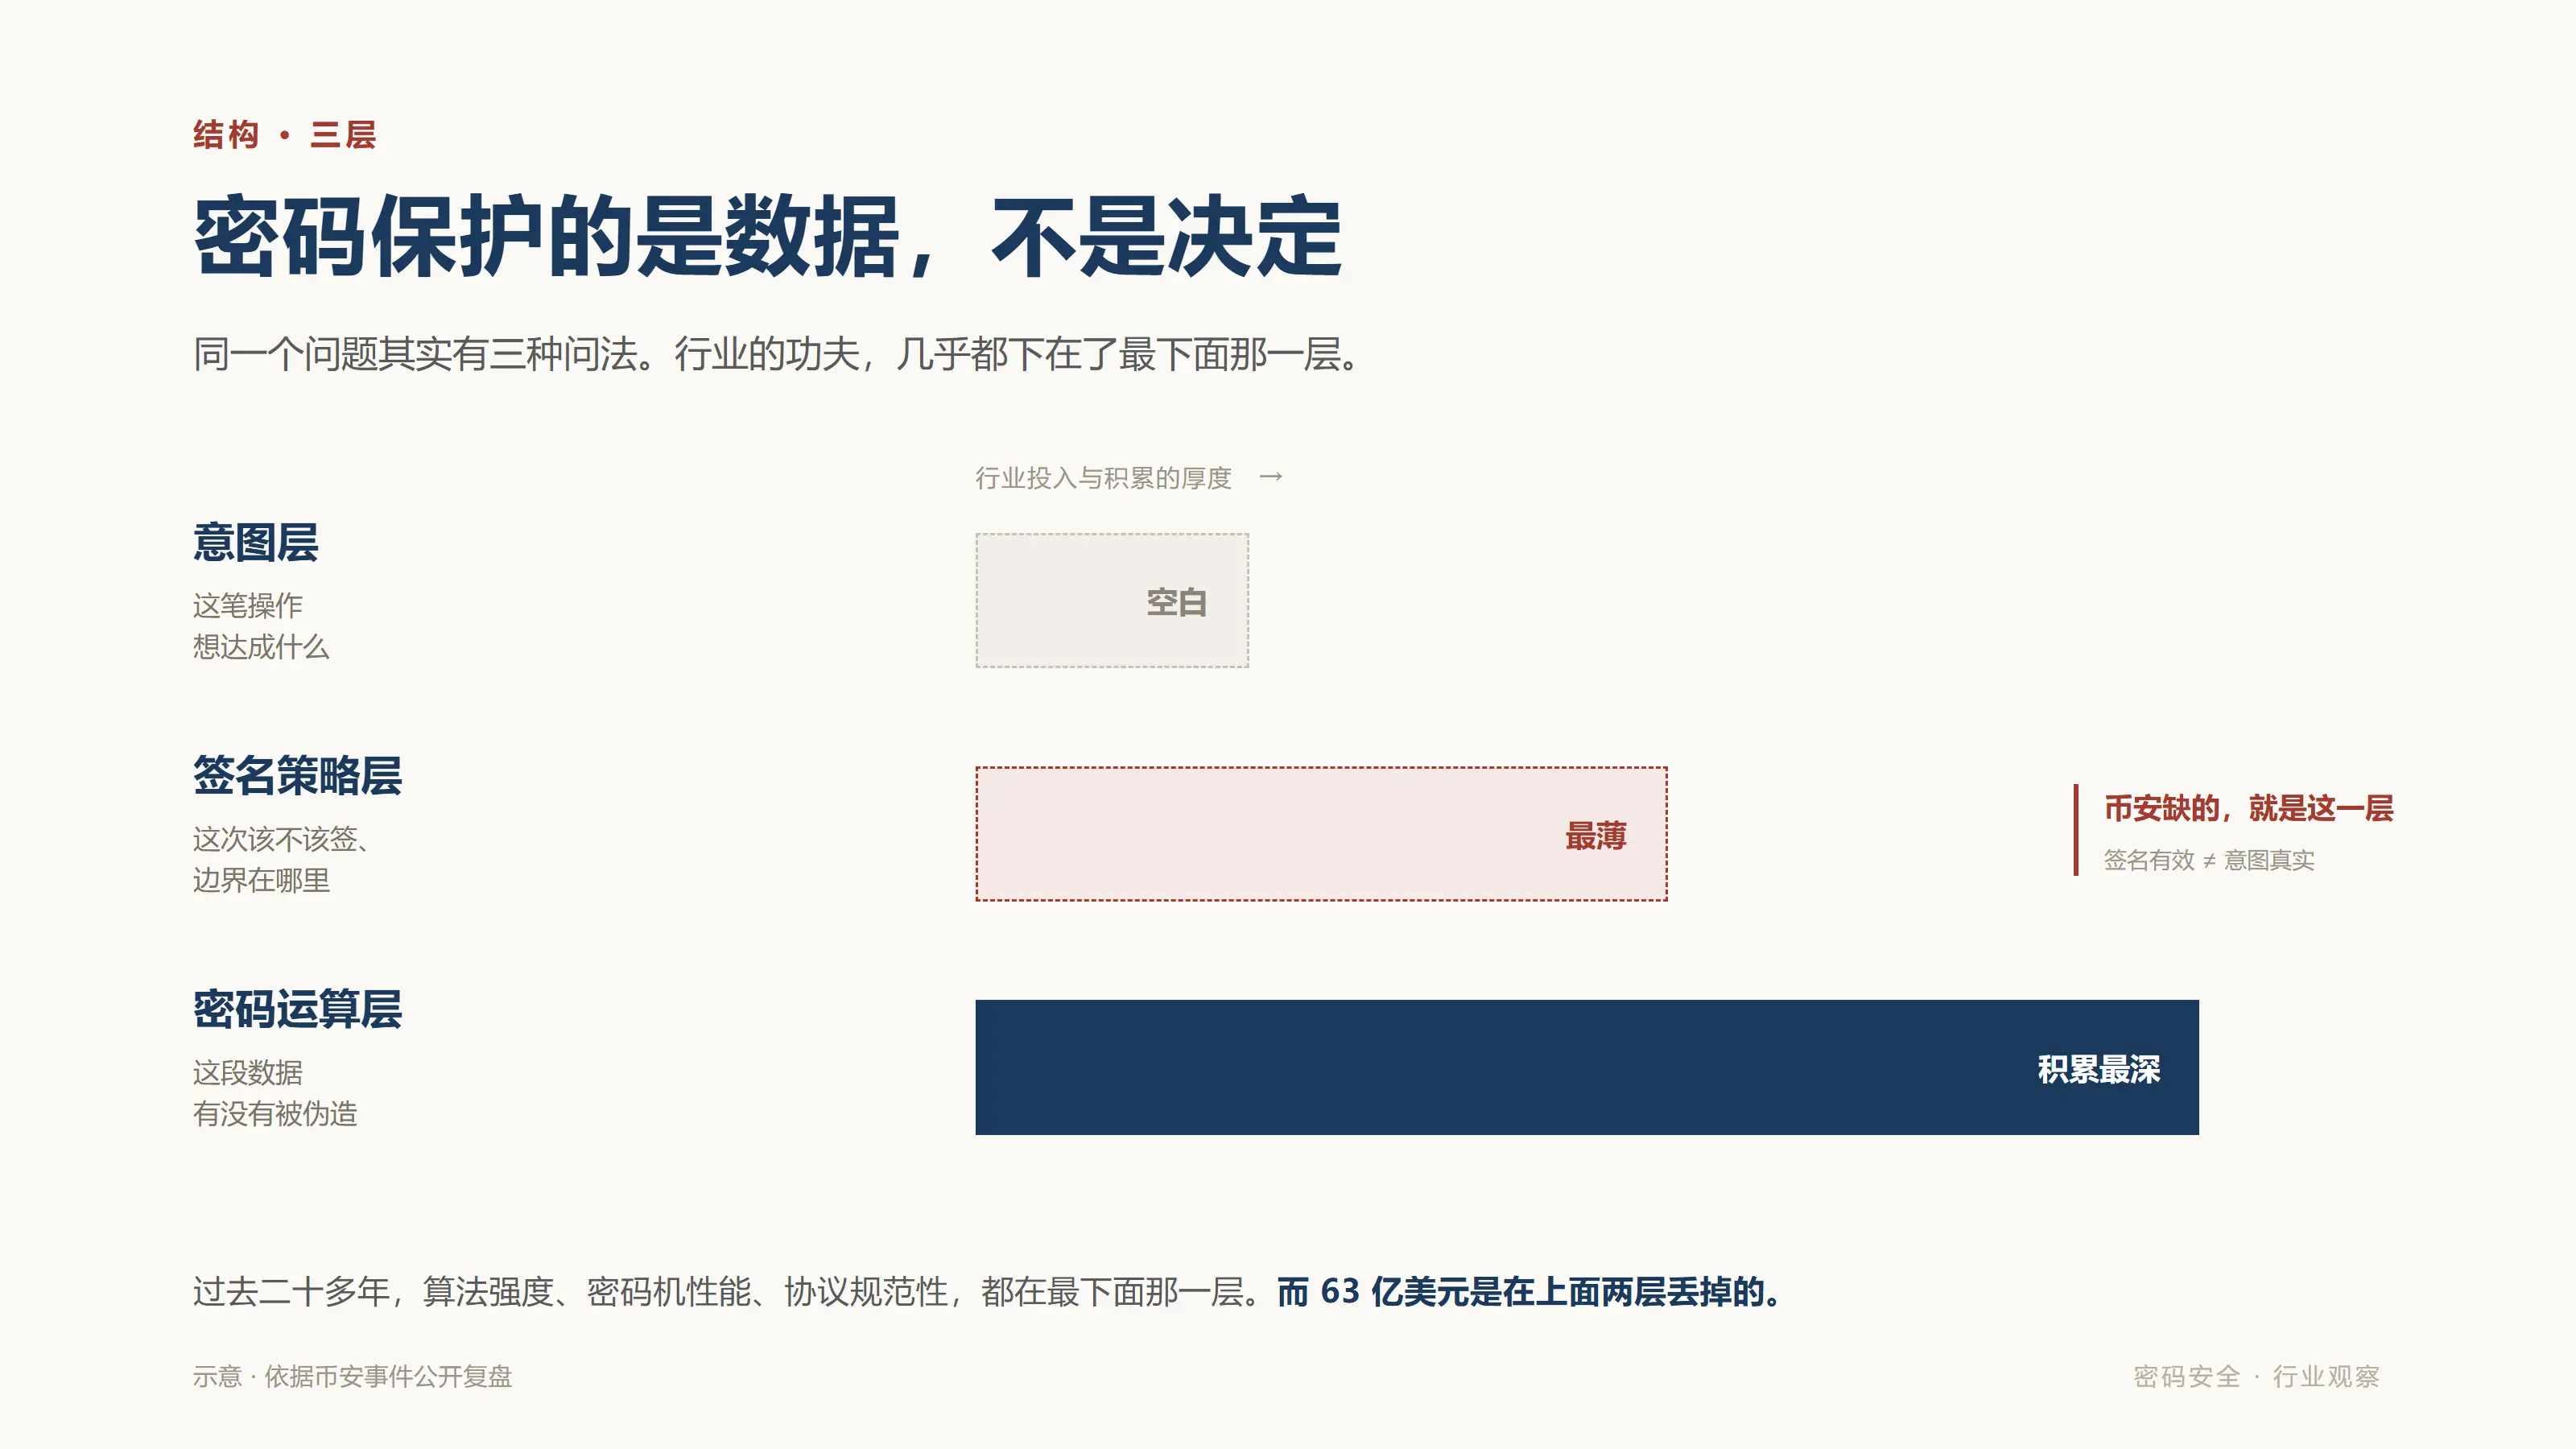
Накапливая технологии на протяжении более двадцати лет, наша индустрия в основном решала вопрос "правильности подписи". Сила алгоритма, длина ключа, производительность криптомашины, нормативность протокола ------ все это настоящая работа, и действительно решает проблему. Но они решают вопрос "были ли эти данные подделаны", а не "должна ли эта операция происходить".
Между этими двумя вопросами лежит целый уровень стратегии подписи. И этот уровень, как раз, был самым легким для пропуска в прошлом, потому что он не дает никаких оценочных баллов.
Настоящий водораздел: когда подписывающий стал машиной
Некоторые могут сказать, что это проблема биржи, и какое это имеет отношение к государственным системам, больницам, банкам?
Связь гораздо больше, чем кажется. Потому что настоящий водораздел не в этом инциденте, а в ближайшие два-три года.
Ранее за действием подписи всегда стоял человек: он вставлял U-щит, вводил пароль, поднимал глаза и смотрел на сумму. Человек способен оценивать содержание, даже если его оценка груба. Подпись могла почти равняться намерению именно потому, что "человек" выполнял роль семантического проверяющего.
Теперь этот этап начинает исчезать.
В "Пятилетнем плане по информатизации страны" есть две фразы, которые, на мой взгляд, недооценены. Одна из них в разделе "Проект по развитию экосистемы интернет-индустрии": "Содействовать взаимному доверию, взаимосвязанности и взаимной работе интеллектуальных агентов, ускорить развитие многоагентных систем и групп интеллектуальных агентов… разработать стандарты идентификации интеллектуальных агентов". Другая в разделе безопасности данных: "Содействовать взаимной доступности и признанию распределенных цифровых идентификаторов".
Государственное суждение очень ясно: у машин должны быть идентичности, должны быть идентификаторы, они должны быть взаимно признаны. Это шаг, который необходимо сделать.
Но обратите внимание, что "идентификационный номер" отвечает на вопрос "кто он". Он не отвечает на вопрос "что ему разрешено делать в данный момент", и тем более не отвечает на вопрос "что он делает в данный момент, что представляет намерение кого".
А это, как раз, и есть наиболее критичный пробел в будущем.
Представьте себе совершенно обычную ситуацию. Компания открывает интерфейс подписи для финансового агента, позволяя ему обрабатывать платежи до 50 000 юаней. В какой-то день тщательно составленное письмо заставляет этого агента поверить: счет поставщика изменился, необходимо доплатить 48 000 юаней. Агент проверяет лимит, вызывает интерфейс, подписывает.
С точки зрения криптографии, эта подпись безупречна. С точки зрения бизнеса, это стандартный процесс в пределах лимита. Единственное, что неверно, — это намерение ------ это намерение не компании, а злоумышленника.
Разница в том, что человек, будучи обманутым, может быть остановлен здравым смыслом, связанным с "кому эти деньги и почему". Агент, будучи обманутым, просто будет верно выполнять контекст, в котором он был создан.
Таким образом, когда субъект подписи меняется с человека на агента, расстояние между "подпись действительна" и "намерение истинно" будет бесконечно увеличиваться. Это не проблема безопасности модели, это проблема проектирования интерфейса криптографической инженерии ------ мы сделали "доказательство идентичности" очень надежным, но почти не проектировали никакой структуры для "выражения намерения".
Одним словом: мы научили машины подписывать, но не научили их, почему подписывать.
Девятнадцать лет оценки криптографии, девять лет изменений в криптографии
На этом этапе стоит сказать, возможно, не очень приятную вещь.
Сначала давайте проясним временную линию. Эта история началась гораздо раньше, чем многие думают, и лучше объясняет проблему.
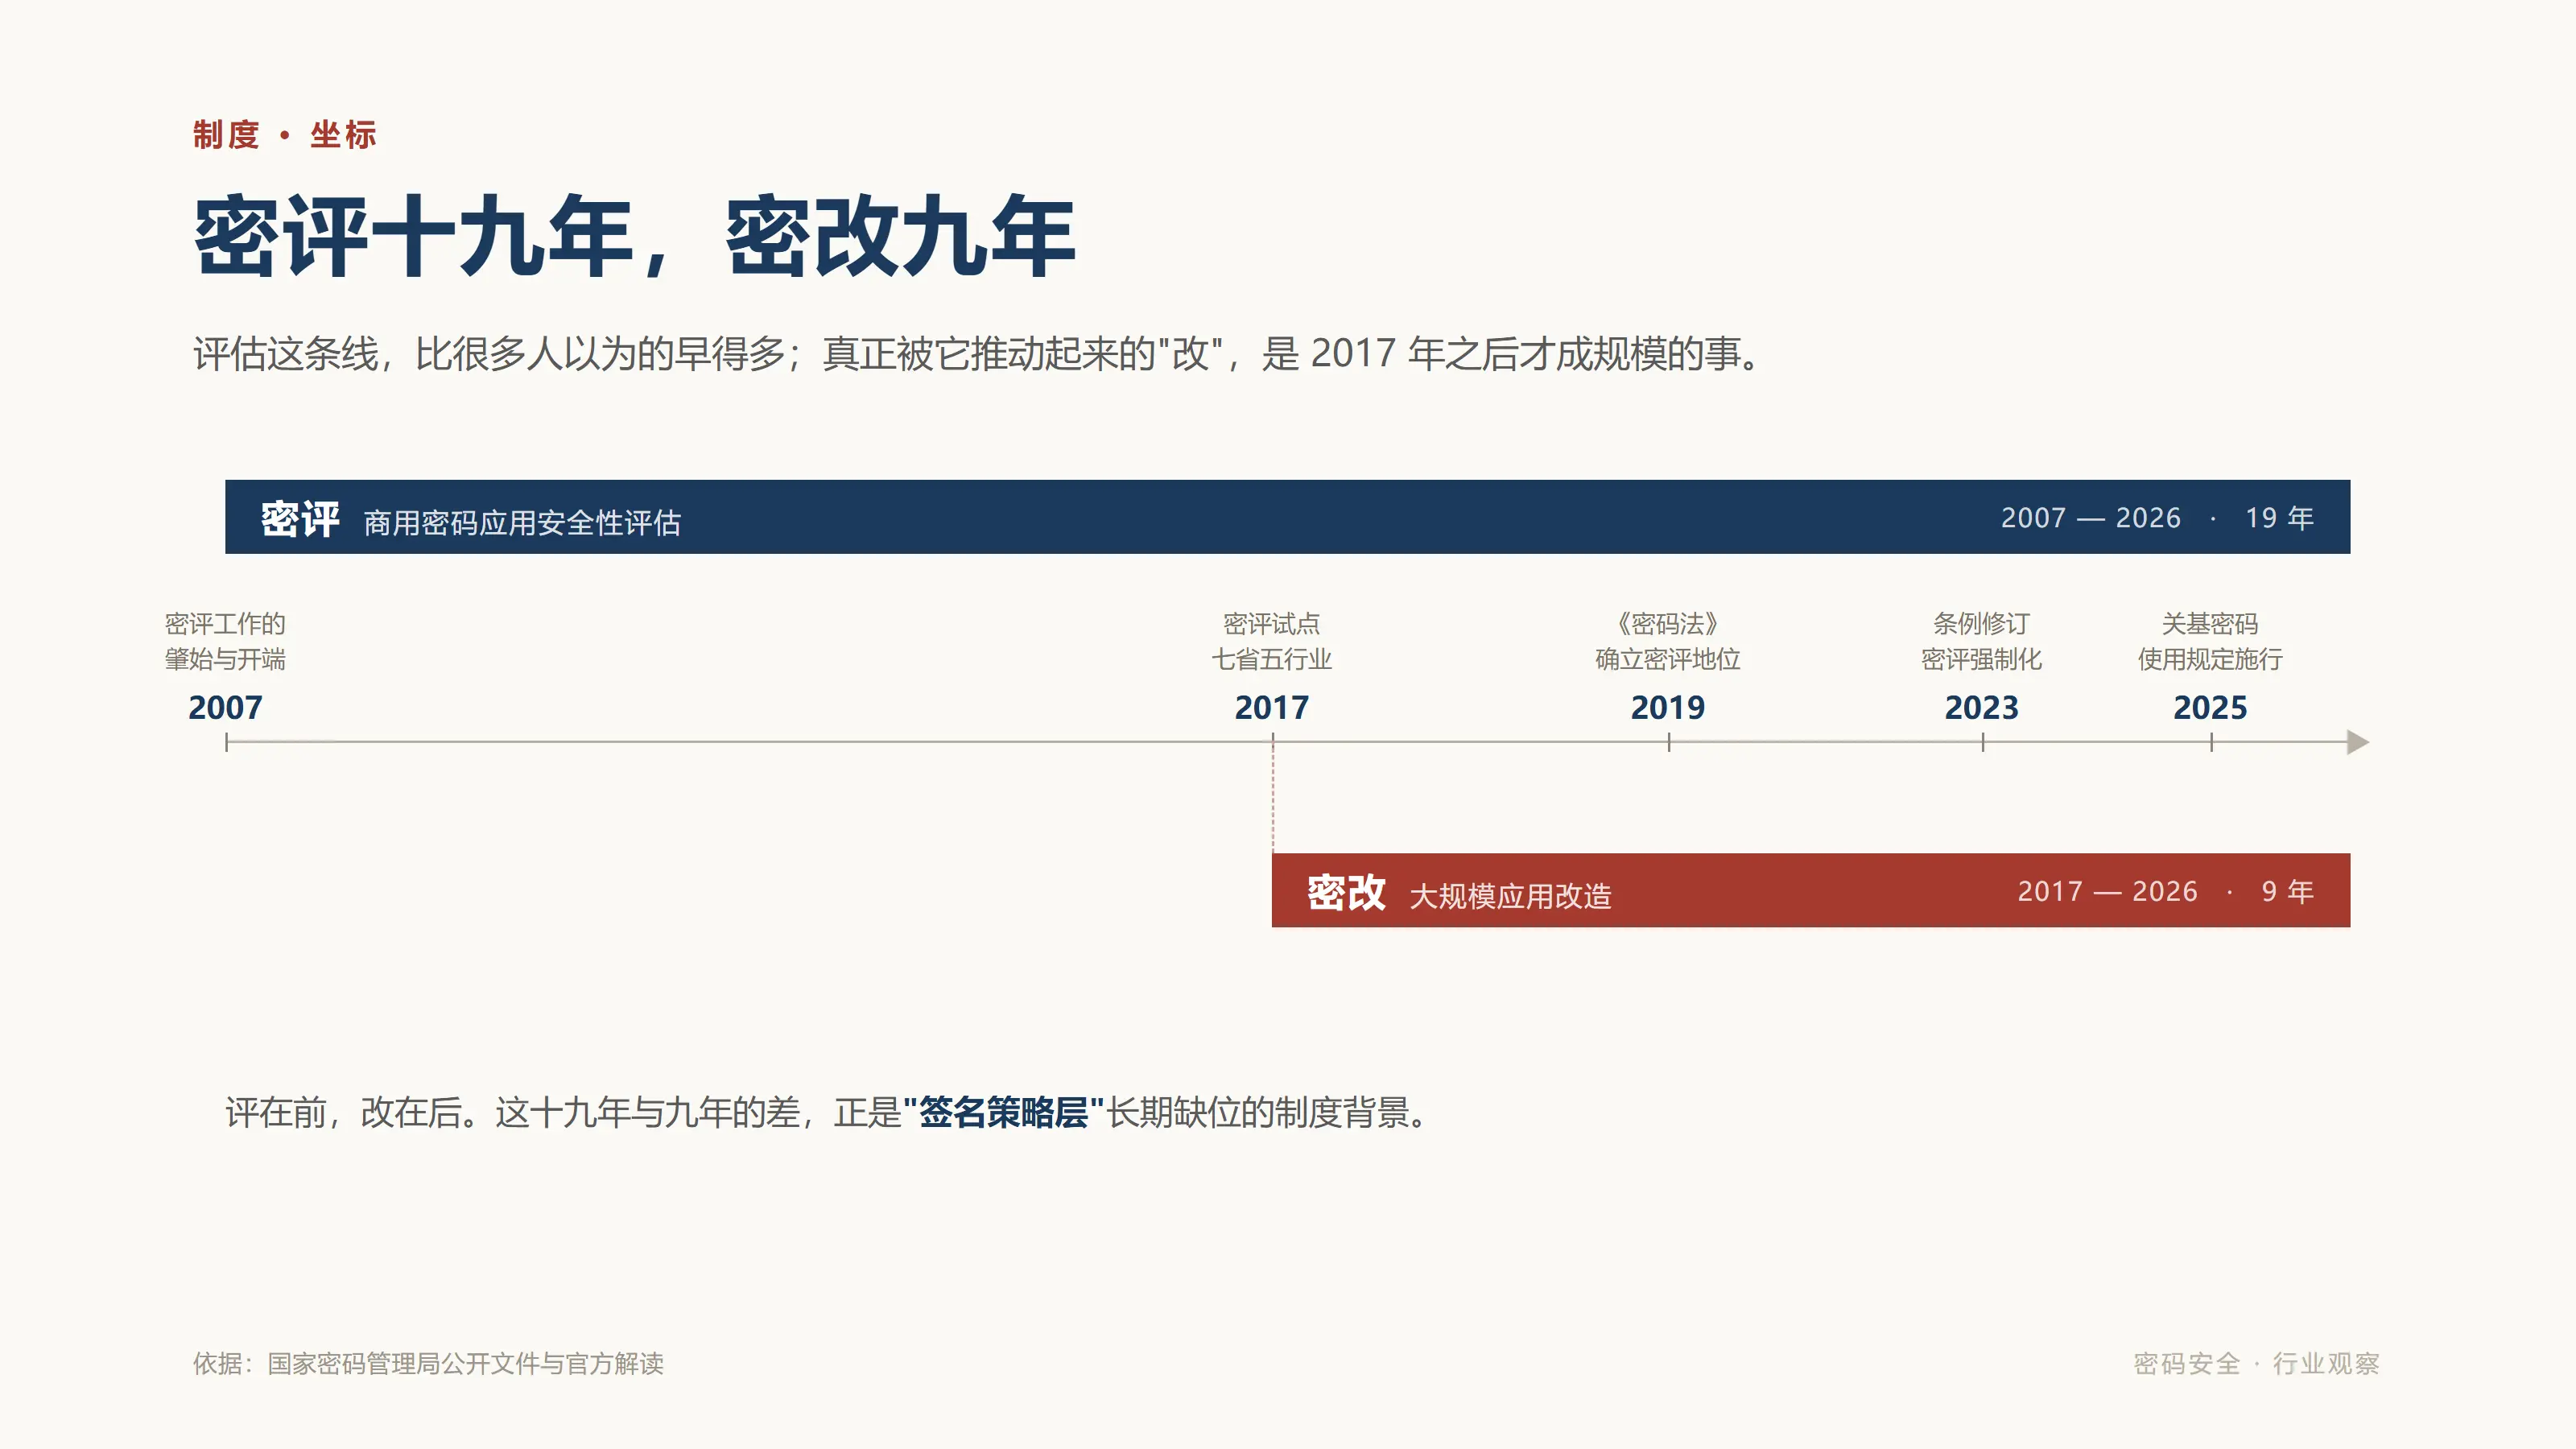
В ноябре 2007 года Государственное управление криптографии выпустило "Метод управления коммерческой криптографией для защиты информации" ------ официальное последующее заявление гласит, что это "начало и старт работы по оценке криптографии". В апреле 2017 года семь провинций и пять отраслей начали пилотные проекты по оценке криптографии; в сентябре того же года были выпущены документы, такие как "Метод управления оценкой безопасности применения коммерческой криптографии (пробный)" и начальная система оценки криптографии; в 2019 году "Закон о криптографии" впервые на юридическом уровне утвердил статус оценки криптографии. К этому году этот путь продолжается почти двадцать лет.
А по-настоящему масштабные "изменения в криптографии" стали возможны только после расширения пилотного проекта в 2017 году. В общей сложности, менее десяти лет.
Эта временная разница сама по себе является суждением: мы тренировались в "оценке" девятнадцать лет, в "изменениях" девять лет, но очень мало тренировались в "применении".
В индустрии есть выражение "оценка способствует изменениям" ------ эти четыре слова на самом деле уже четко объясняют причинно-следственную связь: оценка идет первой, изменения идут после. Изменения являются результатом, продвигаемым оценкой.
 В последние годы основной линией применения коммерческой криптографии является эта оценка и изменения. Результаты вполне ощутимы: от "Закона о криптографии" до "Регламента о коммерческой криптографии", от методов управления оценкой криптографии до "Правил управления использованием коммерческой криптографии для ключевой информационной инфраструктуры", вступивших в силу 1 августа 2025 года, институциональная структура уже довольно полная; оценка криптографии переходит от рекомендательной к обязательной, ключевая информационная инфраструктура должна оцениваться не реже одного раза в год после завершения.
Это огромный прогресс, который нельзя отрицать.
Но также следует признать и другую сторону: конечной целью оценки является "соответствие, правильность, эффективность". Из этих трех слов первые два можно проверить, третье самое трудное и самое легко игнорируемое.
Регуляторы на самом деле понимают это лучше, чем индустрия. В официальном разъяснении "Правил управления использованием коммерческой криптографии для ключевой информационной инфраструктуры" есть фраза, которая почти прямо критикует: "Некоторые сети и информационные системы не провели глубокий анализ потребностей в использовании коммерческой криптографии и не систематически решили их, механически накапливая продукты коммерческой криптографии или просто внедряя внешние или патчевые изменения, что затрудняет обеспечение соответствия, правильности и эффективности применения коммерческой криптографии." "Механическое накопление""внешние или патчевые изменения" ------ эти две фразы описывают одну и ту же проблему: рассматривать криптографию как компонент, который нужно установить, а не как механизм, который нужно спроектировать.
В этот раз у Binance это крайний пример этой проблемы. У нее есть полное криптографическое оборудование, профессиональные криптомашины, стандартизированное управление ключами. Единственное, чего ей не хватало, так это того, чтобы перед подписанием кто-то задал вопрос: что именно будет подписано этим ключом.
Таким образом, мы видим абсурдное сопоставление: система криптографии, прошедшая все проверки соответствия, за 20 минут подписала все защищенные активы.
Координатная система государства уже нарисована
Стоит обратить внимание на временные отношения: за неделю до инцидента с Binance, 23 октября, Центральная комиссия по кибербезопасности и информатизации выпустила "Пятилетний план по информатизации страны".
В этом плане криптография упоминается в трех местах, формулировки стоит читать дословно:
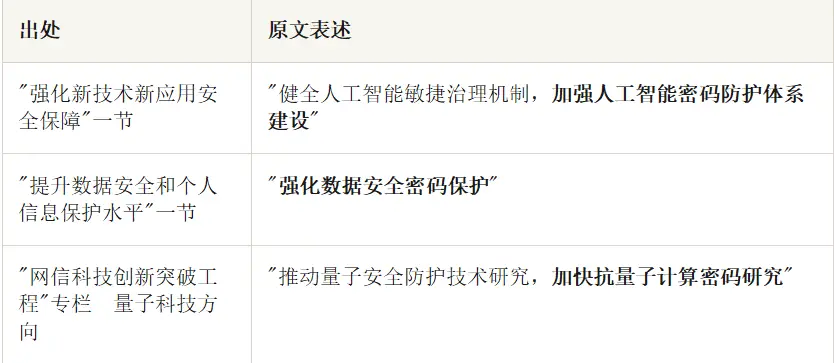
Обратите внимание на эти глаголы: система, защита, исследование. Ни один из них не означает "развертывание продукта".
Теперь взглянем на "Правила управления использованием коммерческой криптографии для ключевой информационной инфраструктуры". Наиболее обсуждаемым является "синхронное планирование, синхронное строительство, синхронная эксплуатация". Если читать это только как требования к процессу "три синхрона", то это слишком узко. Его суть заключается в том, что система криптографической защиты должна проектироваться вместе с бизнес-системой, а не после завершения бизнес-системы искать стену, на которую ее повесить.
Еще один момент, который легко упустить ------ статья седьмая требует от операторов наличия профессиональных сотрудников, которые будут нести ответственность за управление ключами, операции с криптографией, аудит безопасности криптографии.
Разделение этих трех должностей на уровне законодательства впервые выделяет "операции с ключами" из "шифрования и дешифрования". Это институциональная реализация "уровня стратегии подписи" в Китае.
Третья подсказка исходит из Закона о кибербезопасности. 28 октября 2025 года на восемнадцатом заседании Постоянного комитета Всекитайского собрания народных представителей XIV созыва было принято решение о внесении изменений, новый закон вступит в силу с 1 января 2026 года. Одним из ключевых моментов этих изменений является реконструкция юридической ответственности: для операторов критической информационной инфраструктуры, которые вызывают особенно серьезные последствия, максимальный размер штрафа повышается до десяти миллионов юаней; для непосредственно ответственных руководителей и других лиц, несущих прямую ответственность, максимальный размер штрафа повышается до одного миллиона юаней.
Обратите внимание на последнюю половину предложения.
Это означает, что когда происходит инцидент с "действительной подписью, но искаженным намерением", регуляторы будут спрашивать не только "проверяли ли вы свою подпись", но и "можете ли вы доказать, что эта операция была авторизована". Если вы не можете предоставить это доказательство, подписавший, утверждающий процесс и проектировщик системы будут нести ответственность.
Вот где "намерение" превращается из технической проблемы в проблему управления. Технические пробелы заполняются бременем доказательства.
Три подсказки вместе указывают на одно и то же суждение:
Фокус работы с криптографией смещается с "установлено ли", на "правильно ли используется, что делать в случае неэффективности, можно ли объяснить произошедшее".
Применение криптографии к "намерению": пять изменений
С учетом этого инцидента и вышеупомянутого институционального фона, я считаю, что криптографической отрасли необходимо подняться на новый уровень, изменив пять вещей. 01 С защиты данных на защиту операций Данные статичны, операции имеют последствия. Содержание той сделки на Binance не является переводом, это авторизация ------ перевод одноразовый, авторизация действует долго. Эти два типа операций имеют совершенно разные рисковые характеристики, но во многих системах они проходят через один и тот же процесс утверждения.
В криптографических приложениях то же самое. Генерация ключей, экспорт ключей, уничтожение ключей, изменение назначения ключей — эти операции вызываются один раз, последствия постоянны. Они не должны использовать одну и ту же систему аутентификации и утверждения, как обычное шифрование и расшифровка. Сначала составьте "список необратимых операций", затем для каждого элемента списка разработайте отдельную стратегию. 02 С привязки идентичности на привязку содержания Сейчас во многих решениях подпись охватывает "кто вызывает". Этого недостаточно. Подпись должна охватывать "что вызывается" ------ метод, параметры, сумма, время, случайное число, область действия.
Привязка только к идентичности, но не к содержанию — это ошибка Binance. Это не техническая деталь, это принцип проектирования: криптография должна защищать не только "кто сказал", но и "что было сказано". 03 С "неопровержимости" на "неправомерное использование"
Неопровержимость решает проблему отрицания после факта. Но проблема Binance не в том, что кто-то отрицает, а в том, что кто-то подписал законно, находясь в состоянии обмана. Для таких рисков, что можно сделать, так это сделать так, чтобы "неправомерное использование" стало недействительным в момент его возникновения: поручение должно иметь область действия, лимит, срок действия и должно быть "только для этой транзакции". 04 С "можно авторизовать" на "можно отозвать" Способность отзывать должна быть столь же важна, как и способность авторизовать.
Механизм поручения EIP-7702 сам по себе не ошибочен, его дизайн подразумевает "до тех пор, пока не будет отозвано". Проблема в том, что для отзыва требуется, чтобы кто-то активно подписал специальную транзакцию, а это действие не предусмотрено в планах действий на случай чрезвычайных ситуаций. Действия, которых нет в справочнике по экстренным ситуациям, никто не осмелится предпринять в четыре часа утра.
Таким образом: каналы отзыва должны быть заранее подготовлены, отработаны и должны быть завершены за минуты. Эффективность криптографического приложения заключается не только в "может ли оно нормально работать в обычное время", но и в "может ли оно быстро завершить ситуацию в случае проблем". 05 С "система несет ответственность" на "люди несут ответственность" Эта точка предназначена для руководителей безопасности со стороны заказчика. Новый Закон о кибербезопасности включает "других лиц, несущих прямую ответственность", в санкции, а "разделение трех ролей" включено в правила департамента. Это означает, что криптография больше не является "закупкой, которую просто нужно установить", а представляет собой цепочку ответственности, которую можно отследить до людей.
С другой стороны, это также возможность: когда "намерение можно проверить" становится необходимостью доказательства, оно превращается из статьи затрат в статью активов.
Кто заполнит этот пробел
Наконец, о распределении труда. Это дело не для одной компании.
Производители чипов и криптографических машин: интегрировать "операционную семантику" в корень доверия. Современные криптографические машины в основном "просто подписывают данные", следующий шаг — "понимать перед подписанием" ------ поддерживать подписи с ограничениями по политике, чтобы "эта подпись разрешена только для определенной цели, определенного лимита" стала свойством аппаратного уровня, а не просто соглашением на уровне приложений.
Организации электронного удостоверения: расширить свои функции от "доказательства вашей идентичности" до "доказательства того, что вы авторизовали". Удостоверения с ограничениями по назначению, лимиту и сроку действия являются более близким к бизнесу уровнем, чем удостоверения личности.
Производители приложений и платформ: сделать содержание подписанных сообщений понятным, не позволяя пользователям подписывать непонятный шестнадцатеричный код; классифицировать ключевые операции; создать вход для отзыва и записать это в руководство по действиям.
Оценочные организации: в разделе "эффективность" криптооценки добавить проверяемые точки наблюдения ------ привязана ли подпись к бизнес-содержанию, существуют ли отдельные стратегии для необратимых операций, существует ли путь отзыва и был ли он отработан. Это место, где "эффективность" превращается из прилагательного в глагол.
Операторы: превратить "три роли криптографии" из настройки должностей в реальную изоляцию прав; создать список необратимых операций; проводить хотя бы одно отрабатывание "отзыва прав" в год.
Если этот инцидент может оставить отрасли конкретное направление продукта, я считаю, что это: Удостоверение намерения (Intent Credential) ------ оно не заменяет подпись, оно придает подписи смысл.
Заключение
Вернемся к самому простому вопросу: что мы защищаем с помощью криптографии?
Защита данных от кражи, защита идентичности от подделки, защита транзакций от подделки ------ все это правильно. Но инцидент с Binance напоминает нам о существовании более скрытых рисков: все защитные меры работают нормально, но само защищаемое действие является ошибочным.
Криптография гарантирует, что "эти данные не были подделаны". Она не может гарантировать, что "это действие должно произойти".
Пробел между этими двумя аспектами — это то, что криптографической отрасли необходимо заполнить в следующем шаге. Заполнить его можно не просто развернув еще одну партию продуктов, а изменив восприятие криптографии с "компонента, который нужно установить" на "механизм, который нужно спроектировать" ------ перед каждым подписанием сначала уточнять, какое намерение должно быть выражено этой подписью; после каждой авторизации сначала думать о том, как ее отозвать.
План "Национальной информационной безопасности" на пятилетку предлагает "усилить защиту данных с помощью криптографии", а "Правила управления использованием коммерческой криптографии для критической информационной инфраструктуры" требуют "синхронного планирования, синхронного строительства, синхронной эксплуатации". Эти две фразы на самом деле говорят об одном и том же:
Криптография не должна быть заплаткой для системы, а должна быть ее каркасом.
Binance потратила 6,3 миллиарда долларов, чтобы в очередной раз подтвердить для всей отрасли: когда криптография остается только "соответствующей", она не может защитить ничего.
Но это также подтвердило и другое: сама криптография не ошибочна. Ошибка в том, что мы используем ее для "данных", но редко для "решений".
Задача следующего поколения криптографической инженерии заключается не в более сильных алгоритмах, а в более четком намерении.
Поэтому последний вопрос оставляю вам:
Когда в вашей системе кто-то в последний раз серьезно спрашивал: "что именно должна выразить эта подпись"?
 Предупреждение о рисках
 Предупреждение о рисках

Популярные статьи





