118 миллиардов долларов США за киберпреступления Северной Кореи, асимметричная война обороны и нападения вступает в эпоху ИИ
 Ключевые тезисы

 Ресурсные преимущества больше не означают абсолютную безопасность; настоящая опасность заключается в том, чтобы противостоять угрозам нового времени с мышлением старой эпохи.
Автор:Нэнси,PANews
Мир вступает в эпоху асимметричной войны.
На физическом поле боя между США и Ираном Иран использует низкозатратные беспилотники, ракеты и морскую блокаду для ведения изнурительной войны, сдерживая военные ресурсы США при относительно ограниченных затратах и оказывая давление на глобальную экономику.
В криптомире ИИ снижает технический порог для кибератак, увеличивая эффективность действий и разрушительную способность злоумышленников. Злоумышленникам может потребоваться лишь ограниченное количество ресурсов, чтобы нанести значительный ущерб крупным компаниям и сложным системам.
11,8 миллиарда долларов, национальный хакерский легион
Северокорейские хакеры часто совершают атаки, вызывая панику на крипторынке. Некоторые спешат укрепить свои защитные линии, другие ищут альтернативные пути. Один разработчик недавно разработал довольно необычный механизм проверки, пытаясь остановить северокорейских пользователей от доступа к сайту на психологическом уровне. Однако этот эксперимент по безопасности с элементами шутки неожиданно привел к настоящей кибератаке.
От высокочастотных ключевых слов в инцидентах безопасности до материалов для шуток в криптосообществе, северокорейские хакеры постепенно становятся темой, которую невозможно обойти в отрасли. А за шутками стоит растущая тревога рынка по поводу рисков кибербезопасности.
Данные Chainalysis показывают, что по состоянию на 29 октября 2026 года, ущерб от подозреваемых атак, связанных с Северной Кореей, составил почти 89% от общего объема убытков, связанных с кибератаками в этом году, тогда как в 2021 году этот показатель составлял 15%. Что касается убытков от одной атаки, средний ущерб от подозреваемых атак, связанных с Северной Кореей, увеличился с 50,65 миллиона долларов в 2021 году до примерно 185 миллионов долларов в 2026 году, что составляет около 3,7 раза больше, чем в 2021 году.
Как одна из стран, долгое время находящихся под международными санкциями, Северная Корея испытывает трудности с получением иностранной валюты и ресурсов через нормальную международную торговлю и финансовую деятельность. Поэтому кибератаки постепенно становятся важным средством для получения финансирования и обхода финансовых ограничений.
Северокорейская хакерская сила не состоит из группы технически одаренных людей, действующих поодиночке, а представляет собой высокоорганизованную национальную систему киберопераций, созданную на протяжении долгого времени. От отбора талантов, элитного образования до военной подготовки, а также зарубежного внедрения и практики, Северная Корея создала относительно полную систему подготовки кадров и механизмов действий.
Эта система напоминает пирамидальную селекцию математических олимпиадников. Она выявляет небольшое количество молодежи с выдающимися логическими способностями и математическими талантами по всей стране, одновременно проверяя их политическую принадлежность и лояльность. Отобранные таланты получают доступ к централизованным образовательным ресурсам и проходят долгосрочное, систематическое обучение в области компьютерных наук, математики и программирования.
После завершения внутреннего обучения часть сотрудников отправляется за границу, где они работают под видом студентов, IT-специалистов или удаленных технических работников, накапливая технический опыт в реальной среде, а также изучая язык, культуру и рабочие привычки целевой страны, чтобы подготовиться к последующим действиям.
Чтобы привлечь и удержать эти технические таланты, Северная Корея предлагает специальные льготы, включая освобождение от части военной службы, право на проживание в столице, жилье, более высокий доход, а также лучшие образовательные и медицинские ресурсы. Для страны с ограниченными ресурсами такие стимулы имеют значительную привлекательность. Хакеры, обладающие редкими навыками, таким образом, получают особый социальный статус и постепенно становятся новой привилегированной группой в Северной Корее.
Подготовка кадров — это лишь первый шаг, а высокая степень специализации и организационного разделения труда является настоящим козырем "киберсолдат" Северной Кореи. Разведчики отвечают за сбор глобальной сетевой информации, поиск уязвимостей в системах и отбор целей для атак; операторы используют маскировку, социальную инженерию и вредоносное ПО для внедрения, кражи средств и конфиденциальной информации; есть также специалисты, отвечающие за перевод средств, отмывание денег и реализацию активов, которые превращают доходы от кибератак в доступные средства.
От отбора целей, технического внедрения до перевода средств, казалось бы, простое событие кражи криптоактивов может скрывать за собой полную цепочку транснациональных операций. Группы Lazarus, APT38, Kimsuky и другие — это различные северокорейские хакерские организации, идентифицированные внешними учреждениями безопасности по их целям атак, техническим средствам и поведенческим характеристикам.
По данным аналитика Darkfost, с учетом недавних атак на Binance, общая сумма средств, украденных организацией Lazarus, достигла 11,87 миллиарда долларов. Согласно данным Центрального банка Кореи на 2025 год, эта сумма составляет 45% от ВВП Северной Кореи и 35% от валового национального дохода (ВНД). Если это предположение верно, доходы от кибератак становятся не просто дополнительным незаконным доходом, а могут стать значительным источником финансирования в экономической системе Северной Кореи.
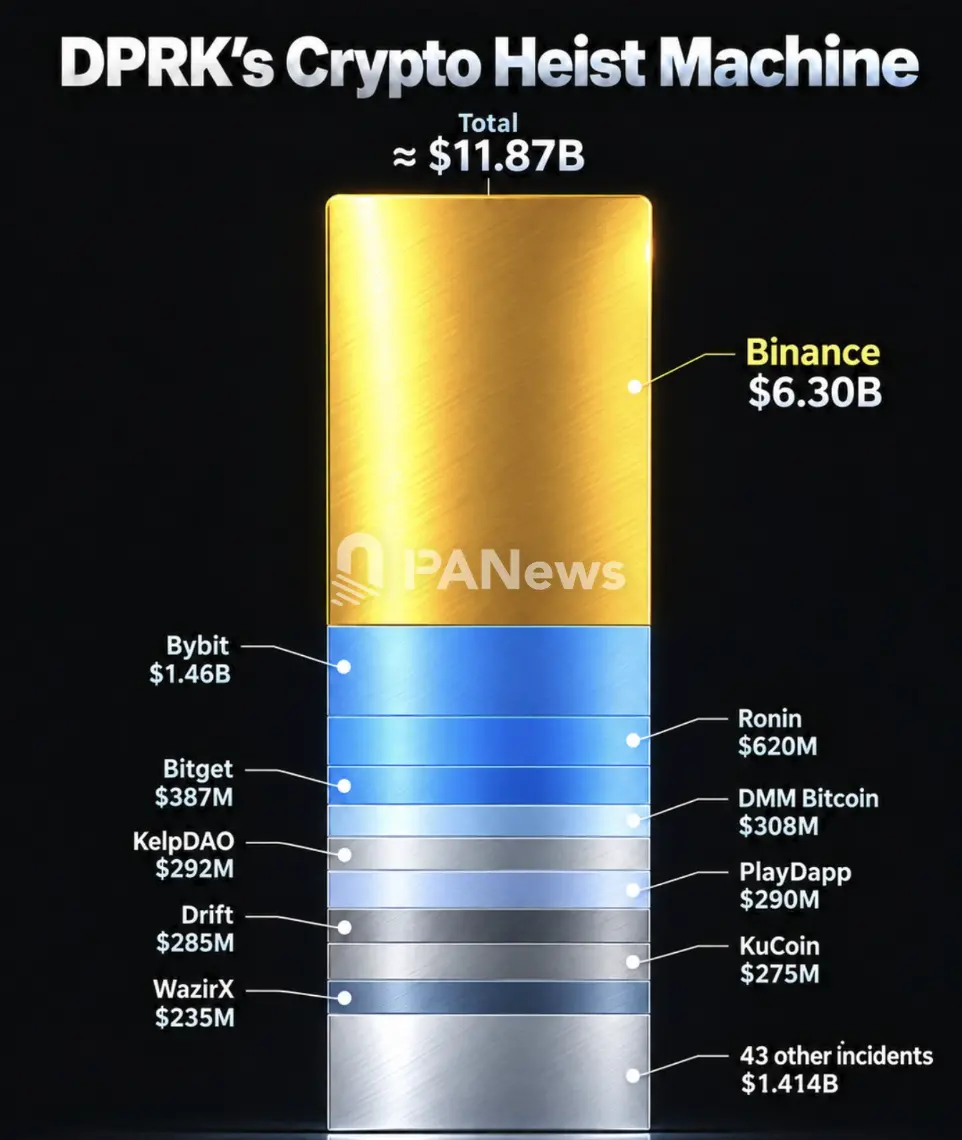
Для Северной Кореи кибератаки являются как стратегическим оружием, так и альтернативным путем обхода финансовой блокады и получения экономических ресурсов. Страна, недоступная для традиционной финансовой системы, использует киберпространство для поиска новых способов получения ресурсов.
Самая большая уязвимость может быть среди "коллег"
Когда злоумышленники больше не пытаются прорывать защитные стены, а выбирают вход изнутри организации, стоимость атаки часто оказывается ниже, а скрытность — выше. Традиционная система защиты, основанная на безопасности оборудования и сетевых границах, сталкивается с новыми вызовами.
Северокорейские хакеры доводят этот асимметричный способ атаки до предела. Они используют тщательно подделанные резюме, фальшивые паспорта и идентификационные данные, выдавая себя за IT-специалистов или соискателей, и активно контактируют с разработчиками и операторами предприятий.
Чтобы еще больше снизить бдительность противника, злоумышленники даже могут участвовать в видеособеседованиях и предоставлять фальшивые аккаунты в социальных сетях с фотографиями и повседневными обновлениями, чтобы максимально создать правдоподобный образ соискателя. Как только они проходят процесс найма и попадают в команду, они могут использовать законный статус сотрудника для длительного внедрения, постепенно получая доступ к внутренним системам, репозиториям кода и конфиденциальным правам, ища возможности для дальнейшего проникновения.
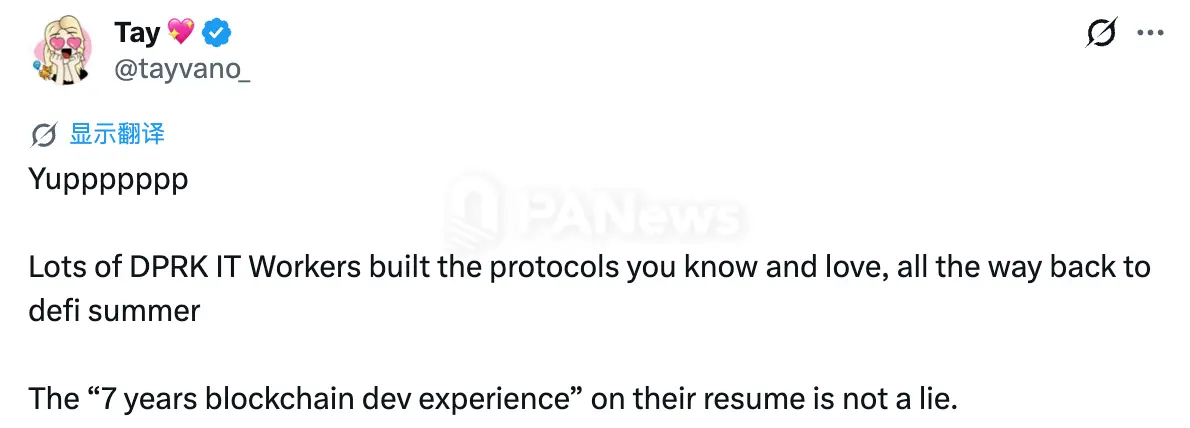
Проект Ketman, финансируемый Фондом Ethereum, за шесть месяцев выявил 100 северокорейских IT-специалистов, внедрившихся в организации Web3. Исследователь безопасности MetaMask Тейлор Монахен ранее также сообщила, что как минимум 40 DeFi-протоколов нанимали северокорейских IT-специалистов на протяжении семи лет. Эти специалисты входили в команды Web3, подделывая паспорта, визы и тщательно составленные резюме. Более запутанным является то, что часть их опыта в разработке блокчейна является подлинным.
Согласно последним данным от Binance, с начала этого года платформа уже перехватила 57 подозрительных кибератак, связанных с Северной Кореей. Методы атак включают внедрение через фальшивые собеседования, использование вредоносного ПО, маскирующегося под обычные инструменты разработчиков, модификацию пакетов программного обеспечения и браузерных плагинов, а также подделку приложений для видеоконференций, чтобы заставить сотрудников запустить вредоносные программы и украсть учетные данные с помощью социальной инженерии.
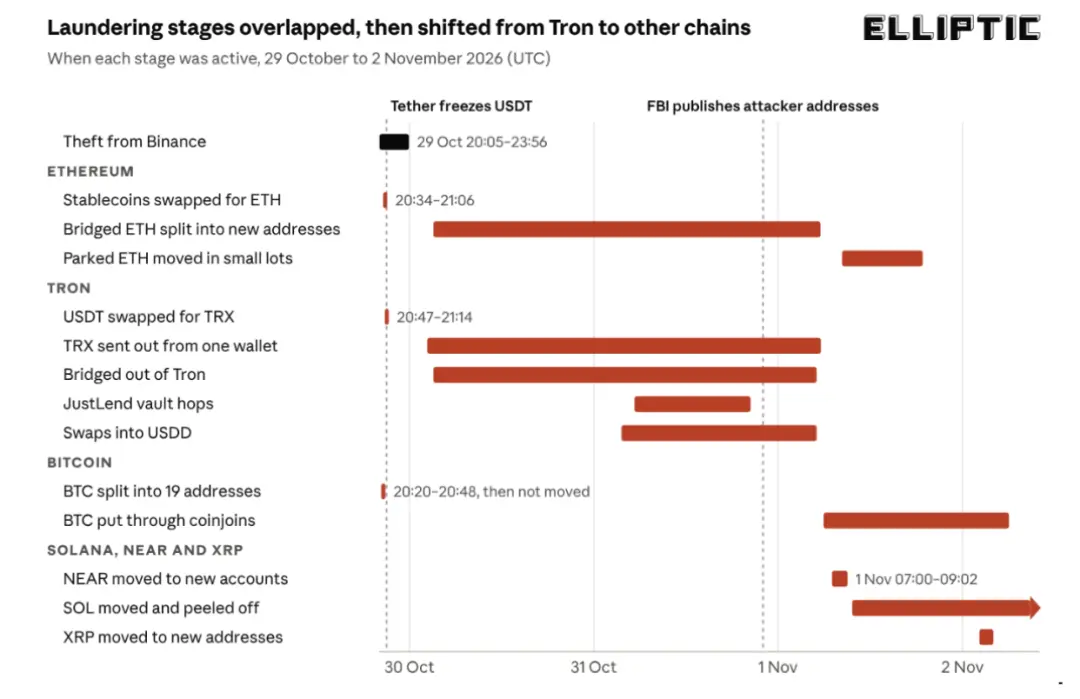
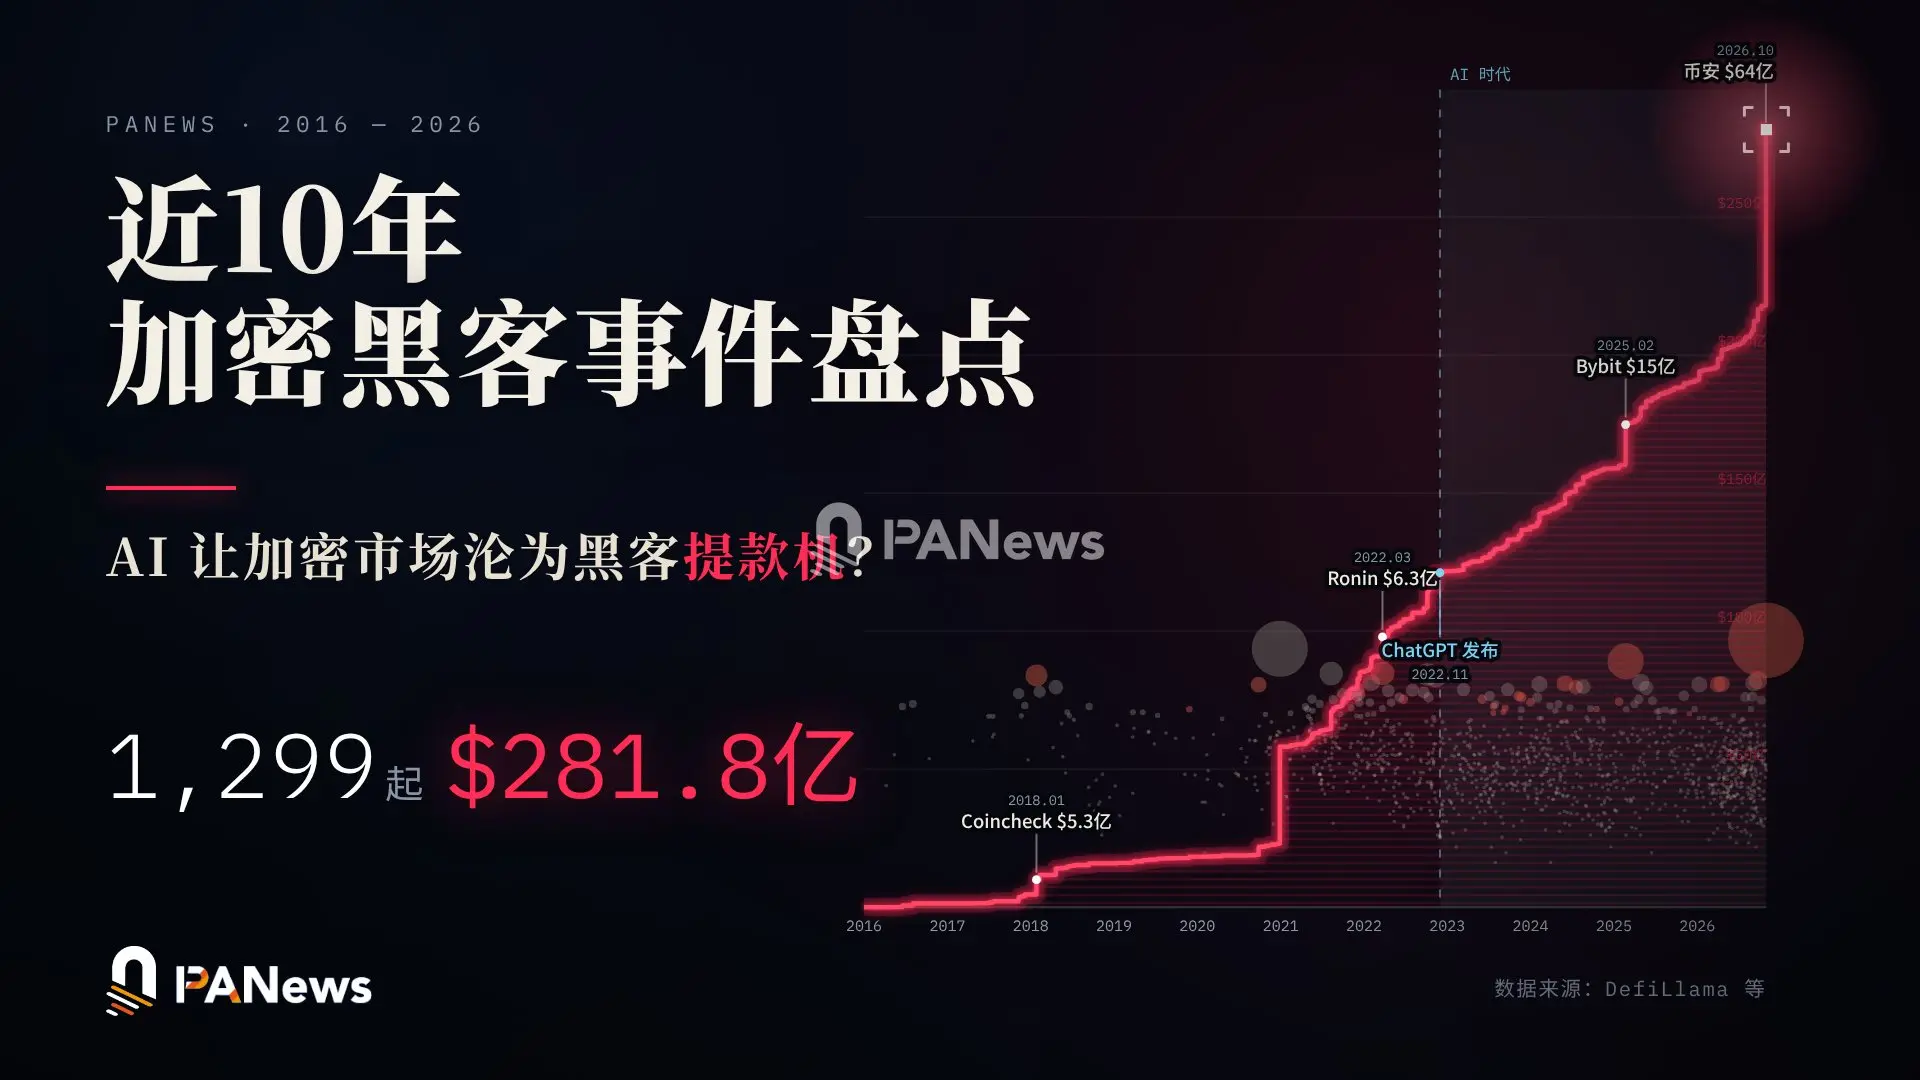
В инциденте с кражей более 6 миллиардов долларов на Binance, согласно первоначальной информации, предоставленной официальными источниками, злоумышленники связались с одним из программистов команды инфраструктуры кошельков Binance через фальшивое предложение о высокооплачиваемой работе. После нескольких видеособеседований злоумышленники заставили его запустить вредоносную программу, замаскированную под технический тест, на рабочем компьютере, в конечном итоге получив контроль над устройством сотрудника и угрожая безопасности инфраструктуры кошелька. Основатель SlowMist Ю Сянь отметил, что такие события относятся к высокоуровневым постоянным угрозам (APT), затрагивающим использование человеческих ресурсов, разведку, обход вредоносного кода, использование цепочек доверия, целенаправленное горизонтальное отравление, внедрение в облачные среды, обход контроля рисков и уязвимости 0day.
Аналогичные методы уже имели место. В 2022 году, когда сеть Ronin, принадлежащая Axie Infinity, подверглась атаке, северокорейская хакерская группа Lazarus также использовала LinkedIn, чтобы связаться с одним из старших инженеров Sky Mavis, предлагая высокую зарплату. После нескольких собеседований злоумышленники отправили фальшивый рабочий документ с трояном, в конечном итоге получив контроль над системами, связанными с узлами проверки, и украли активы на сумму около 625 миллионов долларов.
Это именно тот асимметричный вызов безопасности, с которым сталкивается криптоиндустрия. Ранее защита безопасности больше полагалась на создание прочных технических барьеров; но с постоянным развитием социальной инженерии злоумышленникам не обязательно обладать более продвинутыми технологиями или большими ресурсами, им нужно лишь найти слабое звено.
В отличие от технических уязвимостей, действительно трудно предотвратить атаки тех, кто уже завоевал доверие.
ИИ обновляет фронт атак и защиты, битва за ресурсы уже началась
Если социальная инженерия снижает стоимость прорыва злоумышленниками защитных линий организации, то постоянная итерация ИИ еще больше увеличивает масштаб и эффективность кибератак.
Последний отчет команды угроз Microsoft показывает, что из восьми основных северокорейских хакерских организаций, которые они отслеживают, три уже глубоко интегрировали инструменты ИИ в свои повседневные процессы атак, достигнув высшего уровня зрелости применения ИИ в сетевых угрозах Microsoft.
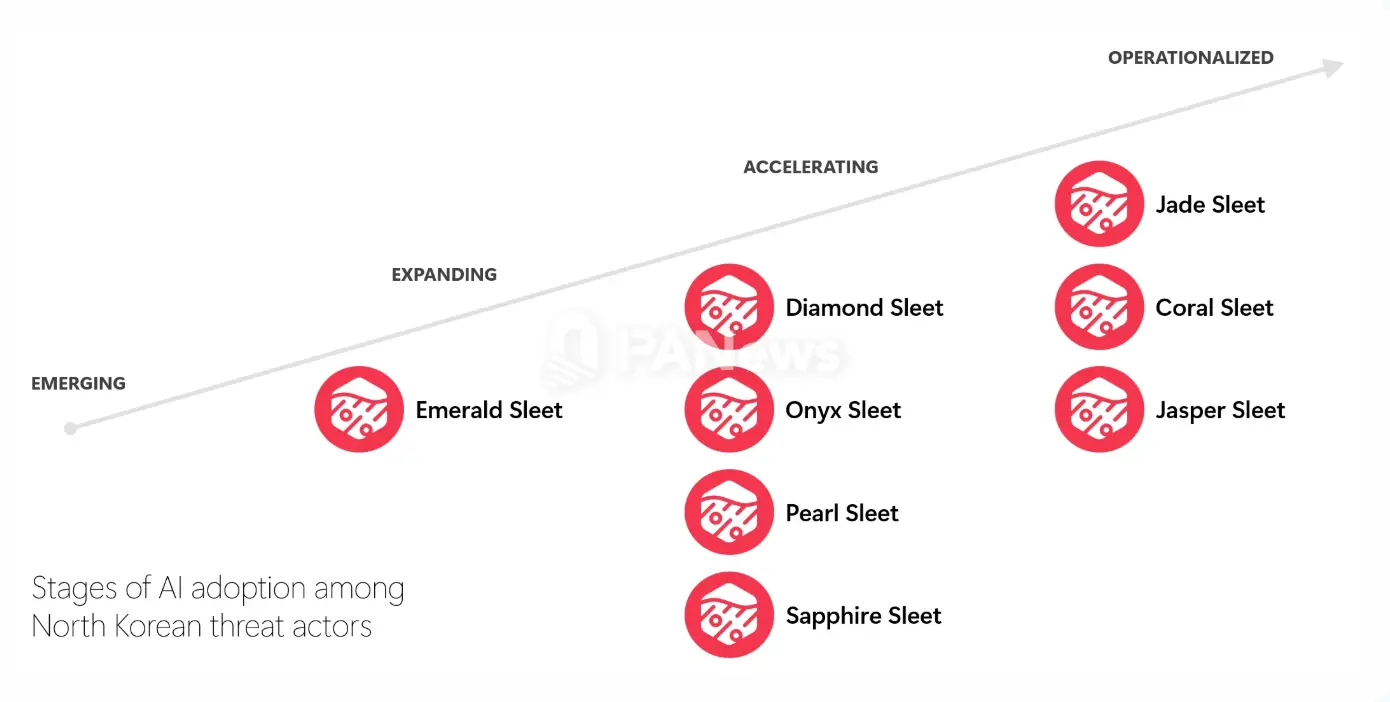
В области социальной инженерии и подделки идентификационных данных северокорейские хакерские организации используют ИИ для массового создания контента для фишинга, рекрутинга и инвестиций, подделывая иностранные акценты через перевод и изменение тона, а также генерируя фальшивые резюме, ответы на собеседования, аватары и видеозаписи. Одна из организаций в период с августа по сентябрь 2026 года создала более 100 индивидуализированных фишинговых PDF-файлов для пользователей из Южной Кореи. Северокорейские удаленные IT-специалисты, нанятые зарубежными компаниями под фальшивыми именами, также начали использовать ИИ для одновременного поддержания нескольких идентичностей.
Согласно данным южнокорейской компании безопасности Genians, северокорейская хакерская организация Kimsuky в августе этого года создала локальную среду большого языкового моделирования (LLM) и RAG, оставив множество записей о использовании редактора кода ИИ Cursor; после перехвата соответствующих инструментов они могут быстро переключаться на другие инструменты и продолжать свою деятельность.
Microsoft считает, что эти организации пока не достигли полной автономии в атаках, и реальное влияние ИИ на успешность атак и их стоимость все еще неясно. Однако от разведки целей, социальной инженерии до подделки идентификационных данных и разработки вредоносного ПО, ИИ уже вошел в несколько этапов процесса атаки. Он может не превратить обычных злоумышленников в высококлассных хакеров, но может сократить время и трудозатраты, необходимые для выполнения сложных атак.
В инциденте с хакерством Binance инструменты ИИ также стали частью атаки. Согласно информации расследования, злоумышленники через атаку на цепочку поставок предоставили инженерам подделанные инструменты программирования на основе ИИ. Даже если инженеры обнаружили аномалии и сменили инструменты, информация о их должностях и других членах команды инфраструктуры кошельков уже была раскрыта. После этого злоумышленники, получив контроль над компьютером одного из инженеров, использовали внутренние инструменты ИИ Binance для дальнейшего вторжения в устройства других сотрудников, в конечном итоге получив контроль над подписями.
С усилением возможностей ИИ конкуренция между кибератакой и защитой также начинает выходить за рамки традиционной конкуренции технологий и кадров, расширяясь до борьбы за данные, модели и вычислительные ресурсы, что еще больше усугубляет асимметрию в киберзащите и кибератаках.
В последнее время исследователь безопасности Jun Song поделился информацией о том, что анонимная хакерская группа связалась с ним с просьбой поручить ему использовать данные об уязвимостях для обучения с подкреплением открытых весовых моделей и готова заплатить очень высокую награду. Jun Song сообщил, что собеседник утверждал, что объем данных об атаках, которыми он располагает, никогда ранее не встречался ему, и даже если бы кто-то сказал ему, что это набор данных под прикрытием правоохранительных органов, он бы поверил. Для сравнения, в одном из проектов белых хакеров, в котором он участвовал, использовалась модель GLM-5.3, объем данных был менее 1% от заявленного собеседником, но производительность модели уже значительно превышала показатели передовых моделей.
В условиях конкуренции в области ИИ, высококачественные и масштабируемые данные об уязвимостях могут стать важным ресурсом для обучения моделей кибербезопасности. Кто сможет получить больше данных, более мощные модели и достаточные вычислительные мощности, тот может занять преимущество в будущей конкуренции в области атак и защиты.
Если огромные объемы данных об уязвимостях могут быть эффективно преобразованы в возможности модели, атакующие могут еще больше повысить эффективность поиска уязвимостей и выполнения атак. Соответственно, смогут ли защитники получить достаточное количество данных, моделей и вычислительных мощностей, также повлияет на их способность выявлять и реагировать на новые угрозы.
Coinbase ранее в июне сообщила, что получила доступ к передовой модели Claude Mythos от Anthropic и будет использовать ее для усиления безопасности криптокошельков и активов. В то же время, через несколько месяцев Binance все еще заявила, что не получила аналогичный доступ. Различия в доступе к передовым моделям могут еще больше увеличить разрыв в возможностях различных компаний в области обнаружения уязвимостей, автоматизированного аудита безопасности и защиты от рисков.
От использования Ираном недорогого оружия для сдерживания американских военных сил до хакеров из Северной Кореи, использующих маскировку, социальную инженерию и инструменты ИИ для ускорения атак, хотя поля битвы различны, все они указывают на одну реальность: ресурсное преимущество больше не означает абсолютную безопасность, настоящая опасность заключается в том, чтобы реагировать на угрозы нового времени с мышлением старой эпохи.
 Предупреждение о рисках
 Предупреждение о рисках