С бегом против заморозки: как северокорейские хакеры отмыли 6,4 миллиарда долларов после атаки на Binance?
 Ключевые тезисы

 Бинанс был ограблен на сумму около 6.43 миллиарда долларов, злоумышленники за менее чем 4 дня использовали около 12 тысяч кошельков и совершили более 40 тысяч транзакций, отмывание денег было высоко автоматизировано. Elliptic подсчитал, что около 2.85 миллиарда долларов (44%) были заморожены или конфискованы, оставшиеся 3.24 миллиарда долларов все еще находятся на соответствующих адресах.
Автор|Доктор Том Робинсон(Elliptic)
Составлено| У Шо говорит о блокчейне, Юаньбао
Содержимое этой статьи не является инвестиционным финансовым советом, читателям настоятельно рекомендуется строго соблюдать законы и правила своего региона. Пожалуйста, добавьте официальный аккаунт У Шо в избранное, иначе вы можете не получать уведомления.
TL;DR:
· На Binance было украдено около 6.43 миллиарда долларов, затронув 11 различных блокчейнов. Менее чем за 4 дня злоумышленники использовали около 12,000 кошельков и провели более 40,000 транзакций, скорость которых указывает на высокую автоматизацию отмывания денег.
· Около 2.85 миллиарда долларов были заморожены или конфискованы (примерно 44%), оставшиеся около 3.24 миллиарда долларов все еще находятся на адресах, связанных с кражей, небольшая часть может быть уже обналичена.
· Сеть Tron стала основным каналом для отмывания: 684.6 миллиона TRX были разделены на около 7,700 адресов и через как минимум 7 кросс-цепочных мостов направлены на Ethereum.
· Злоумышленники комплексно использовали кросс-цепочные мосты, обмен на DEX, доступ к кредитным пулам, Coinjoin для смешивания монет и другие методы, что значительно увеличило сложность отслеживания.
· Ссылаясь на опыт дела Bybit 2025 года, ожидается, что ETH будет сначала обменен на BTC, а затем через OTC-брокеров обналичен в течение нескольких месяцев.
I. Обзор события: гонка с заморозкой
29 октября одна из крупнейших криптовалютных бирж в мире, Binance, была ограблена на сумму 6.43 миллиарда долларов в криптоактивах, затронув 11 различных блокчейнов. Binance сообщила, что атака началась с взлома ноутбука одного из инженеров.
Из украденных средств 3.46 миллиарда долларов (54%) составляют стейблкоины (такие как USDT, USDC). Поскольку эмитенты стейблкоинов могут замораживать средства, первоочередной задачей злоумышленников было обменять их на активы, которые нельзя заморозить (такие как ETH и TRX).
На Ethereum: Tether заморозила средства через 37 минут после того, как украденные USDT прибыли. Но до заморозки злоумышленники уже обменяли 434 миллиона USDT на ETH на децентрализованных биржах (DEX), таких как Uniswap, и заложили 59.9 миллиона USDT в кредитном протоколе Aave, получив 19,762 ETH.
На Tron: Злоумышленники обменяли 234 миллиона USDT на TRX через SunSwap до заморозки оставшихся средств Tether.
Circle: Заморозила все 823 миллиона USDC до того, как злоумышленники обменяли какие-либо средства.
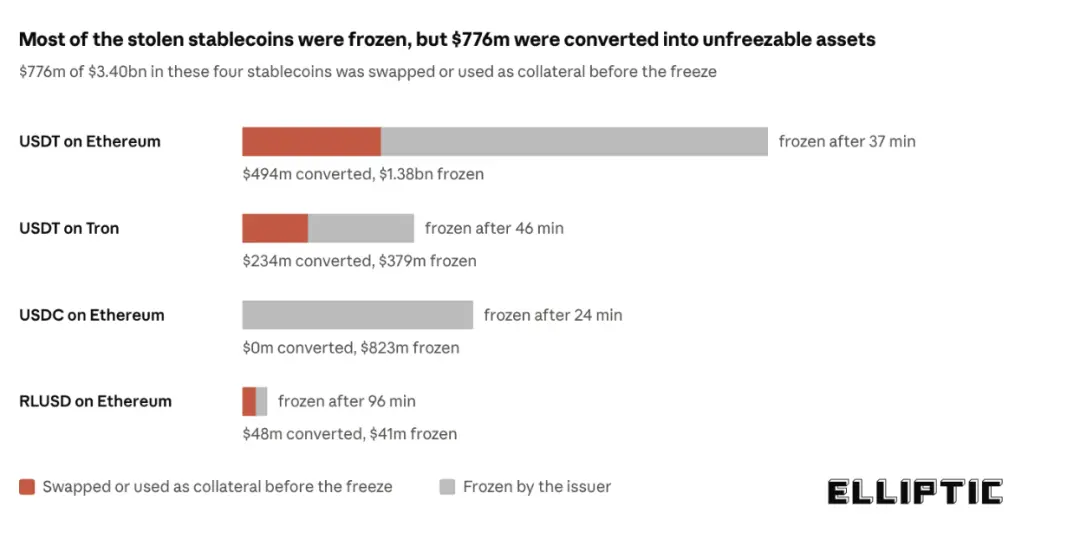
Результат: В общей сложности 2.85 миллиарда долларов были заморожены или конфискованы, около 786 миллионов долларов стейблкоинов успешно конвертированы до заморозки. В течение того же получаса 18,270 BTC были разделены на 19 адресов и до сих пор не перемещены.
II. Tron стал основным каналом, средства перешли на Ethereum
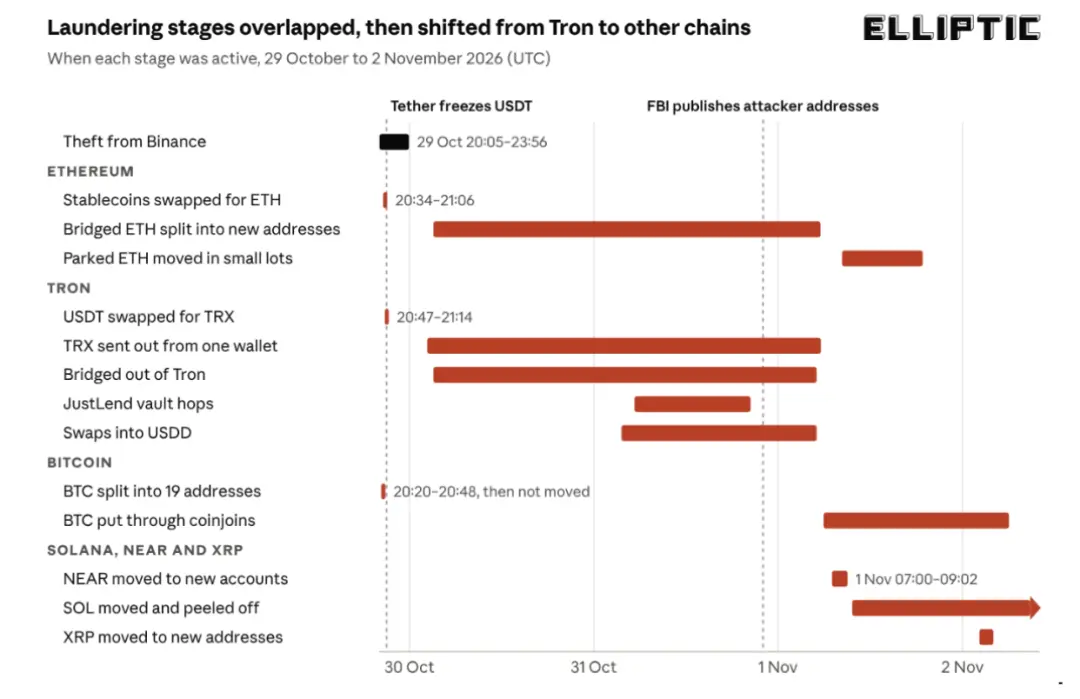
Примерно через 5 часов после кражи, 30 октября в 02:19 UTC, один из кошельков начал отправлять небольшие суммы 684.6 миллиона TRX на сотни новых адресов. В конечном итоге средства распространились на около 7,700 адресов.
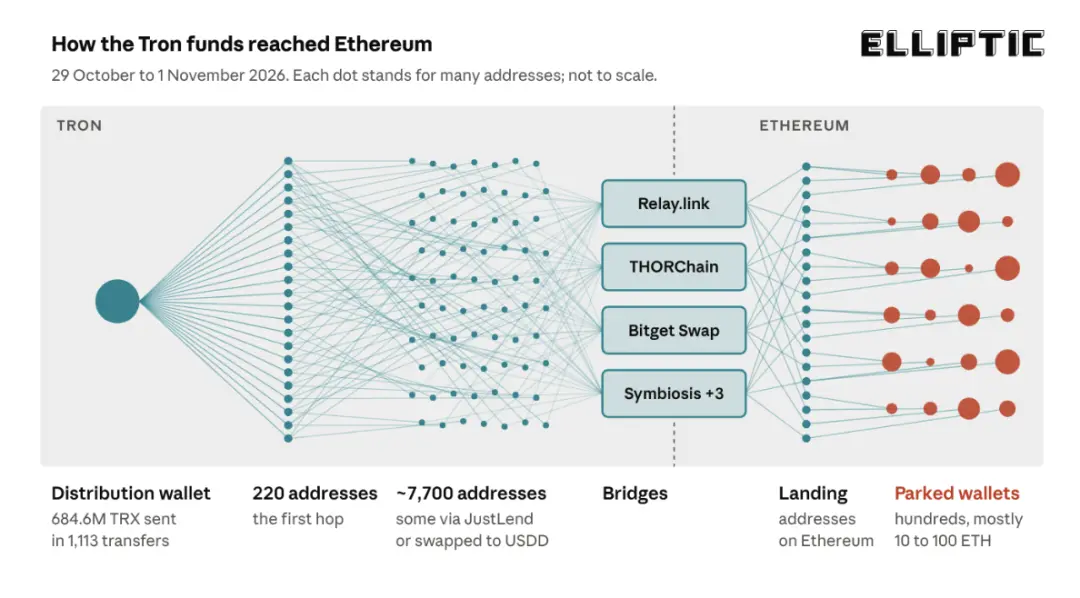
Кросс-цепочные мосты: В течение следующих 2.5 часов злоумышленники впервые перевели средства через 6 различных кросс-цепочных мостов (в основном тестовые суммы). Почти все TRX в конечном итоге были оплачены в ETH на Ethereum. На данный момент как минимум 147 миллионов долларов были переведены через кросс-цепочные мосты из Tron.
На Ethereum: ETH, который был получен, был перенаправлен на новые адреса и перестал двигаться. В настоящее время около 68,700 ETH распределены по примерно 850 меньшим адресам (большинство из которых держат 10--100 ETH). 9 крупнейших адресов держат 89% ETH злоумышленников и с 30 октября не перемещались.
III. Новые маршруты и ускорение: кредитные пулы и USDD
31 октября злоумышленники добавили новые маршруты для отмывания:
· С 03:36 UTC часть TRX была обменена на USDD (стейблкоин, который позиционируется как "неподлежащий заморозке").
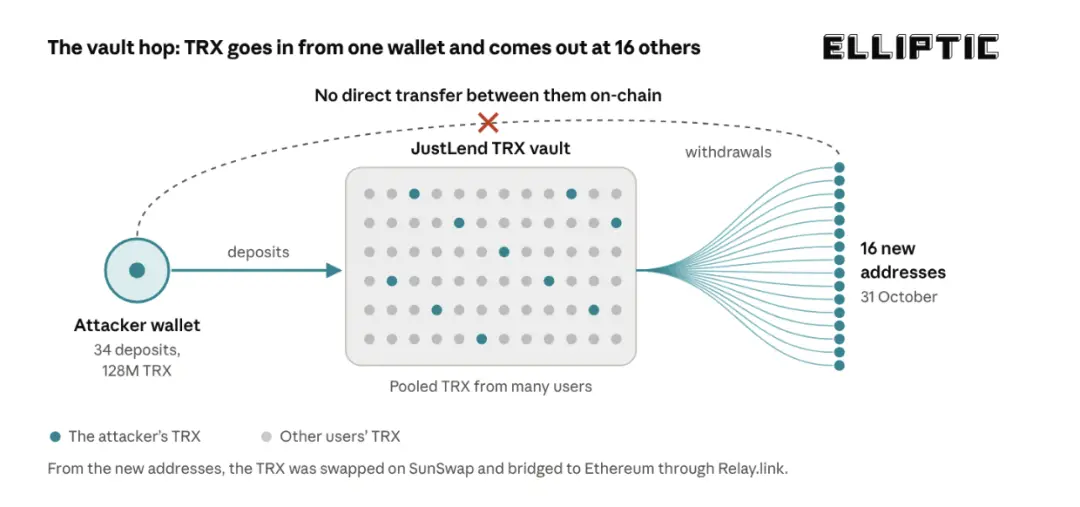
· С 05:18 UTC один адрес внес 128 миллионов TRX в кредитный пул JustLend, внося средства с одного адреса и выводя на 16 новых адресов — без прямой связи между отправкой и получением.
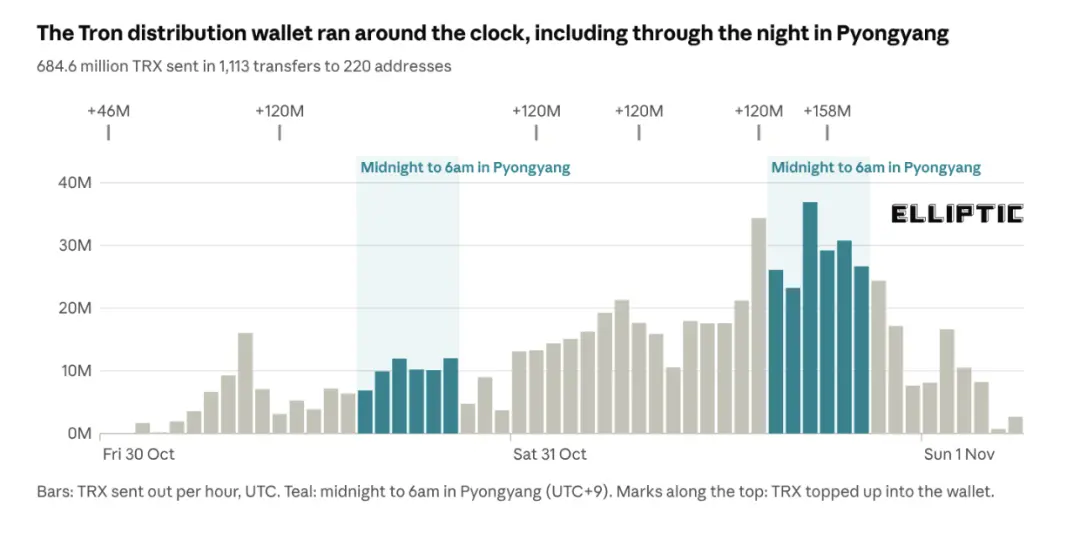
Увеличение скорости: Распределительный кошелек с 30 октября большую часть времени переводил менее 12 миллионов TRX в час, увеличив это до 31 октября до 37 миллионов TRX в час. Даже ночью в Пхеньяне он продолжал работать, в самый загруженный момент (31 октября 08:00 UTC) кошелек злоумышленников на Tron провел около 1,300 транзакций за час.
Вечером 31 октября ФБР связало кражу с TraderTraitor и опубликовало адреса злоумышленников.
IV. Многоцепочечные действия: смешивание NEAR, SOL, BTC и XRP
1 ноября активность на Tron практически остановилась, другие цепочки начали активизироваться:
· С 07:00 UTC: NEAR был переведен на новые аккаунты.
· С 08:19 UTC: часть замороженного ETH начала снова двигаться (по 10 ETH за транзакцию).
· С 09:38 UTC: примерно половина SOL была перемещена на новые адреса, затем небольшие суммы были отделены.
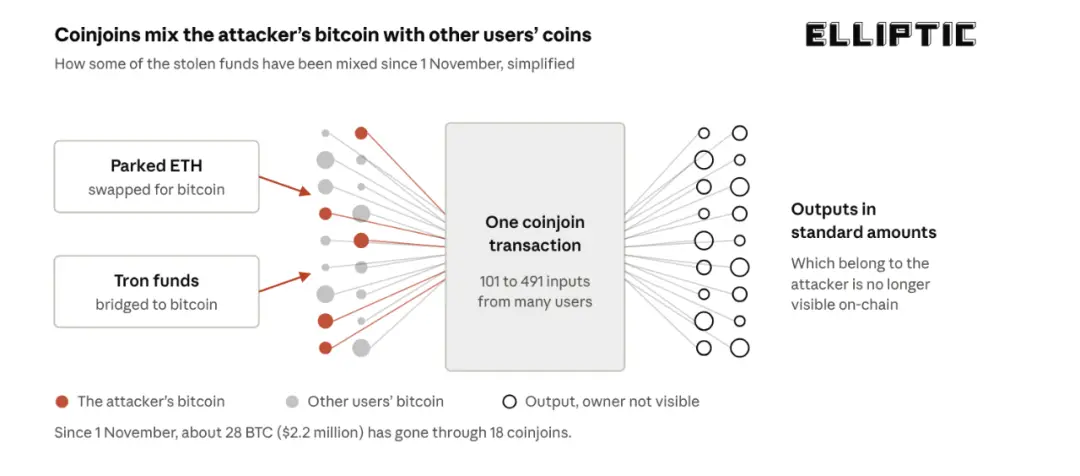
· Первое смешивание: С 05:55 UTC BTC из средств Tron начали смешиваться через протокол WabiSabi (протокол, используемый такими кошельками, как Wasabi) с помощью Coinjoin. Позже в тот же день часть ETH была обменена на BTC и также смешана. По состоянию на 2 ноября около 28 BTC (2.2 миллиона долларов) были отмыты через 18 Coinjoin.
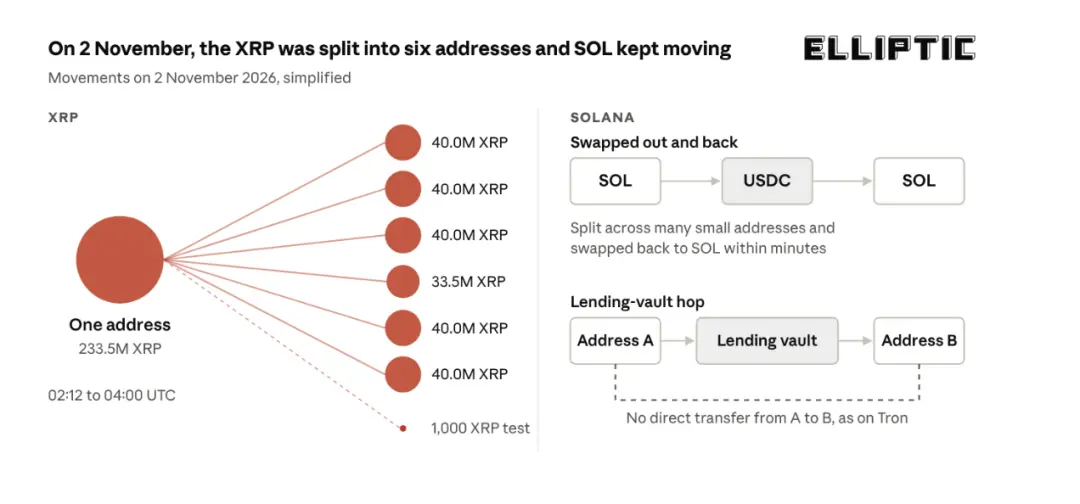
2 ноября 233 миллиона XRP впервые переместились после кражи, были отправлены на 6 новых адресов. На Solana злоумышленники обменяли часть SOL на USDC, затем обратно, и переместили через кредитные пулы тем же способом, что и на Tron.
V. Шесть стратегий для увеличения сложности отслеживания
Разделение средств на тысячи новых адресов: создание большего количества транзакций, которые нужно отслеживать.
Перемещение между блокчейнами через как минимум 7 кросс-цепочных мостов: депозиты и платежи являются независимыми транзакциями на разных цепочках.
Обмен активов на DEX: отслеживаемые активы постоянно меняются.
Погружение в кредитные пулы: между адресами отправки и получения нет прямой связи.
Смешивание BTC через Coinjoin: объединение монет от нескольких пользователей, разрывающее видимую связь между входами и выходами.
Дополнительные преимущества разделения: небольшие суммы могут быть обменены или перемещены между цепочками без влияния на цену; менее заметны для бирж, проверяющих входящие средства; могут быть отмыты партиями с темпом, выбранным злоумышленниками.
VI. Является ли отмывание автоматизированным?
Скорость отмывания вызвала предположения о "AI-агентах, перемещающих средства". Но доказательства указывают на обычную автоматизацию: фиксированное время, установленная сумма, слепые повторные попытки и поэтапное введение новых стратегий с интервалами в несколько часов. Также наблюдаются паузы, похожие на человеческие рабочие модели.
На Tron украденные средства перемещались через около 32,000 транзакций, достигая пика в около 1,300 транзакций в час (каждые 3 секунды одна транзакция). Отмывание явно автоматизировано, но на данный момент нет доказательств, что AI-агенты принимают решения.
VII. Где сейчас средства? Есть ли обналичивание?
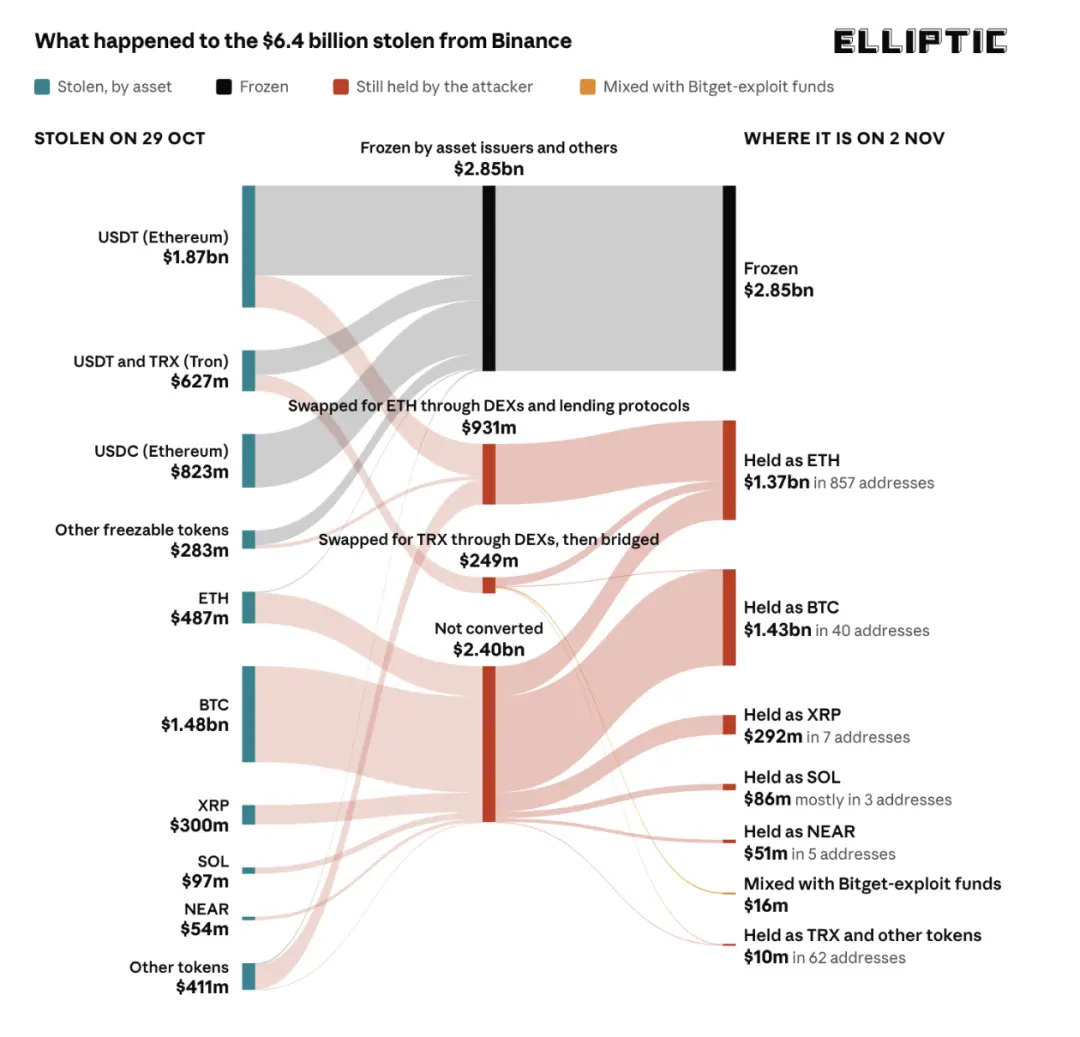
Из украденных 6.43 миллиарда долларов 2.85 миллиарда долларов были заморожены, около 3.24 миллиарда долларов остались на адресах, связанных с кражей. Большая часть еще не была отмыта (BTC и ETH на 9 крупнейших адресах), эти средства, вероятно, все еще находятся в распоряжении Северной Кореи.
Около 16 миллионов долларов были отправлены на адрес, который также держит прибыль от уязвимости Bitget в сентябре 2026 года (также считается делом TraderTraitor).
Что касается обналичивания: небольшая часть может быть обналичена. Чтобы стать деньгами, которые можно потратить, злоумышленникам нужно пройти через контрагентов (таких как централизованные биржи или OTC-брокеры), и именно там средства могут быть идентифицированы и заблокированы.
VIII. Что произойдет дальше?
Ссылаясь на дело хакеров Bybit в феврале 2025 года: Северная Корея отмыла все 499,000 украденных ETH (в основном обмененных на BTC) за 10 дней, а обналичивание заняло несколько месяцев. Elliptic обнаружила, что средства Bybit в конечном итоге были конвертированы в USDT на Tron и обналичены через подозрительные OTC-торговые услуги.
Отмывание средств в деле Binance в настоящее время идет медленно. Причины включают: ETH и BTC не могут быть заморожены, нет спешки. Сумма более чем в два раза превышает Bybit, быстрая передвижка означает огромные потери при обмене. ФБР уже опубликовало адреса злоумышленников, все сервисные организации находятся под наблюдением.
Ожидается: ETH будет обменен на BTC через множество мелких транзакций, а затем обналичен через OTC-брокеров в течение нескольких месяцев.
Дальнейшая заморозка станет более сложной. Заморозка 44% украденных средств уже является редкостью (в деле Bybit это было всего около 3%). Лучшие шансы на заморозку остаются для стейблкоинов, которые были временно пойманы в процессе передачи, а также для централизованных сервисов в точках обналичивания.
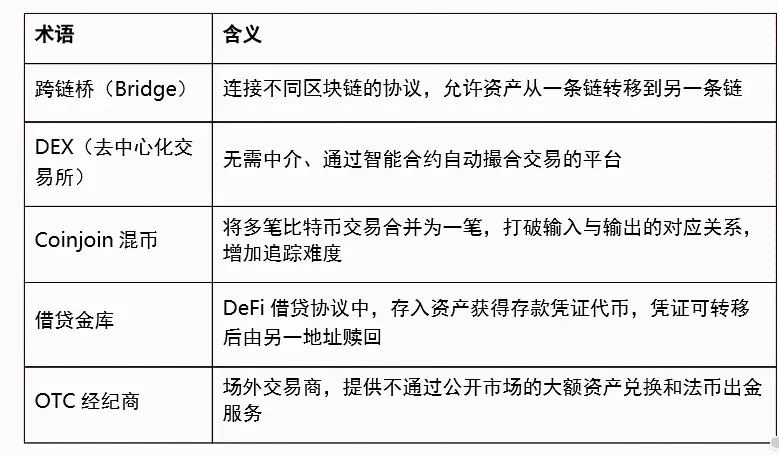
Девять, объяснение ключевых терминов
Источник оригинала: Elliptic Insights, автор Dr. Tom Robinson. Этот текст является переводом и компиляцией, предназначен только для обмена информацией и не является инвестиционной рекомендацией.
 Предупреждение о рисках Предупреждение о рисках