








Основатель Gate делится мыслями о безопасности: не позволять ни одной стороне использовать средства в одиночку
 Ключевые тезисы

 Основатель Gate предложил решение Vault: MPC делит приватный ключ на части и передает их устройствам пользователей и третьим сторонам по резервному восстановлению, ни одна из сторон не может самостоятельно использовать средства; перевод требует 48 часов задержки, пользователи могут заморозить средства в этот период.
Автор:Хан Линь
Заявление: Данная статья является переработкой, читатели могут получить больше информации по оригинальной ссылке. Если у автора есть какие-либо возражения против формы переработки, пожалуйста, свяжитесь с нами, мы внесем изменения по просьбе автора. Переработка предназначена только для обмена информацией, не является инвестиционной рекомендацией и не отражает мнения и позиции У Шуо.
Полный текст ниже:
О безопасности и проблеме, которую отрасль избегала на протяжении многих лет: есть ли у ваших денег действительно безопасное место?
─────
За последний месяц отрасль снова оказалась в центре внимания из-за новостей о хакерах. С 2026 года произошло более 600 инцидентов безопасности, убытки составили более 8 миллиардов долларов. В сентябре убытки составили 768 миллионов долларов, что стало самым плохим месяцем в этом году; в октябре, не дойдя до конца месяца, убытки уже превысили 6 миллиардов долларов.
Но более важно обратить внимание на источники убытков: более 60% убытков в первой половине года были вызваны взломом приватных ключей и фишингом, в то время как уязвимости в коде составили чуть более 10%.
В криптомире ваши деньги на самом деле никогда не имели действительно безопасного места для хранения.
Хранить на бирже: вы полностью передаете безопасность платформе. Платформа аккумулирует активы миллионов людей и естественно становится приоритетной целью для самых опытных атакующих. Если платформа будет взломана, все понесут убытки.
Хранить у себя: потеря приватного ключа, утечка мнемонической фразы, фишинговая подпись, устройство с трояном… Нет службы поддержки, нет возможности отмены, нет второго шанса. Безопасность большинства обычных пользователей не сопоставима с профессиональными атакующими.
Даже аппаратные кошельки больше не являются безопасной гаванью. В октябре произошла атака на аппаратные устройства через каналы дистрибуции, в результате которой пользователи потеряли почти 100 миллионов долларов. Атакующие уже научились внедрять шпионские чипы в кошельки до того, как они попадают к вам в руки.
Корень проблемы один: единственная точка отказа.
На протяжении более десяти лет отрасль предлагала ответ "выбор из двух". Но у этих двух путей одна и та же проблема: единственная точка отказа.
Единственная точка на платформе, если платформа будет взломана, все закончится. Единственная точка у личности, если личность ошибется один раз, все закончится.
Мы все время думали: можно ли не делать этот выбор?
Наша идея: не позволять ни одной стороне единолично распоряжаться вашими средствами.
Gate предлагает концепцию сейфа (Vault). Основной принцип заключается в одной фразе: не позволять ни одной стороне единолично иметь возможность распоряжаться средствами.
Приватный ключ разбивается на три фрагмента с помощью MPC, которые хранятся на вашем устройстве, в Gate и у сторонней компании для восстановления. Полный приватный ключ никогда не появится нигде.
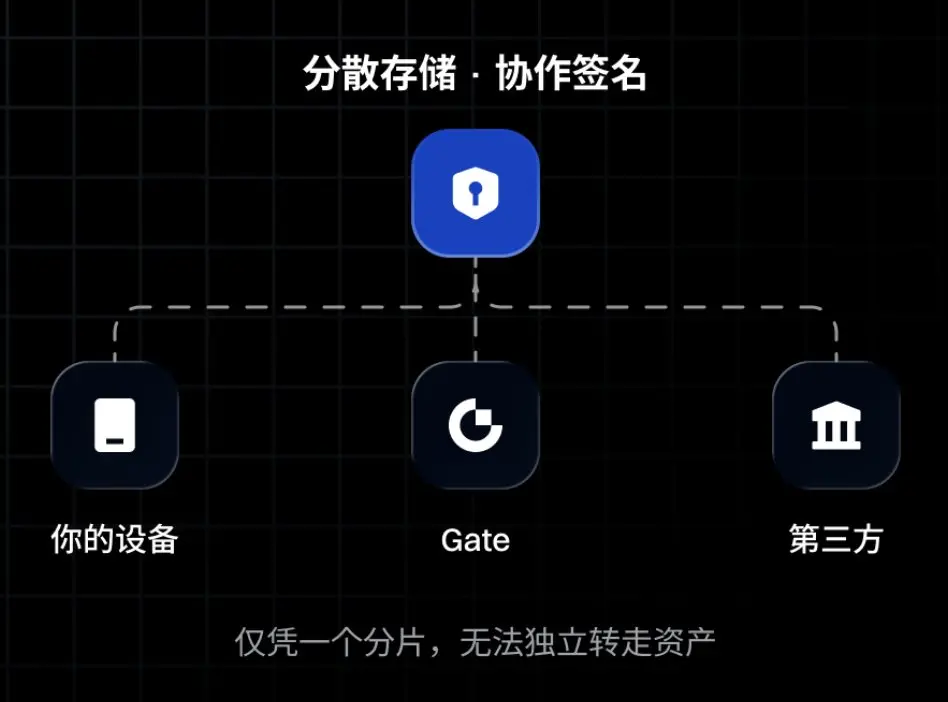
Платформа была взломана? Даже если кто-то взломает эту сторону платформы, он получит только один фрагмент и не сможет тронуть ни копейки.
У вас произошла проблема? Потеряли телефон, забыли резервный пароль, Gate и третья сторона могут помочь вам восстановить------но только после вашей личной аутентификации.
Добавим еще один уровень защиты: вывод из Vault имеет задержку в 48 часов, в течение которых вы можете заморозить средства в любое время. Даже если кто-то одновременно получит ваше устройство и аккаунт, деньги не дойдут до него.
В крайних случаях, даже если услуги Gate недоступны, вы можете восстановить активы, используя фрагменты устройства и сторонние фрагменты с помощью инструментов с открытым исходным кодом, без участия Gate.
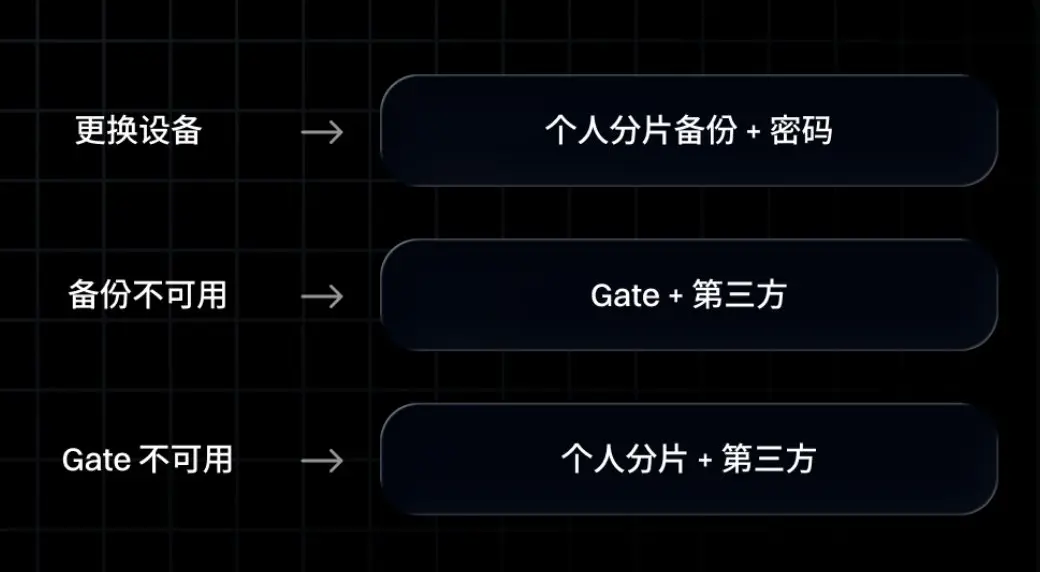
Одним словом: если платформа сталкивается с проблемами, вы в безопасности, если вы сталкиваетесь с проблемами, платформа поддерживает вас.
Проблемы могут возникнуть только в случае, если обе стороны сталкиваются с проблемами------а вероятность этого значительно ниже, чем у любой единственной точки.
MPC не новинка, новинка в том, что обычные люди могут использовать это за несколько шагов.
MPC и мультиподпись не новинка, учреждения уже давно их используют, и это не значит, что только с помощью MPC можно защититься. Мы сделали так, чтобы управление ключами на уровне учреждений стало продуктом, который обычный пользователь может активировать за несколько шагов, и интегрировали возможности управления рисками биржи, чего раньше никто не делал.
Это не "более безопасная биржа" и не "более удобный кошелек". Это слой, который отсутствовал между биржей и самообслуживанием.
В конце концов, эта концепция не должна принадлежать только Gate.
Будь то кража платформы или кража пользователя, пострадает доверие всей отрасли. Мы готовы открыть эту архитектурную концепцию и проблемы, с которыми столкнулись в реальных сценариях пользователей, для обсуждения с коллегами.
Если больше платформ будут использовать аналогичные методы для хранения активов пользователей, уровень безопасности всей отрасли поднимется на новую высоту.
 Предупреждение о рисках Предупреждение о рисках

Популярные статьи





