Логика безопасности криптоиндустрии была полностью переписана
 Ключевые тезисы

 От уязвимостей смарт-контрактов до AI-поддерживаемого проникновения, от ложных вакансий до северокорейских хакерских группировок, атакующая поверхность криптоиндустрии расширяется с блокчейна на всю организационную систему.
Автор: Гу Юй, ChainCatcher
Если в последние годы криптоиндустрия больше всего боялась ошибок в смарт-контрактах блокчейна, то сейчас проектам стоит больше беспокоиться о том, что какой-то сотрудник участвует в на вид обычном онлайн-собеседовании или встрече с партнерами и скачивает небезопасное программное обеспечение.
29 октября крупнейшая в мире криптовалютная биржа Binance столкнулась с беспрецедентным инцидентом безопасности. Злоумышленники, пройдя через многоступенчатую атаку, в конечном итоге получили контроль над системой подписания внутренних кошельков биржи, что привело к ущербу в размере около 6.34 миллиарда долларов в цифровых активах.
Эта атака не является традиционным использованием уязвимости смарт-контракта. Согласно предварительному отчету Binance, опубликованному 3 ноября, злоумышленники ранее получили доступ к ядру системы через фальшивые собеседования, вредоносное ПО, скомпрометированные устройства сотрудников и внутренние инструменты ИИ.
Что более важно, это не единичный случай.
В сентябре Bitget столкнулся с инцидентом безопасности на сумму около 387.5 миллиона долларов, когда злоумышленники получили доступ к бэкэнд-системам ключевой инфраструктуры кошелька и обошли контроль доступа для завершения перевода активов; в октябре некоторые аппаратные кошельки Ledger, распространяемые через каналы в Юго-Восточной Азии, были заражены вредоносными компонентами, что привело к краже активов пользователей; а в первой половине этого года проекты Kelp DAO и Drift Protocol также подверглись атакам на сумму в сотни миллионов долларов.
От смарт-контрактов до централизованных бирж, от компьютеров сотрудников до цепочек поставок аппаратных кошельков, криптоиндустрия, похоже, сталкивается с безопасностью, охватывающей всю цепочку поставок.
I. Уязвимость с наибольшими потерями больше не в коде
В первые десять лет существования криптоиндустрии, когда речь шла о "безопасности", в большинстве случаев обсуждали, есть ли уязвимости в "смарт-контрактах на цепочке", что касается основ блокчейн-технологий, но теперь большинство атак и разрушений происходит вне смарт-контрактов.
В отчете CertiK за первую половину года наибольшими потерями стали взломы кошельков: 33 случая, 444 миллиона долларов, в среднем более 13 миллионов долларов на случай. Фишинг на втором месте — 63 случая, 366 миллионов долларов. Хотя было зафиксировано 204 случая уязвимостей в коде, они составили лишь 11.5% от общего ущерба.
"Меня больше беспокоит не общая сумма, а форма потерь", — сказал Гу Ронгхуэй, соучредитель и CEO CertiK в интервью Forbes. Почти половина потерь за первую половину года пришлась на два инцидента Kelp DAO и Drift Protocol, общая сумма которых составила около 577 миллионов долларов, "и оба они произошли из-за ошибок на уровне операций и инфраструктуры, а не из-за традиционных уязвимостей в коде".
Его объяснение очень простое: "По сравнению с поиском уязвимостей в коде, атаки на управление ключами, многоподписное управление и операционную инфраструктуру приносят гораздо большую отдачу."
Этот путь был многократно продемонстрирован в этом месяце. Проблема Ledger не в чипе, а в дистрибьюторах — устройства были заражены до того, как попали к пользователям; проблема Ngrave не в кошельке, а в том, что поставщик уведомлений был захвачен, после чего последовал фишинг; проблема Polymarket не в их системе, а в скрипте компании по мониторингу производительности веб-сайтов в Великобритании; проблема Bloom Trading связана с уязвимостью удаленного выполнения кода в третьем модуле; 31 октября как минимум 12-15 доменных имен DeFi-сайтов были заменены на поддельные в одной и той же партии DNS-атак.
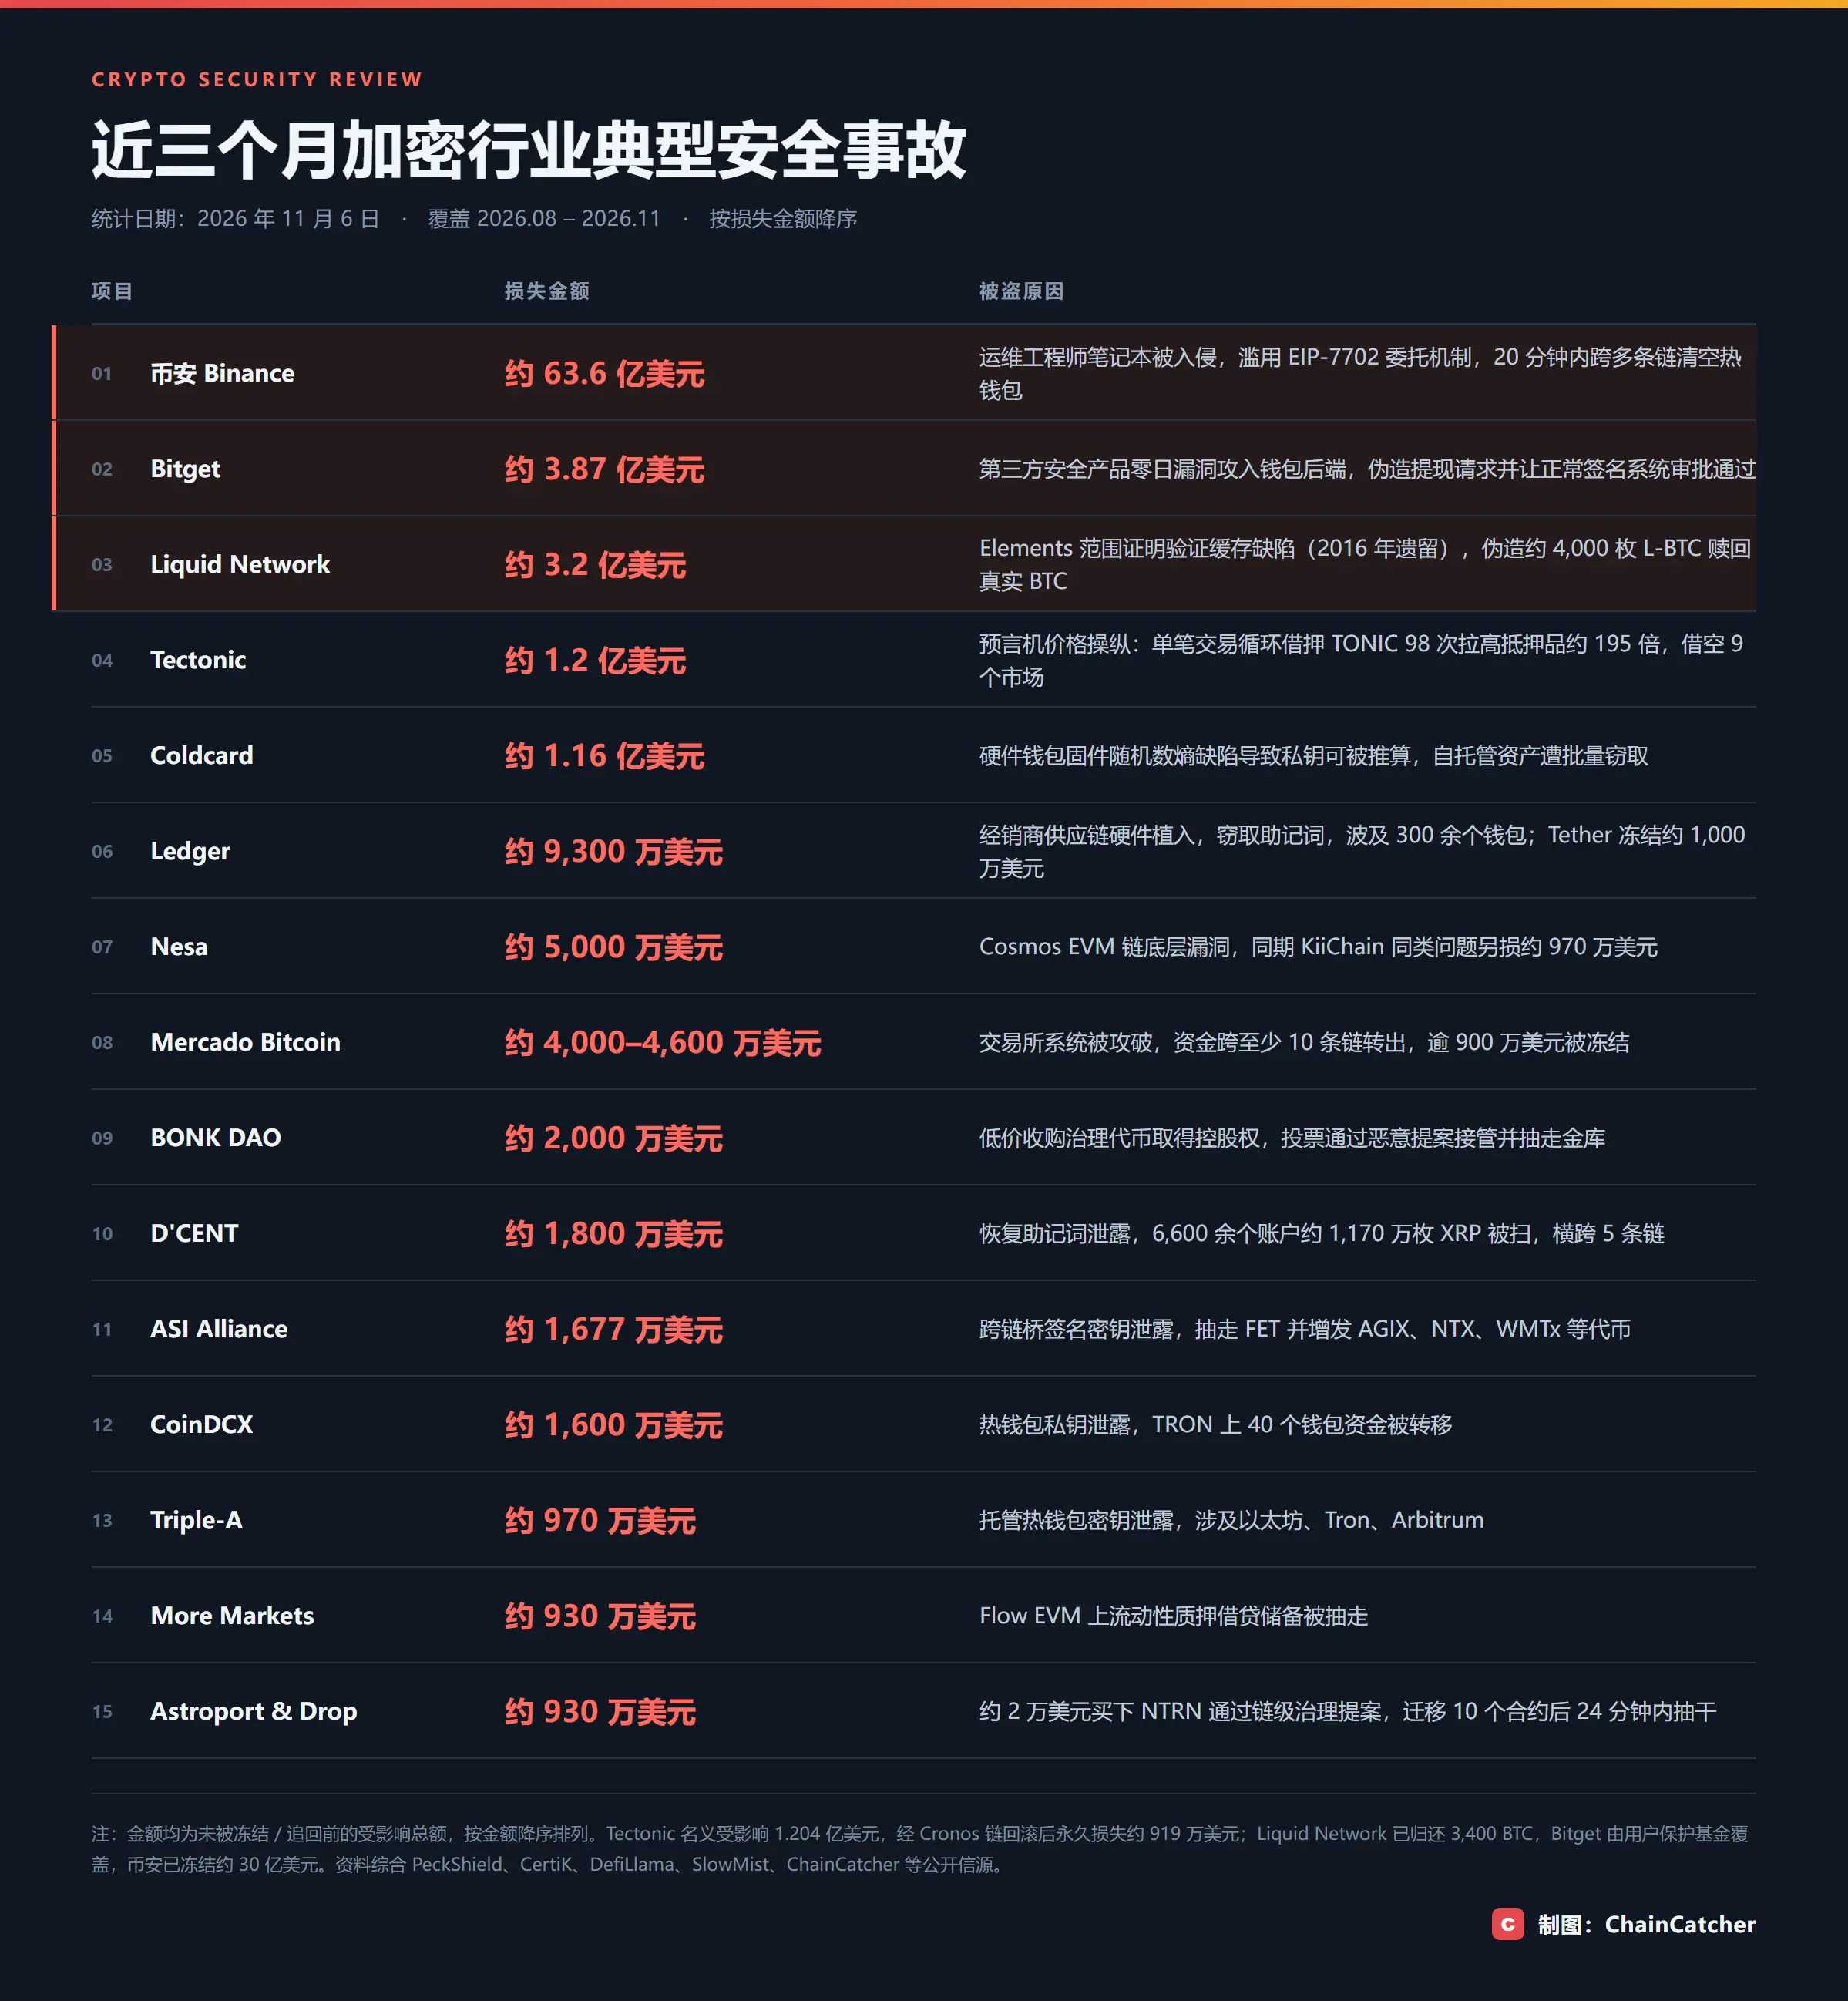
Управление также не стало исключением. X100 был лишен контроля через управление с помощью флеш-кредитов, потеряв 4.85 миллиона долларов; Hifi Finance столкнулся с вредоносным предложением, представленным адресом, финансируемым Tornado Cash, с потерями около 1 миллиона долларов; атака на управление Yapeswap была еще проще — законодательно установленное число участников было установлено на ноль.
Данные показывают направление миграции форм атак: Ари Редборд, глобальный директор по политике TRM Labs, отметил, что атаки на инфраструктуру и ключи составляют лишь 15% от всех инцидентов, но приводят к 76% потерь.
Но более серьезной проблемой, чем "откуда пропали деньги", является то, что происходит после потерь. Для большинства проектов, как только они подвергаются атаке, доверие пользователей и рынка трудно восстановить, даже для известных и устоявшихся проектов.
В ноябре прошлого года Balancer потерял 128 миллионов долларов из-за ошибки округления в v2 комбинированном стабильном пуле менее чем за полчаса, затронув шесть цепей. В августе этого года этот старый проект, когда-то управлявший 7 миллиарда долларов, объявил о поэтапном закрытии. Команда в открытом письме признала, что уязвимость существовала почти год, и они все еще недооценивали ее влияние на последующую степень принятия: с тех пор каждое сотрудничество начиналось с объяснения этой уязвимости, что приводило к более длительным циклам принятия решений и меньшим масштабам сотрудничества.
Счет за одну уязвимость никогда не ограничивается только украденной суммой. Возникает вопрос: если цена так ясна, почему линия обороны не стала толще?
II. Технологии развиваются, а атаки становятся быстрее
Такая серьезная ситуация заставляет задуматься: с развитием технологий криптоиндустрия должна становиться все более безопасной, почему же она становится все менее безопасной?
ИИ является одним из самых заметных факторов. За последний год развитие ИИ стало стремительным, различные модели расцвели, и в то время как множество крипто-компаний интегрируют ИИ в свои повседневные рабочие процессы, хакерские группы становятся все более искусными в использовании ИИ.
В оценке Microsoft от 29 октября говорится, что из восьми отслеживаемых ими северокорейских хакерских групп три уже интегрировали ИИ в свою повседневную деятельность, а еще четыре быстро расширяют область его применения. Они используют генеративные модели для массового подделывания рекрутинговых компаний, настройки сценариев собеседований и даже прямой помощи в поиске уязвимостей.
Основатель SlowMist Ю Сян упомянул один случай: Moonwell был взломан на 1.78 миллиона долларов, проблемный код имел метку "Co-Authored-By: Claude Opus 4.6" — сгенерированную ИИ, которая была непосредственно объединена в производственную среду.
Исследователь безопасности Стейси Мур открыто заявила: "Криптобезопасность полностью провалилась", "мы вступаем в довольно серьезную гонку кибербезопасности"; соучредитель Bankless Райан Шон Адамс предупредил, что ИИ наделяет хакеров "темными суперспособностями", "времени у нас осталось не так много". CZ также отметил: "Индустрия ИИ пока не достигла уровня, когда способности защиты опережают способности атаки", и индустрия может только "использовать ИИ против ИИ".
Более передовым риском являются агенты. Оценка Гу Ронгхуэя заключается в том, что "ИИ-агент с доступом к кошельку по сути является совершенно новым высокопривилегированным держателем ключей. Разница в том, что его процесс принятия решений может быть манипулирован внешними входами, и эти аномальные люди могут быть замечены, агент без достаточных мер безопасности может не распознать их". CertiK зафиксировал один прототип: в июне известный арбитражный бот JaredFromSubway был введен в заблуждение поддельным арбитражным пулом, развернутым злоумышленниками, и автоматически одобрил вредоносный контракт, потеряв около 7.5 миллиона долларов.
Но сваливать все на ИИ было бы упрощением. Структурная недостаточность инвестиций в безопасность в индустрии также является одной из ключевых причин. Крипто-проекты обычно делают акцент на маркетинге, а не на безопасности, отчеты об аудите часто быстро теряют свою актуальность после обновления на цепочке, а логика "смотреть на аудит, проверять TVL, сравнивать APY" полностью провалилась.
Наблюдения партнера Dragonfly Хасиба Куреши предоставляют другую точку зрения: в 2026 году сумма украденных средств в DeFi составит около 1.89 миллиарда долларов в год, что ниже, чем в 2025 году, количество атак увеличивается, но средний размер снижается быстрее — злоумышленники больше обращаются к небольшим проектам и заброшенным проектам, поскольку крупные проекты уже прошли большее укрепление. Это как раз указывает на то, что угроза не уменьшилась, а ресурсы защиты сильно неравномерны: ведущие организации имеют капитал для создания линии обороны, а проекты с длинным хвостом остаются беззащитными.
Неравномерность ресурсов защиты — это лишь одна сторона, другая сторона противника вообще не действует в соответствии со структурой затрат стартапов, а именно, как государственный аппарат, действующий в форме северокорейских хакеров.
Согласно статистике Chainalysis, северокорейские хакеры украли около 2.02 миллиарда долларов в 2025 году, а за всю историю сумма составила около 6.75 миллиарда долларов. Это не разрозненные группы, а система действий с государственным бюджетом, терпением и планированием на месяцы — отчет экспертной группы ООН четко связывает кражи криптовалют с финансированием разработки баллистических ракет и ядерного оружия Северной Кореи. Когда атакующие являются государственными акторами, а защитники — стартапами, природа этой войны меняется.
Кроме того, новые стандарты создают новые поверхности для атак. В случае с Binance злоумышленники использовали механизм абстракции учетных записей EIP-7702, позволяя горячему кошельку делегировать логику выполнения вредоносному контракту — с каждым шагом вперед в инновациях поверхность атаки расширяется.
Мест, которые нужно укрепить, становится все больше, а окна для укрепления часто открываются только после инцидента.
III. Индустрия вновь обсуждает "безопасность"
Предварительный отчет о расследовании Binance от 3 ноября самобичевал, подробно раскрывая конкретные способы, которыми хакеры проводили социальные инженерные атаки. В отчете также сообщается, что с 2026 года команда безопасности Binance обнаружила и предотвратила 57 подозрительных сетевых угроз, связанных с Северной Кореей, методы которых варьировались от фальшивых собеседований и вредоносного ПО, маскирующегося под популярные инструменты разработки, до поддельных пакетов программного обеспечения и фальшивых приложений для видеоконференций.
Обсуждение в индустрии быстро перешло от вопроса "кто это сделал" к другому вопросу: какие еще линии обороны могут предотвратить увеличение потерь, когда сотрудник обманут, а компьютер потерян. Тот же вопрос также применим к другим инцидентам этого месяца — дистрибьюторам Ledger, сторонним скриптам Polymarket, DNS-атакам 31 октября, входные точки не находятся в их системах.
Основатель CoinEx Ян Хайпо отнес это к трем ошибкам, которые можно было избежать: недостаточная изоляция среды разработки и эксплуатации, отсутствие второго уровня проверки в производственных операциях, отсутствие независимой проверки участников подписи. Его наиболее резкое замечание: если все стороны просто доверяют запросам сверху, "даже если используется многоподписная структура, это может вести себя так же, как и одноподписная" — эти меры не требуют сложных технологий, не хватает дисциплины. Оценка основателя AltLayer YQ близка: такие атаки уже выходят за рамки охвата аудита смарт-контрактов, защитники должны понимать полный рабочий процесс между конечными устройствами сотрудников, внутренними инструментами и производственными кластерами.
Но упрощение инцидента до "нескольких низкоуровневых ошибок" также опасно. Основатель SlowMist Ю Сян предупреждает, что только столкнувшись с атакой, можно увидеть, как сбор разведывательной информации, уклонение от обнаружения вредоносного кода, использование цепочки доверия, горизонтальное отравление и обход контроля рисков комбинируются — это процесс APT; "на первый взгляд грубые методы, в подходящей цели и рабочем контексте, все еще могут привести к серьезным последствиям". Соучредитель BitsLab Луис более прямолинеен: блокировка экрана не может остановить уже внедренное вредоносное ПО на заднем плане, затраты на атаку и защиту изначально несоразмерны, а ИИ продолжит усиливать эту асимметрию.
Две стороны на самом деле согласны в выводах: безопасность больше не является тем, что можно обеспечить с помощью аудиторского отчета перед запуском. Гу Ронгхуэй сказал, что отрасль сталкивается не с вопросом "как предотвратить использование отдельной уязвимости", а с защитной системой, охватывающей весь жизненный цикл активов, которая должна контролировать убытки в случае, если какой-либо этап будет скомпрометирован. Ю Цзяньнин указал, что управленческая модель, основанная на аудите перед развертыванием, уже не может адаптироваться, и постоянная оценка, мониторинг в реальном времени и экстренное реагирование должны быть включены в нормализованное управление.
На следующем уровне находится единственная положительная новость из этого инцидента. 31 октября ФБР связало атаку с действиями TraderTraitor из Северной Кореи, совместно с Секретной службой и Уголовным отделом Налоговой службы были опубликованы сотни связанных адресов, призывающих операторов узлов THORChain, платформы мгновенного обмена, DeFi-протоколы и компании по анализу блокчейнов перехватить соответствующие транзакции; такие эмитенты, как Tether и Circle, заморозили в общей сложности около 3 миллиардов долларов. Когда одна биржа столкнулась с проблемами, весь процесс клиринга и эмиссии в отрасли был активирован в течение нескольких часов.
Однако сотрудничество изменяет распределение убытков после их возникновения, а не вероятность их возникновения. CertiK подсчитала, что в первой половине года в отрасли было заморожено или возвращено 115 миллионов долларов, что составляет 8,8% от 1,316 миллиарда убытков; Binance в этот раз вернула удивительно высокий процент, потому что основными украденными активами были стейблкоины, а биткойны и эфириумы без эмитента оставались у злоумышленников, которые все еще держали около 2,4 миллиарда долларов.
Заключение
От уязвимостей смарт-контрактов до потери устройств сотрудников, от взлома сторонних поставщиков до AI-поддерживаемого проникновения, от атак на управление до долгосрочной стратегии хакерских групп Северной Кореи, криптоиндустрия переживает глубокие изменения в моделях атак.
Искусственный интеллект снижает затраты на подготовку атак, специализированные атакующие организации увеличивают масштаб и продолжительность атак, а недостаточные долгосрочные инвестиции в безопасность со стороны проектов создают больше возможностей для этих атак.
Вывод средств из какого-либо проекта может быть вовремя приостановлен, какая-то аномальная транзакция может быть заморожена эмитентом стейблкоинов, а какая-то атака может привести только к утечке пользовательских данных и компрометации внутренних систем. Но все эти события означают, что почти все криптопроекты уже потеряли контроль над границами безопасности.
Блокчейн может гарантировать, что записи транзакций не могут быть изменены, но не может гарантировать, что инициатор транзакции не был обманут, и не может гарантировать, что ключи для подписания транзакции не были украдены. Когда злоумышленники начинают обходить код и атаковать людей и организации напрямую, криптоиндустрия должна заново понять, что такое настоящая безопасность.
Если в последние десять лет самым важным новшеством в криптоиндустрии стало создание системы передачи ценностей, не требующей доверия третьим лицам, то в следующие десять лет отрасли необходимо ответить на другой вопрос: как в среде, полной недостоверных участников, действительно защитить активы и доверие пользователей?
 Предупреждение о рисках
 Предупреждение о рисках

Популярные статьи