암호화 자금 안전 논란이 다시 일어났고, Coinbase는 "10억 달러 해커 공격을 은폐했다"는 비난을 받고 있다
 핵심 관점

 하드웨어 지갑과 거래소가 연이어 해킹당하고, 모든 선택이 대가를 치러야 할 때, 사용자는 자금을 어디에 두어야 할까요?
저자: Zhou, ChainCatcher
Bitget에서 약 3억 9천만 달러가 도난당한 여파가 가라앉지 않은 가운데, Coinbase를 둘러싼 논란이 다시 거래소 보안을 여론의 중심으로 끌어올렸다.
9월 26일, X 사용자 kuno가 게시글을 올려 Coinbase가 1년 전 그의 계정을 잠갔고 여전히 120만 달러를 빚지고 있다고 주장하며, Coinbase가 24시간 내에 문제를 해결하지 않으면 회의 녹음을 공개하고 법적 조치를 취하겠다고 밝혔다.
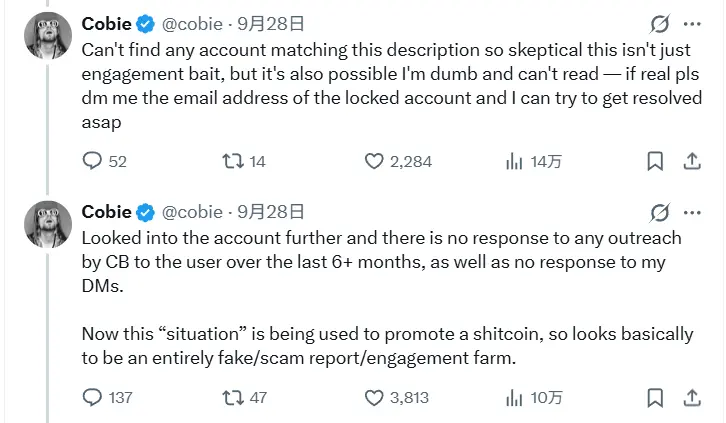
Coinbase Base App 책임자 Cobie는 설명과 일치하는 계정을 찾지 못했으며, 이는 관심을 끌기 위한 것이라고 의심한다고 응답했다. 그는 Coinbase가 지난 6개월 이상 그 사용자와의 연락이나 개인 메시지에 대한 응답을 받지 못했다고 언급하며, 이 사건이 쓰레기 코인을 홍보하는 데 사용되고 있으며, 완전히 가짜 사기 보고서처럼 보인다고 말했다.
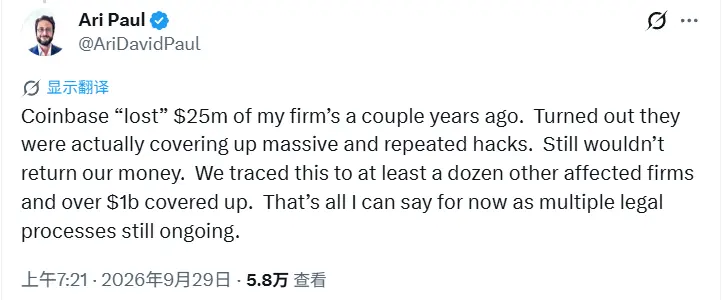
이후, 암호 자산 관리 회사 BlockTower Capital의 창립자 Ari Paul은 Coinbase가 몇 년 전 그의 회사에 2,500만 달러의 손실을 초래했으며, 그 후 Coinbase가 대규모로 반복 발생하는 해킹 공격을 은폐하고 있다고 주장했다. 관련 자금은 현재까지 반환되지 않았다.
그는 팀이 최소 10여 개의 영향을 받은 기관을 추적했으며, 관련 금액이 10억 달러를 초과한다고 밝혔다. 여러 법적 절차가 진행 중이기 때문에 현재로서는 이들만 공개할 수 있다고 덧붙였다.
기사를 작성하는 시점에서, Ari Paul은 검증 가능한 증거 자료를 공개하지 않았고, Coinbase도 공개적으로 응답하지 않았다. 그러나 이 주장은 커뮤니티에서 빠르게 확산되었고, 많은 사용자들이 자신도 Coinbase에서 자금 손실을 경험했다고 주장했다. 이는 Coinbase가 지난 몇 년 동안 겪었던 여러 보안 사건과 무관하지 않다.
문자 메시지 취약점에서 고객 서비스 내부자까지, Coinbase의 과거
2021년 10월 초, Coinbase는 일부 고객에게 데이터 유출 통지서를 발송했다. 미국 캘리포니아 주 검찰총장 웹사이트에 제출한 통지서에 따르면, 그 해 3월부터 5월 20일 사이에 최소 6,000명의 고객 계정이 도난당했다.
통지서에 따르면, 공격자는 피해자의 이메일, 비밀번호 및 전화번호를 사전에 알고 있어야 하며, 개인 이메일에 로그인할 수 있어야 했다. 이후 Coinbase의 문자 메시지 계정 복구 과정의 결함을 이용해 이중 인증 코드를 얻어 계정에 접근하여 자금을 이체했다.
Coinbase 대변인은 회사가 즉시 취약점을 수정했으며, 고객의 계정을 복구하고 손실을 보상하는 데 협력했다고 밝혔다. 그러나 CNBC 보도에 따르면, 통지서가 발송되기 전 이미 몇몇 사용자가 계정이 비워진 상태로 수개월 동안 불만을 제기했으며, Coinbase는 반응이 느리다는 비판을 받았다.
4년 후, 유사한 시간 차가 다시 발생했다. 2025년 5월 11일, Coinbase는 내부 정보를 확보했다고 주장하는 상대방으로부터 2천만 달러의 몸값을 요구하는 협박 이메일을 받았다.
Coinbase는 이후 공식 블로그에서 범죄자가 해외 고객 서비스 직원을 매수하고 모집하여 고객 데이터를 탈취해 사회 공학 공격을 수행했다고 밝혔다. 메인 주 검찰총장에게 제출한 보고서에 따르면, 약 6.95만 명의 고객이 영향을 받았으며, 유출은 2024년 12월 26일 전후에 시작되었다. Coinbase는 비밀번호, 개인 키, 자금 및 Coinbase Prime 계정은 영향을 받지 않았다고 밝혔다.
Coinbase는 몸값 지급을 거부하고 2천만 달러의 보상을 설정했다. 미국 증권 거래 위원회에 제출한 문서에 따르면, 이 사건의 비용은 1억 8천만 달러에서 4억 달러 사이로 예상된다.
CEO Brian Armstrong은 관련 직원이 당시 해고되었지만, 이번 사건을 통해 이러한 사건들이 동일한 공격으로 연결되었다고 말했다. 로이터 통신에 따르면, Coinbase는 2025년 1월에 외주업체 TaskUs의 인도 직원이 개인 휴대폰으로 작업 컴퓨터의 고객 데이터를 촬영한 사실을 이미 알고 있었다고 보도했다.
그러나 변호사 Ariel Givner는 X에서 협박 이메일이 5월 11일에 발송되었으며, Coinbase는 몸값 지급을 거부하기로 결정한 후에야 사용자에게 통지했다고 지적했다.
Coinbase를 사칭한 사기는 여기서 그치지 않았다. 뉴욕 브루클린 지역 검찰청에 따르면, 지역 남성 Ronald Spektor가 Coinbase 고객 서비스 직원을 사칭하여 사용자 계정이 해킹당했으며 자산이 위험에 처해 있다고 주장하며 약 100명의 사용자가 그의 통제하에 있는 지갑으로 암호 자산을 이체하도록 유도하여 총 약 1,594만 달러를 사취했다. 그는 9월 2일 유죄를 인정했으며, 9월 23일 4년에서 12년의 징역형을 선고받았다.
사기를 당한 사용자가 돈을 되찾을 수 있을지는 Coinbase의 판단에 달려 있다. 2025년 사건에서 사기를 당한 사용자에 대해 Coinbase는 보상을 약속했지만, 개별적으로 검토해야 하며 손실이 이번 유출과 직접 관련이 있음을 확인해야 한다.
사용자와 Coinbase 간에 이견이 있을 경우, 소송도 쉽지 않다. 한 사용자가 Coinbase를 상대로 소송을 제기했으며, Coinbase는 계정 내의 사기 이체에 대해 신속하고 선의의 조사를 하지 않았다고 주장했다. Coinbase는 사용자 계약에 따라 강제 중재를 요구했다. 미국 제9 순회 항소 법원은 2023년 12월 판결에서 지방 법원이 중재 요청을 기각한 결정을 뒤집고, 계약의 관련 조항이 집행 가능하다고 판단했다.
이 사건들을 되돌아보면, Coinbase 자체의 프로세스에서 실제로 악용된 취약점이 있었고, 비록 사건을 공개하고 보상을 약속했지만, 공개 과정이 확실히 느렸다.
Ari Paul이 언급한 해킹 공격 은폐가 Coinbase의 관리 시스템이 해킹당했지만 공개되지 않았다는 것을 의미하는지, 아니면 계정이 도난당한 후 Coinbase가 보상을 거부했다는 것을 의미하는지는 현재로서는 불확실하다.
하드웨어 지갑과 거래소 연속 도난, 어떻게 보상받나?
올해 하반기, 암호화폐 산업의 보안 사건이 눈에 띄게 증가했다. 블록체인 보안 회사 PeckShield의 통계에 따르면, 8월에만 50건의 주요 해킹 사건이 발생했다, 이는 7월의 30건에 비해 67% 증가한 수치로, 올해 들어 단일 월 기준으로 가장 많은 사건이다.
그러나 8월의 손실은 증가하지 않았다. 해당 월의 총 손실은 약 1억 3,630만 달러로, 7월의 약 2억 7천만 달러에 비해 49.5% 감소했으며, 사건당 평균 손실은 7월의 약 900만 달러에서 약 270만 달러로 줄어들었다.
9월에 들어서면서 단일 사건의 규모가 다시 확대되었으며, 특히 Bitget와 Liquid Network의 두 사건이 주목받았다.
Liquid 기술 제공업체 Blockstream이 발표한 사건 통지서에 따르면, 자칭 화이트 해커인 공격자가 9월 6일 비트코인 사이드체인 Liquid Network의 연합 지갑에서 약 4,000개의 비트코인을 인출했으며, 당시 가치는 약 3억 2천만 달러로, 이는 준비금의 95%에 해당한다.
Liquid의 사건 보고서에 따르면, 개인 키는 유출되지 않았다. 공격자는 Liquid의 오픈 소스 소프트웨어 Elements의 취약점을 이용해 준비금이 없는 약 4,000개의 L-BTC를 생성한 후, 정상적인 인출 절차를 통해 실제 비트코인으로 교환했다.
Blockstream이 취약점 수정을 확인한 후, 공격자는 9월 7일 3,400개의 비트코인을 반환했으나, 여전히 약 598.5개는 반환되지 않았으며, Blockstream에 10%의 보상을 요구했다. Blockstream은 이 요구를 거부했다, CEO Adam Back은 9월 10일 Liquid가 블록 생성을 재개할 때 L-BTC와 비트코인의 1:1 연동이 보장될 것이라고 공개적으로 발표했으며, 부족분은 Blockstream이 부담할 것이라고 말했다.
그러나 보장을 한다고 해서 사용자가 자금을 되찾았다는 의미는 아니다. Liquid 공식은 9월 17일 인출 기능이 여전히 중단 상태라고 발표했으며, 이후 진전을 공개하지 않았다.
2주가 넘은 후, Bitget에서도 사건이 발생했다. 9월 24일 저녁, Bitget의 지갑이 낯선 주소로 자산을 이체하기 시작했다. 체인 상 추적에 따르면, 손실은 약 3억 8,750만 달러로, 올해 최대 규모의 암호화폐 도난 사건이며, 9월은 올해 도난 금액이 가장 높은 달이 되었다.
공격자는 사용 중인 제3자 보안 제품의 취약점을 이용해 내부 네트워크의 고급 권한을 획득하고, 위조된 거래가 정상 승인 절차를 거쳐 자동으로 통과되었다. Bitget CEO Gracy Chen은 공격자가 개인 키를 탈취하지 않았으며, Bitget은 공격이 북한 해커에 의해 발생한 것으로 의심하고 있다고 밝혔다.
Bitget 공식은 손실이 5,500개의 비트코인을 보유한 사용자보호 기금으로 전액 보상될 것이라고 발표했으며, 9월 28일부터 인출이 단계적으로 재개될 예정이며, 10월 2일 이전에 전면적으로 복구할 계획이라고 밝혔다.
거래소와 사이드체인 외에도, 자가 관리도 예외는 아니었다. 올해 7월 말, 하드웨어 지갑 Coldcard의 펌웨어 결함이 폭로되었다, 2021년 이후 생성된 일부 니모닉 문구가 추론될 수 있어, 사용자는 총 약 1,800개의 비트코인을 도난당했으며, 그 중에는 은행 금고에 보관되거나 한 번도 인터넷에 연결되지 않은 장치도 포함되어 있다. Forbes의 보도에 따르면, 제조사 Coinkite는 피해자가 경찰에 신고하고 보험 청구를 신청하는 데 협력하고 있지만, 보상은 제안하지 않았으며, 일부 피해자는 집단 소송을 준비하고 있다.
자금 안전 문제의 파문 재발
이 사건들을 되돌아보면, 자금을 어디에 두느냐에 따라 사건 발생 후의 결과가 크게 달라진다.
중앙화 거래소에 두었을 경우, 플랫폼이 해킹당한 후 보상 여부는 거래소가 사전에 준비했는지에 따라 달라진다. 보호 기금이 있는 경우 전액 보상이 가능하지만, 기금이 암호 자산으로 평가되면 그 가치도 암호화폐 가격 변동에 따라 달라질 수 있다. 사기를 당한 사용자의 보상은 종종 개별적으로 검토해야 하며, 이견이 발생할 경우 중재로 넘어갈 수 있다.
운영 측이 보상을 약속하더라도, 사용자가 돈을 빨리 되찾을 수 있을지는 불확실하다. 약속이 이행되기 전까지 자산은 오랜 시간 동안 동결 상태일 수 있다.
하드웨어 지갑을 선택하여 자가 관리하는 경우, 사용자는 플랫폼에 대한 의존도를 줄일 수 있지만, 장치와 공급망의 위험을 떠안게 된다. 비록 조작이 정확하더라도, 제조사의 펌웨어에 결함이 발생하면 손실은 종종 스스로 감당해야 하며, 소송을 통해 해결해야 할 수 있다.
고객 서비스를 사칭하거나 내부자를 매수하는 공격은 사람을 겨냥한 것이므로, 자산이 어디에 있든지 간에 피할 수 없다.
자산을 어떻게 보관해야 하는지에 대한 업계의 논란은 오랫동안 계속되어 왔습니다. 올해 8월, Ari Paul은 Coldcard 도난 사건에 대해 자가 보관이든 제3자 보관이든 암호 자산은 안전할 수 없다고 언급했습니다. 대부분의 선진국에서 자산 보호를 위한 법률 체계는 암호학보다 훨씬 더 신뢰할 수 있습니다.
ShapeShift 창립자 Erik Voorhees는 어떤 자산도 절대적으로 안전하지 않으며, 각 보관 방식에는 장단점이 있다고 반박했습니다. 핵심은 사용자가 스스로 선택할 수 있고, 그 선택에 책임을 져야 한다는 것입니다.
Solana Labs 공동 창립자 toly는 암호 자산이 여러 용도로 사용될 수 있으며, 투자로 사용된다면 보관 기관에 맡겨야 한다고 생각합니다. 극단적인 상황을 방지하기 위한 것이라면 그것은 투자라기보다는 비용이며, 냉장 보관에 대해 연구하는 데 시간을 투자할 수 있습니다. 두 가지는 혼동해서는 안 됩니다.
현재, Ari Paul은 다시 Coinbase를 겨냥하고 있습니다. 이 주장이 성립할 수 있을지는 증거와 법적 절차가 답을 줄 것입니다. 그러나 이 논란은 항상 모든 보유자에게 하나의 질문을 던집니다. 모든 선택에는 대가가 따를 때, 당신의 돈은 어디에 두어야 할까요?
 위험 경고