加密資金安全風波再起,Coinbase 被指「掩蓋 10 億美元黑客攻擊」
 核心觀點

 硬體錢包、交易所接連被盜,當每一種選擇都有代價,用戶應該將資金放在哪裡?
作者:Zhou,ChainCatcher
Bitget 被盜近 3.9 億美元的餘波尚未平息,一場圍繞 Coinbase 的爭議又把交易所安全推回輿論中心。
9 月 26 日,X 用戶 kuno 發帖稱 Coinbase 一年前鎖定其帳戶並稱仍欠 120 萬美元,要求 Coinbase 在 24 小時內解決,否則將公開會議錄音並訴諸法律。
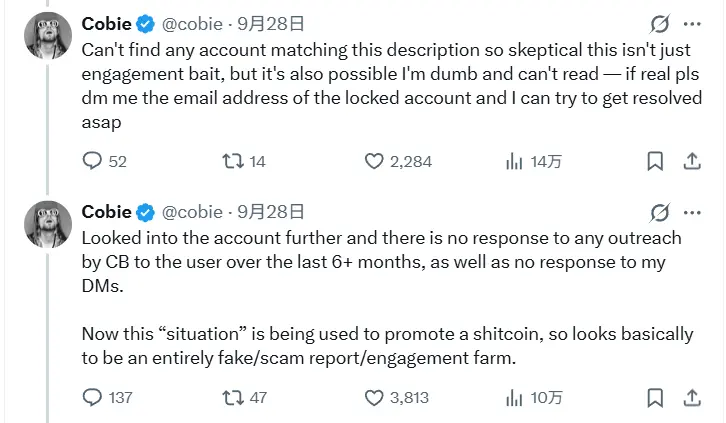
Coinbase Base App 負責人 Cobie 回應稱,未找到與描述相符的帳戶,懷疑這是在博取關注。他表示,Coinbase 過去半年多的聯繫和他本人的私信均未得到該用戶回覆,事件正被用來推廣垃圾幣,看起來完全是一份虛假的詐騙報告,目的是刷互動。
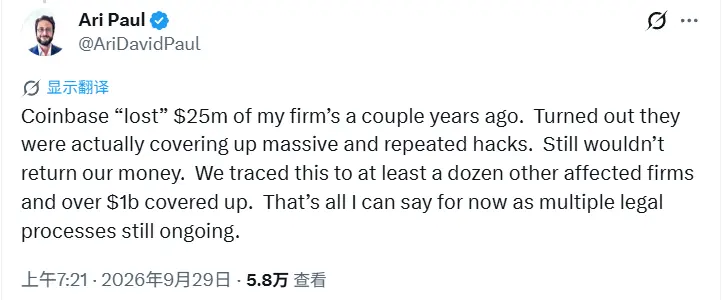
隨後,加密資產管理公司 BlockTower Capital 創始人 Ari Paul 留言稱,Coinbase 幾年前導致其公司損失 2500 萬美元,事後發現 Coinbase 實際上在掩蓋大規模且反覆發生的黑客攻擊,相關資金至今未歸還。
他表示,團隊已追蹤到至少十餘家受影響機構,涉及金額超過 10 億美元,由於多項法律程序仍在進行,目前只能披露這些。
截至發稿,Ari Paul 未公開可核實的證據材料,Coinbase 亦未作出公開回應。不過,這條指控在社區迅速擴散,不少用戶稱自己也曾在 Coinbase 遭遇資金損失。這與 Coinbase 過去幾年的幾起安全事件不無關係。
從簡訊漏洞到客服內鬼,Coinbase 的舊帳
2021 年 10 月初,Coinbase 向部分客戶寄出一份數據洩露通知信。根據其提交至美國加州總檢察長網站的通知信,當年 3 月至 5 月 20 日期間,至少 6000 名客戶的帳戶被盜。
通知信顯示,攻擊者需要事先掌握受害者的郵箱、密碼和手機號,並能登錄其個人郵箱,再利用 Coinbase 簡訊帳戶恢復流程中的一處缺陷獲取雙重驗證碼,進入帳戶轉走資金。
Coinbase 發言人表示,公司已立即修復漏洞,並協助客戶恢復帳戶、賠付損失。但據 CNBC 報導,在通知信發出之前,已有用戶抱怨帳戶被清空長達數月,Coinbase 也因反應遲緩受到批評。
四年後,類似的時間差再次出現。2025 年 5 月 11 日,Coinbase 收到一封勒索郵件,對方展示了已獲取的內部信息,要求支付 2000 萬美元換取保密。
Coinbase 隨後在官方博客中披露,犯罪分子收買並招募了一批海外客服人員竊取客戶數據,用於實施社會工程攻擊。根據其向緬因州總檢察長提交的申報,約 6.95 萬名客戶受影響,洩露始於 2024 年 12 月 26 日前後。Coinbase 表示密碼、私鑰、資金和 Coinbase Prime 帳戶均未受影響。
Coinbase 拒絕支付贖金,轉而設立 2000 萬美元懸賞。根據其向美國證券交易委員會提交的文件,此事的成本預計在 1.8 億至 4 億美元之間。
CEO Brian Armstrong 表示,涉事人員當時已被解雇,但直到此次才把這些事件串聯為同一場攻擊。據路透社援引知情人士報導,Coinbase 早在 2025 年 1 月就已獲悉,外包商 TaskUs 在印度的一名員工用個人手機拍攝工作電腦上的客戶數據。
然而,律師 Ariel Givner 在 X 上指出,勒索郵件早在 5 月 11 日就已發出,而 Coinbase 直到決定拒付贖金後才通知用戶。
冒充 Coinbase 的詐騙並未就此停止。據紐約布魯克林地區檢察官辦公室通報,當地男子 Ronald Spektor 冒充 Coinbase 客服,稱用戶帳戶遭黑客入侵、資產面臨風險,誘導約 100 名用戶把加密資產轉入他控制的錢包,累計騙取約 1594 萬美元。他於 9 月 2 日認罪,9 月 23 日被判處 4 至 12 年監禁。
被騙的用戶能否拿回錢,取決於 Coinbase 的認定。對於 2025 年事件中被騙轉帳的用戶,Coinbase 承諾賠付,但需逐案審核,確認損失與此次洩露直接相關。
如果用戶與 Coinbase 存在分歧,打官司也沒那麼容易。一名用戶曾起訴 Coinbase,稱其未對帳戶中的欺詐轉帳進行及時、善意的調查,Coinbase 則依據用戶協議要求強制仲裁。美國第九巡迴上訴法院在 2023 年 12 月的判決中推翻了地方法院駁回仲裁請求的裁定,認定協議中的相關條款可以執行。
回看這幾起事件,Coinbase 自身流程確實出過被利用的漏洞,儘管最終都公開了事件並承諾賠付,但披露過程確實慢了一步。
Ari Paul 所說的掩蓋黑客攻擊,究竟是指 Coinbase 的托管系統被攻破卻未披露,還是指帳戶被盜後 Coinbase 拒絕賠付,目前仍不清楚。
硬體錢包、交易所接連被盜,怎麼賠?
今年下半年,加密行業的安全事件明顯變密。據區塊鏈安全公司 PeckShield 的統計,8 月共發生 50 起重大黑客事件,較 7 月的 30 起增加 67%,是今年以來單月最多的一次。
不過 8 月的損失並沒有跟著上升。當月總損失約 1.363 億美元,較 7 月的約 2.7 億美元下降 49.5%,平均每起事件的損失從 7 月的約 900 萬美元降至約 270 萬美元。
進入 9 月,單起事件的規模重新放大,尤其是 Bitget 和 Liquid Network 兩起事件。
據 Liquid 技術提供方 Blockstream 發布的事件通告,自稱白帽的攻擊者於 9 月 6 日從比特幣側鏈 Liquid Network 的聯邦錢包中提走約 4000 枚比特幣,當時價值約 3.2 億美元,約占儲備的 95%。
Liquid 的事件報告顯示,沒有私鑰遭到洩露。攻擊者利用 Liquid 底層開源軟體 Elements 的漏洞,憑空生成約 4000 枚沒有儲備支撐的 L-BTC,再通過正常的提取流程換回真實的比特幣。
在 Blockstream 確認漏洞修復後,攻擊者於 9 月 7 日歸還了 3400 枚,仍有約 598.5 枚未歸還,並向 Blockstream 索要 10% 的賞金。Blockstream 拒絕了這一要求,CEO Adam Back 在 9 月 10 日 Liquid 恢復出塊時公開表示,L-BTC 與比特幣 1:1 的錨定將得到保障,缺口由 Blockstream 承擔。
不過,承諾兜底並不意味著用戶已經拿回資金。Liquid 官方 9 月 17 日表示,提取功能仍處於暫停狀態,此後未再公布進展。
兩週多後,Bitget 也出事了。9 月 24 日晚,Bitget 的錢包開始向一個陌生地址轉出資產。根據鏈上追蹤,損失約 3.875 億美元,這是今年規模最大的一起加密貨幣被盜事件,也讓 9 月成為今年被盜金額最高的月份。
攻擊者利用其所使用的一款第三方安全產品的漏洞,取得內部網絡的高級權限,偽造的交易經過正常審批流程後被自動放行。Bitget CEO Gracy Chen 表示,攻擊者並未竊取私鑰,Bitget 懷疑攻擊來自朝鮮黑客。
Bitget 官方表示,損失將由持有 5500 枚比特幣的用戶保護基金全額覆蓋,提現從 9 月 28 日起分階段恢復,計劃 10 月 2 日前全面恢復。
交易所和側鏈之外,自托管也沒能倖免。今年7月底,硬體錢包 Coldcard 被曝固件缺陷,自 2021 年以來生成的部分助記詞可被推算,用戶累計被盜約 1800 枚比特幣,其中不乏存放在銀行保險箱、從未連網的設備。據 Forbes 報導,製造商 Coinkite 正協助受害者報警和申請保險理賠,但沒有提出賠償,部分受害者已在籌備集體訴訟。
資金安全問題風波再起
回看這幾起事件,錢放在哪裡,出了事之後的結局大不相同。
放在中心化交易所,平台被攻破後能否賠付,取決於交易所事先有沒有準備。有保護基金的可以全額兜底,但基金若以加密資產計價,其價值也會隨幣價波動。被騙用戶的賠付往往需要逐案審核,一旦產生分歧,還可能被推向仲裁。
即便運營方承諾兜底,用戶也未必能很快拿回錢。承諾落地之前,資產可能長時間處於凍結狀態。
選擇硬體錢包自托管,用戶擺脫了對平台的依賴,也接過了設備和供應鏈的風險。即便操作無誤,一旦廠商的固件出現缺陷,損失往往只能自己承擔,或通過訴訟爭取。
而冒充客服、收買內鬼這類攻擊針對的是人,無論資產放在哪裡都繞不開。
關於資產應該如何保管,業內爭論已久。今年 8 月,Ari Paul 針對Coldcard被盜一事表示,無論自托管還是第三方托管,加密資產都無法做到安全,在大多數發達國家,法律體系對資產的保護遠比密碼學可靠。
ShapeShift 創始人 Erik Voorhees 反駁稱,沒有任何資產是絕對安全的,每種保管方式都有取捨,關鍵在於用戶可以自主選擇,並為選擇負責。
Solana Labs 聯合創始人 toly 則認為,加密資產有多種用途,如果作為投資,就應交給托管機構;如果是為了防範極端情況,那它就是一筆成本而非投資,可以花心思研究冷存儲,兩者不應混為一談。
如今,Ari Paul 又把矛頭指向了 Coinbase。這一指控能否成立,有待證據和法律程序給出答案。但這場爭議始終把一個問題擺在每個持幣者面前,當每一種選擇都有代價,你的錢,應該放在哪裡?
 風險提示