QRコードをスキャンしてダウンロードしてください。
ホームページ
速報
深さ
カレンダー
データ
発見する
BTC
$80,141.35
-1.26%
ETH
$2,309.52
-1.87%
BNB
$730.88
-2.84%
XRP
$1.27
-4.24%
SOL
$99.29
-2.64%
TRX
$0.3308
+0.42%
DOGE
$0.0775
-2.78%
ADA
$0.1979
-3.43%
BCH
$281.77
-1.66%
LINK
$11.38
-3.05%
HYPE
$92.81
+14.86%
AAVE
$130.08
-3.73%
SUI
$0.9162
-2.50%
XLM
$0.1666
-3.26%
ZEC
$1,291.68
+0.22%
AAPL
$350.27
+1.37%
AMZN
$231.59
-8.94%
GOOGL
$282.64
-4.46%
MSFT
$528.04
-4.56%
META
$620.34
+0.77%
NVDA
$211.05
-1.27%
TSLA
$400.07
-0.81%
SNDK
$1,373.08
-0.42%
INTC
$77.77
-17.11%
SPCX
$142.21
-1.08%
MU
$922.03
-4.24%
AMD
$543.29
-4.67%
ホームページ
記事
速報
専題
専門コラム
ナレッジベース
カレンダー
市場
チャート
イベント
ツールナビゲーション
無
すべて
記事
速報
トランプ:アメリカとベネズエラが石油採掘で協力
アメリカのトランプ大統領は、アメリカがベネズエラと協力して数百万バレルの石油を採掘し、アメリカに供給することを発表しました。
2時間前
無
トランプ:アメリカはイランの核兵器計画を阻止するために攻撃しなければならない
アメリカのトランプ大統領は、アメリカはイランが核兵器を取得するのを阻止するために攻撃しなければならないと述べました。
3時間前
無
Chainlinkは24時間年中無休の市場情報サービスを開始し、Aaveが公式ローンチパートナーとなりました。
ChainlinkはChainlink 24/7の開始を発表しました。これは、株式、商品などの伝統的な資産を対象に、週末や祝日を含む24時間体制での市場情報を提供し、金曜日の夜から日曜日の夜および休市日の価格設定の空白を埋めるものです。このサービスはData FeedsとData Streamsを通じて提供され、開市時の時間帯には24/5のセッションデータを使用し、伝統的な市場の閉場後には複数の永続契約プラットフォームの価格を集約し、単一の連続価格参照を形成します。公式の開始パートナーであるAaveは、24/7 Data Feedsをその機関向け貸出プラットフォームHorizonに使用しており、トークン化されたRWA担保の24時間体制での価格設定を行っています。初期段階では高い取引量の米国株を対象とします。Chainlinkによれば、24/5は近半数のトークン化された株式に遅延価格設定を提供しており、Ondo、xStocks、Robinhood、Coinbaseなど、6つのチェーンを超えて16億ドル以上のトークン化された株式の価格設定を支えています。
6時間前
Chainlink
Aave
アメリカの第3四半期の最終販売年率初値は予想を下回った
アメリカの第3四半期の最終販売年率の初値は1.7%で、予想の2%を下回り、前回値は2.8%でした。
8時間前
無
Yield Basisが無許可のpropAMMを発表し、WETHプールを優先的に展開します。
Curve 創設者 Michael Egorov が設立した自動マーケットメイキングプロトコル Yield Basis は、許可不要の propAMM を発表し、Curve 上の流動性メカニズムをアップグレードする予定です。この設計は、市場感知価格設定と動的手数料を組み合わせており、取引量を増加させ、アービトラージ損失を減少させ、流動性提供者のリターンを改善することを目指しています。過去 18 ヶ月のシミュレーションに基づくと、Yield Basis の WETH ポジションは新しい設計の下で ETH ベースで年率 8.5% 増加し、既存のパラメータでは 3.6% です。公式によると、WETH 流動性提供者は追加の操作を必要とせず、新しい設計はその資金プールに直接作用します。資金プールの価格を市場価格に戻すための小額取引手数料は 0.50% であり、誰でも価格を提出したり資金を預けたりすることができ、関連コードは公開されています。WETH プールは最初に展開され、ビットコイン関連の資金プールは WETH プールが成功裏に展開された後に続きます。発表によると、資金プールはアービトラージャーが取引から得た利益に基づいて手数料を請求し、最低手数料の約三分の二の利益を保持します。新しい設計では、単一の手数料が低く、シミュレーションされた取引量は既存の水準の約三倍に近く、必要な寄付は現在の約四分の一です。Yield Basis DAO はこの戦略を所有し、Curve 緊急 DAO は緊急時に閉鎖することができますが、Curve 資金プール契約自体は変更されません。Curve DAO 投票 1508 は戦略を WETH プールに接続し、留保利益比率を設定し、Yield Basis 投票 60 は LevAMM 手数料を 1.5%(現在は 1.3%)に設定し、寄付率はプールの価値の年間 1.2%(現在は約 5%)です。上記のシミュレーションにはアービトラージ交換のみが含まれ、通常の取引や清算は含まれていません。
9時間前
Yield Basis
Curve
WETH
AMM
OpenAIはChatGPT ProとBusinessに無料APIクレジットを提供します。
OpenAI のドキュメントによると、条件を満たす ChatGPT Pro および Business サブスクリプションは、独自の API 組織でアプリやエージェントを構築するための無料 API クレジットを受け取ることができます。クレジットはサブスクリプションに応じて自動的に付与され、未使用の部分は請求サイクルの終了時に失効し、繰り越されません。有効な無料クレジットがある場合、API の支払い方法をバインドする必要はありません。毎月のクレジットについては、Pro の 100 ドル、200 ドル、500 ドルのプランはそれぞれ 100 ドル、200 ドル、500 ドルに対応し、Business Standard は各有料席位 20 ドル、Business Premium は各有料席位 100 ドルです。初回の付与は現在のサブスクリプションの請求サイクルの残り時間に応じて比例計算され、そのサイクルの終了時に失効します。Business の API クレジットはワークスペース内で共有され、毎月の上限は 500 ドルです。年払いのワークスペースには年間クレジットが一括で付与され、年度の請求サイクルの終了時に失効します。ユーザーは条件を満たすサブスクリプションアカウントで ChatGPT にログインする必要があり、Pro は設定の請求から受け取り、Business はワークスペースの請求設定または管理コンソールから受け取り、クレジットを受け取る API 組織を確認する必要があります。クレジットは関連組織の API プラットフォーム上の有料使用量をカバーし、Responses API、Agents API、Decisions API、GPT-Live および Realtime API、Images API、さらにウェブ検索、ファイル検索、Code Interpreter などの組み込みツールおよび関連費用が含まれます。API キーを使用して Codex を利用することは権利の範囲外であり、クレジットは ChatGPT または既にログインしている Codex の使用量上限を引き上げることはありません。無料クレジットは購入済みのクレジットよりも優先して使用され、使い切って残高がない場合、リクエストは HTTP 429、エラーコード credit_balance_exhausted で失敗します。
17時間前
OpenAI
ChatGPT
API
ビジネス
アリウム:最近無許可アクセスを受けたことを公表、コアプラットフォームは再びオンラインに復帰しました
AlliumのCEO兼共同創設者Ethan Chanは、Alliumが10月25日に一件のセキュリティインシデントを発見し、一部のシステムへの不正アクセスが関与していると発表しました。Alliumは直ちにアクセスを制限し、システムを保護する措置を講じ、影響を受けた顧客に直接通知し、引き続き更新とサポートを提供しています。Alliumは独立したサイバーセキュリティ会社を雇い、対応と調査を支援し、認証や監視などのセキュリティコントロールを強化することに重点を置いています。調査が完了した後、調査結果の要約と対応策を共有する予定です。Alliumは、Allium App、Explorer、Explorer APIsを含むコアプラットフォームが復旧したと述べており、一部の機能は復旧期間中に一時的に利用できない状態です。最新の可用性と更新はステータスページに掲載されています。Ethan Chanは、事件による中断について謝罪し、顧客の信頼を維持するには明確なコミュニケーションと継続的なフォローアップが必要であると述べました。
19時間前
Allium
ネットワークセキュリティ
システム復旧
Cysicは安全事件処理の進展を更新しました:720万枚のCYSを焼却し、無許可の増発数量を相殺しました。
Cysicは安全事件処理の進捗更新を発表し、以前の不正なトークン増発を相殺するために、BNB Smart Chain(BSC)上で7,200,002枚のCYSを焼却したことを明らかにしました。2件の焼却取引はすでにチェーン上で確認されており、BSC上のCYSトークン供給量を永久に減少させ、プロジェクトのトークン経済モデルに再び適合させました。
2026-10-28
Cysic
CYS
BNB スマートチェーン
Myriadの管理者ウォレットが侵害され、10の予測市場が無効化され、自動返金されました。
予測市場プラットフォーム Myriad は、管理者のウォレットが侵害されたため、プラットフォームが 10 の予測市場を無効にしたと発表しました。公式の説明によると、影響を受けた市場の両方のポジション保有者は、攻撃前の価格に基づいて自動的に返金を受けることができますが、受け取ったボーナスは差し引かれます。Myriad は、ユーザーが現実世界のイベントの結果に賭けることを許可する予測市場プラットフォームです。管理者のウォレットが侵害された後、プラットフォームは関連市場を無効にすることを決定し、ポジション保有者に自動返金を約束しました。返金は攻撃前の価格に基づいて計算され、受け取ったボーナスは返金から差し引かれます。
2026-10-28
Myriad
予測市場
セキュリティ事件
ウォレット侵入
Predict.fun:約40万USDTのユーザー資金が無許可で転出され、第三者のホスティングのAPIドキュメントサイトが侵入された疑いがある
Predict.fun の公式が X プラットフォームで発表した声明によると、少数のユーザーのウォレットで無断の資金移動が発生し、損失は合計約 40 万 USDT に達しています。初期調査では、第三者サービスプロバイダーがホスティングしている API ドキュメントサイトが侵害された可能性があり、短期間で少数のユーザーに影響を与えました。当該サイトは現在オフラインで、調査が完了するまで閉鎖されます。Predict.fun は、今回の事件で直接的な損失を被ったユーザーに対して全額補償を約束し、調査終了後に完全な振り返り報告と今後の防止策を発表します。Predict.fun は BNB Chain に基づく予測市場プラットフォームです。
2026-10-27
Predict.fun
USDT
BNB チェーン
ベライゾンのCEO:スペースXのネットワークリース取引は無益
Verizon (VZ.N) のCEOは、SpaceX (SPCX.O) のネットワークリース取引には「利益がない」と述べました。
2026-10-26
Verizon
SpaceX
ネットワークレンタル
Lidoが0x02 CSMをローンチし、無許可のバリデーターの運用を開放しました。
Lidoが0x02 CSMを立ち上げ、無許可で最大2048 ETHの有効残高のバリデーターを運営できるようになりました。オペレーターは自己資金を用意する必要はなく、債券を提供するだけで済みます。最初のキーには32 ETHが必要で、以降のキーには30 ETHが必要です。ステーキングはプロトコルによって配分されます。このモジュールは初期デポジットキューと32席の追加ステーキングキューを採用しています。立ち上げ時の初期シェア上限はLido Core TVLの0.01%で、最初の約32本のキーがシードデポジットを受け取ります。
2026-10-24
Lido
ステーキング
ETH
SuccinctのSP1が深刻な脆弱性を暴露し、メインネットが無効な証明を受け入れる可能性がある
Succinct 旗下のゼロ知識証明システム SP1 が高い深刻度の信頼性の脆弱性を暴露しました。この脆弱性は GitHub の公告 GHSA-p7v2-jjv3-8p8f によって公開され、SP1 のネイティブ Rust 検証器 6.0 から 6.8.0 バージョンに影響を与え、メインネットの Prover Network が無効な証明を受け入れる可能性があります:悪意のある証明者が無効な実行の証明を提出しても、ネットワークの検証器はそれを受け入れてしまいます。脆弱性の原因は、検証器がデータのタグ(宣言次元)を読み取るだけで、実際に保存されている要素の数が次元の積と等しいかどうかを検証していないため、攻撃者はタグを偽造して無効な証明を通過させることができます。固定形状の wrap 証明を使用する Groth16 と Plonk のチェックは影響を受けず、オンチェーンの Solidity チェッカーも安全です。Succinct は 9 月 24 日に修正バージョン 6.8.1 をリリースし、メインネットにデプロイしました;このバージョンでは逆シリアル化の長さチェックが追加されました。脆弱性は Vitalis Salis によって発見され、Immunefi の脆弱性報奨プログラムに報告されました。ネイティブ Rust 検証器を自分で実行し、信頼できない証明者を受け入れるユーザーは 6.8.1 にアップグレードする必要があります。
2026-10-24
Succinct
SP1
ゼロ知識証明
ポッドキャストノート|a16zの3人のコアパートナーとの対話:Cryptoファンドは再構築が必要で、AGI時代の「無界の野心」に重きを置く
今日から、ブロックチェーンだけでなく、人類の技術的可能性の限界にあるすべての分野に、私たちは a16z Frontier を通じて全力で投資します。
2026-10-23
a16z
AGI
AI
ポッドキャスト
CoinDCX:旧財布の資金集約プロセスが無効になったため、関連する運営損失はプラットフォームが負担します。
CoinDCXは、TQKJQウォレットのチェーン上活動に関するさらなる説明を発表し、2025年7月のセキュリティ事件後、関連する影響を受けたウォレットアドレスが無効化されたが、一部のユーザーが依然として旧アドレスに入金していると述べました。プラットフォームの元々の定期資金集約プロセスは、一時的に無効になっており、関連する問題は本日午前に発見され、一部の運営損失を引き起こし、CoinDCXが負担することになりました。CoinDCXは、一部のユーザーが無効化されたアドレスに入金しているにもかかわらず、関連するユーザーアカウントには相応の入金が行われていると述べています。プラットフォームは、顧客資産は引き続き独立したコールドウォレットに保管されており、現在のアクティブウォレットおよびユーザーアドレスには影響がないとしています。プラットフォームの取引業務は正常に運営されています。CoinDCXはまた、ユーザーに対し、公式アプリまたはウェブサイトを通じて最新の入金アドレスを確認し、無効化されたアドレスへの送金を避けるように注意を促しています。以前、チェーン上の探偵ZachXBTは、セキュリティ事件後に入金アドレスTQKJQが約10ヶ月間使用され続け、約1580万ドルのユーザー入金の行方が不明であることを疑問視していました。
2026-10-22
CoinDCX
セキュリティインシデント
資金集約
王興興は毎日を無駄にすることを恐れており、物理AIが2、3年以内に突破口を迎えると予測しています。
2026年10月22日、世界物理AI大会および宇樹パートナーエコシステム大会において、宇樹科技の創業者である王興興は「私は本当に毎日を無駄にすることが非常に恐ろしい」と述べ、物理AIの到来に対する強い緊迫感を示しました。王興興は、トップAIモデルが数学の世界を突破し、物理AIもその兆しを見せていると考えており、突破点は最近の1〜2年または2〜3年の間に訪れる可能性が高いとしています。現場でのデモでは、GPT-6を搭載した宇樹ロボットが追加のトレーニングなしで絵を描いたり、チェスをしたり、パレットを認識したりするタスクを完了できることが示され、モデルが一部の計画問題を解決できることを示しています。彼は、今年の年末または来年には、ロボットが指示に従って部屋を整理するなどのタスクを完了することが期待されると予測しています。この時間のウィンドウに直面して、宇樹科技は正式に「宇創計画」を開始し、コア技術を持つ具身知能の起業家に対して募集を行い、今後5年間で200以上のエコ企業を孵化する計画です。王興興はまた、物理AIが臨界点を突破した後、ロボットハードウェアは年間1000万台の規模に達する必要があり、データ、計算能力、チップ、エネルギーなどのコアリソースの重要性を強調しました。
2026-10-22
物理 AI
宇樹科技
王興興
具身知能
多くの銀行が無許可のAIエージェントのアクセスを制限
アメリカの多くの大手銀行が、無許可のAIエージェントが顧客のアカウントにアクセスしていることを発見し、一部のエージェントは独立した操作を試みています。モルガン・スタンレー、バンク・オブ・アメリカ、JPモルガン、ウェルズ・ファーゴなどの銀行が、エージェントのリスクを抑制しようと競っています。モルガン・スタンレーは、第三者エージェントのアクセスを阻止し始め、JPモルガン、バンク・オブ・アメリカ、シティグループもアクセス権を制限しています。
2026-10-22
AI代理
銀行の安全
モルガン・スタンレー
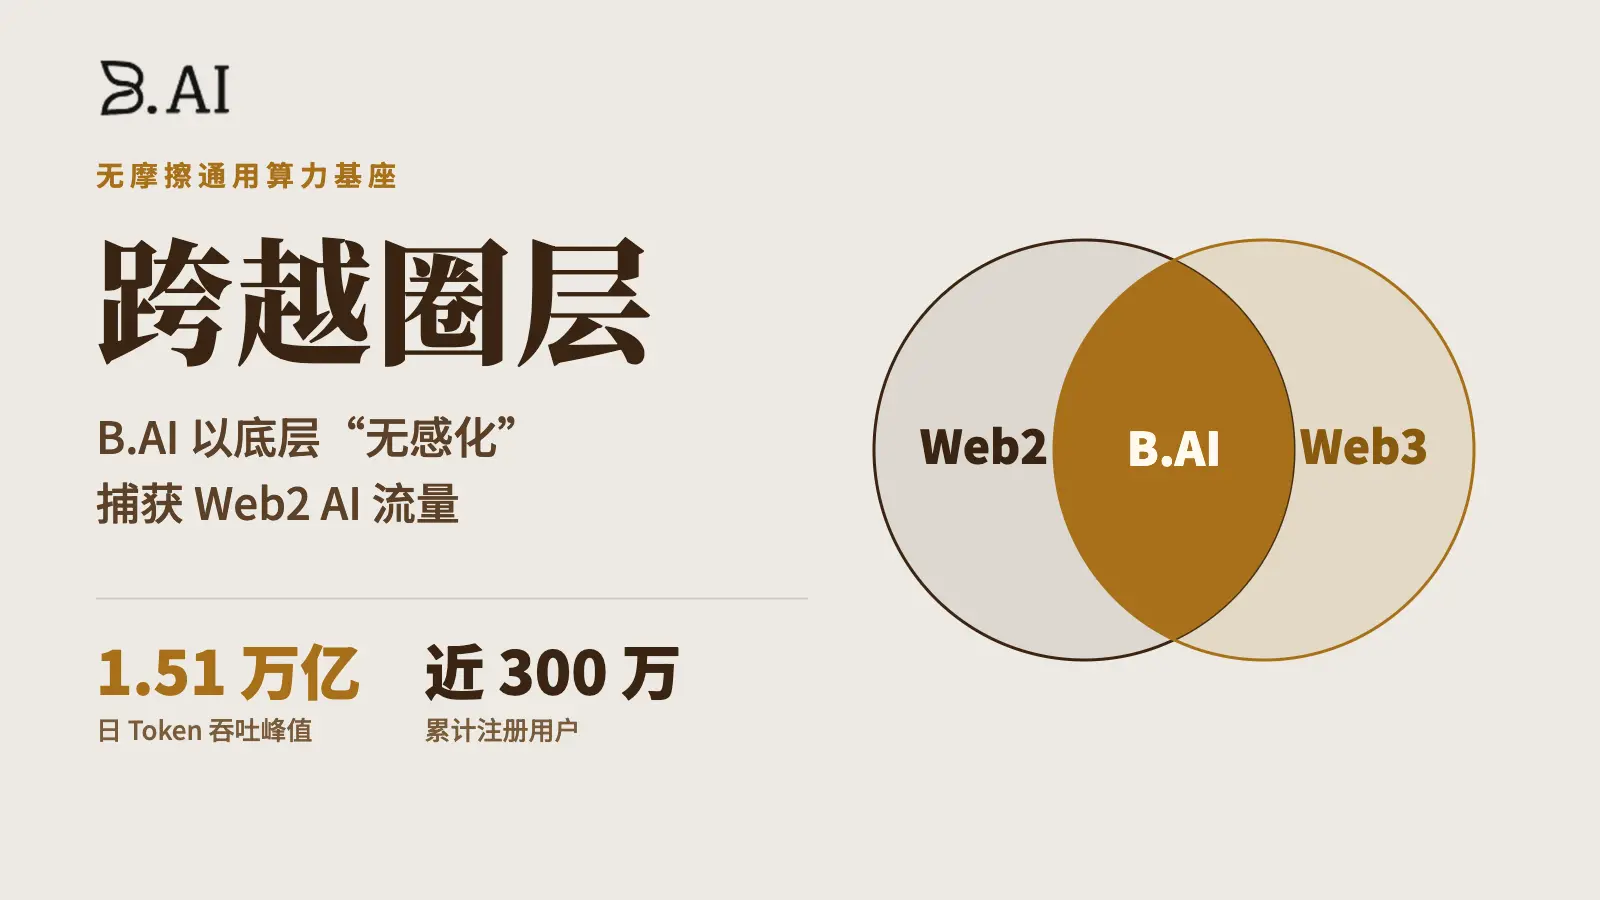
日吞吐達万億Token、ユーザー近300万人!B.AIはどのように底層「無感化」でWeb2 AIトラフィックを捕獲するのか?
B.AIは「無感化」基盤アーキテクチャによって複雑性を折りたたみ、統一APIとグローバル決済レイヤーでWeb3のハードルを打破し、50%以上の法定通貨決済を成功裏に引き寄せ、大量のWeb2トラフィックを効率的に捕捉し、蓄積しています。
2026-10-22
B.AI
AI
Web3
算力
カザフスタンの裁判所がCoinbase、BingXなどの6つの無許可プラットフォームに対して禁止令を発表しました
Cointelegraph の報道によると、カザフスタンのアスタナ国際金融センター裁判所(AIFC)は、ライセンスを取得していない6つの暗号通貨プラットフォームに対して禁止命令を発出し、現地でのデジタル資産サービスの提供を禁止し、アプリストアへのアクセス制限を拡大しました。アスタナ金融サービス管理局(AFSA)は火曜日に、裁判所がこの規制機関が関連プラットフォームの運営者を無許可でデジタル資産サービスを提供したとして提訴した後にこの決定を下したと発表しました。9月15日の命令では、BingX、Bitcoin.com、Huobi Global(HTX)、BitMart、Coinbase、LBank、WEEXが名指しされました;3日後の修正案では、LBankはその運営者がカザフスタンのユーザーのアクセスを遮断したため、リストから外されました。GoogleとAppleもアプリストアの運営者として含まれ、残りのプラットフォームに対して地域アクセス制限を実施する必要があります。AFSAは、ライセンスを持たないプラットフォームのユーザーは、ライセンスを持つ機関が提供すべき保護、資産保護、情報開示、苦情処理、紛争解決が欠如していると述べました。カザフスタン国立銀行は、AIFC以外のデジタル資産サービス提供者の監督を担当しています。AFSAの最高経営責任者(CEO)Evgeniya Bogdanovaは、この裁判所の決定は、無許可の暗号プラットフォームが無許可で広告を出し、カザフスタンでデジタル資産関連サービスを提供する活動に対処するための同機関の監視と執行チームの長期にわたる努力の結果であると述べました。AFSAは、2025年までに20以上のプラットフォームに警告を発し、そのうち9つは自発的に同国でのアプリアクセスを制限し、7つはライセンスを申請する意向を示したと述べました。同機関はこの9つに対する訴えを撤回し、禁止命令は残りの6つに対して実施されることになります。Cointelegraphは以前、カザフスタン金融規制局が2023年に規定に従って登録されていない約1000の暗号取引所を遮断し、同国の市民にサービスを提供していたと報じました。
2026-10-20
Coinbase
BingX
カザフスタン
規制
HTX
Cysic クロスチェーンブリッジが無許可で 1000 万枚の CYS を鋳造され、ブリッジは停止しました
去中心化計算ネットワーク Cysic は X プラットフォームでイベント報告を発表し、そのクロスチェーンブリッジが土曜日に攻撃を受け、攻撃者が処理の脆弱性を利用して BNB Smart Chain 上で 1000 万枚の CYS を無許可で鋳造したことを報告しました。現在、そのクロスチェーンブリッジは停止されています。初期調査の結果、攻撃者はそのクロスチェーンブリッジを支えるデータベースに無許可でアクセスしたことが示されています。報告によると、この鋳造は UTC 時間 12:31:38 に発生し、Cysic は 13:47:52 にその受取アドレスをトークン契約のブラックリストに追加しました。その時、そのアドレスは約 280 万枚の CYS を保持しており、送金は制限されていました。Cysic は、この事件はクロスチェーンブリッジのメッセージ処理と鋳造の段階に限られており、メインネットや他の運営システムには影響を与えず、ユーザーのウォレットに既にある CYS や他の資産が盗まれたり無許可で移転されたりすることはなかったと述べています。Cysic は、鋳造数量自体が最終的なドル損失を特定するものではなく、関連するトークンの送金、交換および実際の損失はまだ確認中であると強調しています。会社はセキュリティ機関を雇用し、現在の調査段階が終了した後に続報を発表する予定です。CYS は Cysic ネットワーク内のユーザー、計算力提供者、ガバナンス参加者および貢献者のインセンティブを調整するために使用されます。
2026-10-18
Cysic
クロスチェーンブリッジ
BNB
セキュリティインシデント
ChainCatcher
Building the Web3 world with innovations.
Launch App