BTC $84,008.86 +1.36%
ETH $2,711.04 +2.22%
BNB $763.62 +0.30%
XRP $1.50 +0.85%
SOL $119.22 +0.61%
TRX $0.3353 +0.35%
DOGE $0.0949 +1.74%
ADA $0.2502 +1.43%
BCH $312.07 +0.98%
LINK $15.33 +10.27%
HYPE $88.19 -1.84%
AAVE $166.61 +12.49%
SUI $1.15 -0.31%
XLM $0.2291 +7.04%
ZEC $1,417.94 -9.06%
AAPL $336.56 -1.22%
AMZN $247.12 -0.34%
GOOGL $342.36 +0.46%
MSFT $508.33 -1.16%
META $719.63 -1.50%
NVDA $230.73 +2.89%
TSLA $358.95 -2.90%
SNDK $1,732.62 +1.00%
INTC $116.61 -2.08%
SPCX $146.97 -1.61%
MU $1,071.30 +1.26%
AMD $613.91 -0.05%

afa

すべて
記事
速報

first_img 慢雾:まだ確認されていない iPhone Safari 攻撃による暗号資産の盗難

Cointelegraph の報道によると、ブロックチェーンセキュリティ会社 SlowMist は、最近のセキュリティ警告を引き起こした iPhone Safari 攻撃と、確認された暗号通貨の盗難事件との関連性を調査中であると述べています。SlowMist は Cointelegraph に対し、分析した特定の Safari 攻撃サンプルによって被害を受けた者が独立して確認されていないと述べており、同社が把握している最も強力な技術的証拠は iOS 18.4 から 18.6.2 バージョンをカバーしています。同社は、外部で流布されている「iOS 13 から 26.5」の影響範囲は初期の判断と見なすべきであり、再現可能な技術的証拠を得る前に iOS 26.5 が影響を受けたと主張することは避けるべきだとしています。SlowMist は、この Safari 攻撃が以前に公開された DarkSword 脆弱性を利用した攻撃手法を再利用しており、App Store アプリ内に悪意のあるコンポーネントを組み込む FomoPeek 調査とは独立していることを指摘しています。Google 脅威情報チーム(GTIG)は、3 月に DarkSword を公開し、2025 年 11 月以来、複数の脅威行為者によって使用されている iOS 脆弱性利用手法であると述べています。

慢雾:iOS Safari DarkSword 攻撃はウォレットの入力を盗むことができ、ゼロクリックで六つの脆弱性チェーンを引き起こします。
慢雾セキュリティチームによると、無料VPSサービスを装った攻撃活動が監視されており、iOS 18.4から18.6.2バージョンのiPhone Safariブラウザを対象に攻撃が行われています。攻撃者は、コードネームDarkSwordの6つの脆弱性を利用して完全な攻撃チェーンを形成し、WebKitのリモートコード実行、サンドボックスの脱出、カーネルの読み書きなどの段階を含んでおり、ユーザーが気づかないうちにAppコンテナファイルやキーチェーンデータを取得し、imToken、TokenPocket、またはTronLinkなどのウォレットが前面にあるときにキーボード入力を記録します。慢雾チームは、上記の6つの脆弱性は現在Appleによって修正されており、現在の攻撃はn-day脆弱性チェーンの再利用に該当すると述べています。悪意のあるページにアクセスするだけでは、リカバリーフレーズや秘密鍵が盗まれたことを直接証明することはできず、デバイスの証拠収集を通じて確認する必要があります。iOS/iPadOSユーザーには、できるだけ早くシステムを18.7.3または26.3以上のバージョンにアップグレードすることをお勧めします。
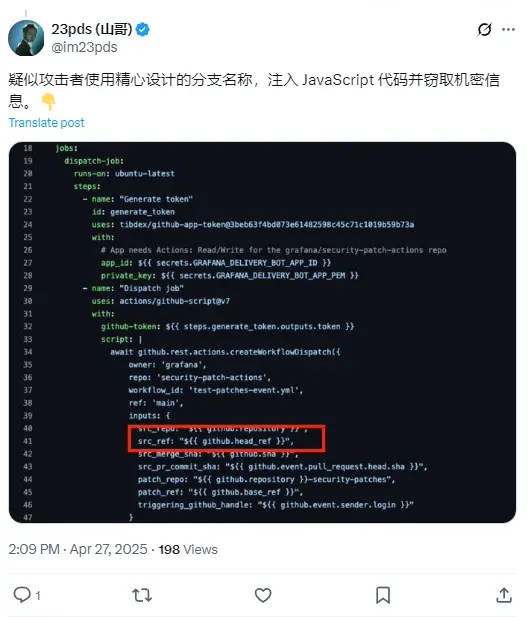
GitHubとGrafanaの安全事件は、大規模な「ミニサンドワーム」サプライチェーン攻撃に関連している可能性が高い。
慢雾が発表した脅威情報によると、最近複数の高頻度npmパッケージ、AntVやEcharts-for-react、Python SDKのdurabletaskがMini Shai-Hulud「ミニ沙虫」サプライチェーン攻撃を受けました。npmアカウントatoolが侵害され、攻撃者は22分以内に637の悪意のあるバージョンを自動的に公開し、317のパッケージに関与しました。攻撃者は35分以内にdurabletaskの1.4.1、1.4.2、1.4.3バージョンを連続してアップロードし、正常なリリース管理を回避してMicrosoftの公式リリースを偽装しました。GitHubトークンの大規模漏洩事件とGrafana Labsのランサムウェア攻撃は、このサプライチェーン攻撃と関連している可能性が高いです。影響を受けたコンポーネントには、npmエコシステム内のAntV、Echarts-for-reactなどの高頻度コンポーネント、及びPythonパッケージのdurabletask 1.4.1、1.4.2、1.4.3が含まれます。攻撃者はクラウドおよびローカルの認証情報を盗み、内部リポジトリや敏感なクラウドインフラに無許可でアクセスし、開発者のマシンやCI/CDパイプラインに横移動し、漏洩したGitHubトークンを販売・利用し、ランサムウェアやデータ漏洩の脅威を実施することができます。慢雾は、すべての露出した認証情報を直ちにローテーションし、影響を受けたパッケージを置き換え、感染の可能性があるシステムを隔離し、厳格な依存関係のレビュー政策を実施することを推奨しています。以前の報道によれば、「ミニ沙虫」ワームは最近オープンソースコードリポジトリで大規模感染を完了しており、開発者は注意して調査する必要があります。

Grafana:調査によると、最近のセキュリティ事件は顧客の生産システムや運用に影響を与えていない。

オープンソースデータ可視化ツールGrafanaは、5月16日のセキュリティインシデント調査の最新の進展を発表しました。調査によると、このインシデントはGrafana LabsのGitHub環境に限定されており、公開およびプライベートのソースコードや内部GitHubリポジトリが含まれていますが、顧客の生産システム、運用、またはGrafana Cloudプラットフォームには影響を与えていません。ダウンロードされた内容にはソースコードの他に、チームが内部運用情報やビジネスの詳細を協力して保存するために使用するリポジトリが含まれており、ビジネスの連絡先名やメールアドレスが含まれていますが、生産システムやクラウドプラットフォームからのデータではありません。Grafana Labsは、コードベースがダウンロードされたが改ざんされていないことを明確に述べており、現在顧客やオープンソースユーザーは何らかの行動を取る必要はありません。このインシデントは、Mini Shai-Hulud運動を通じて行われたTanStack npmサプライチェーン攻撃に起因しています。Grafana Labsは5月11日に悪意のある活動を検出し、緊急対応を開始しましたが、1つの資格情報を見逃したために攻撃者がアクセス権を得てしまいました。5月16日に身代金要求を受けた後、会社は身代金を支払わないことを決定し、自動化された資格情報をローテーションし、監視を強化し、5月11日以降のすべてのコミットを監査し、GitHubのセキュリティ設定を大幅に強化しました。会社は連邦捜査機関に通知し、調査は現在も進行中です。
app_icon
ChainCatcher Building the Web3 world with innovations.